 0498 70 98 60
Site WordPress piraté Renens : agir vite et bien dans l’Ouest lausannois
Vous cherchez de l’aide pour un « site WordPress piraté Renens » parce que votre formulaire envoie du spam, que Google signale un contenu dangereux ou qu’un inconnu est apparu parmi vos administrateurs ? Commerces, ateliers, studios créatifs et associations de la commune ont rarement un responsable technique attitré. L’essentiel est d’agir dans le bon ordre, sans effacer ce qui permettra de comprendre l’attaque.
Pour les entreprises de Renens et de l’Ouest lausannois, L’agence Référenceur propose un accompagnement entièrement en visio qui couvre le nettoyage, la sécurisation, les mises à jour et les sauvegardes, puis le suivi dans la durée. Les étapes ci-dessous s’appuient sur notre guide de la sécurité WordPress et sur la documentation officielle de WordPress.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Site WordPress piraté Renens : six gestes avant de toucher aux fichiers
Le stress pousse à supprimer, réinstaller, restaurer. C’est précisément ce qu’il faut retarder de quelques heures : notre page site WordPress piraté : que faire détaille la logique, voici l’essentiel.
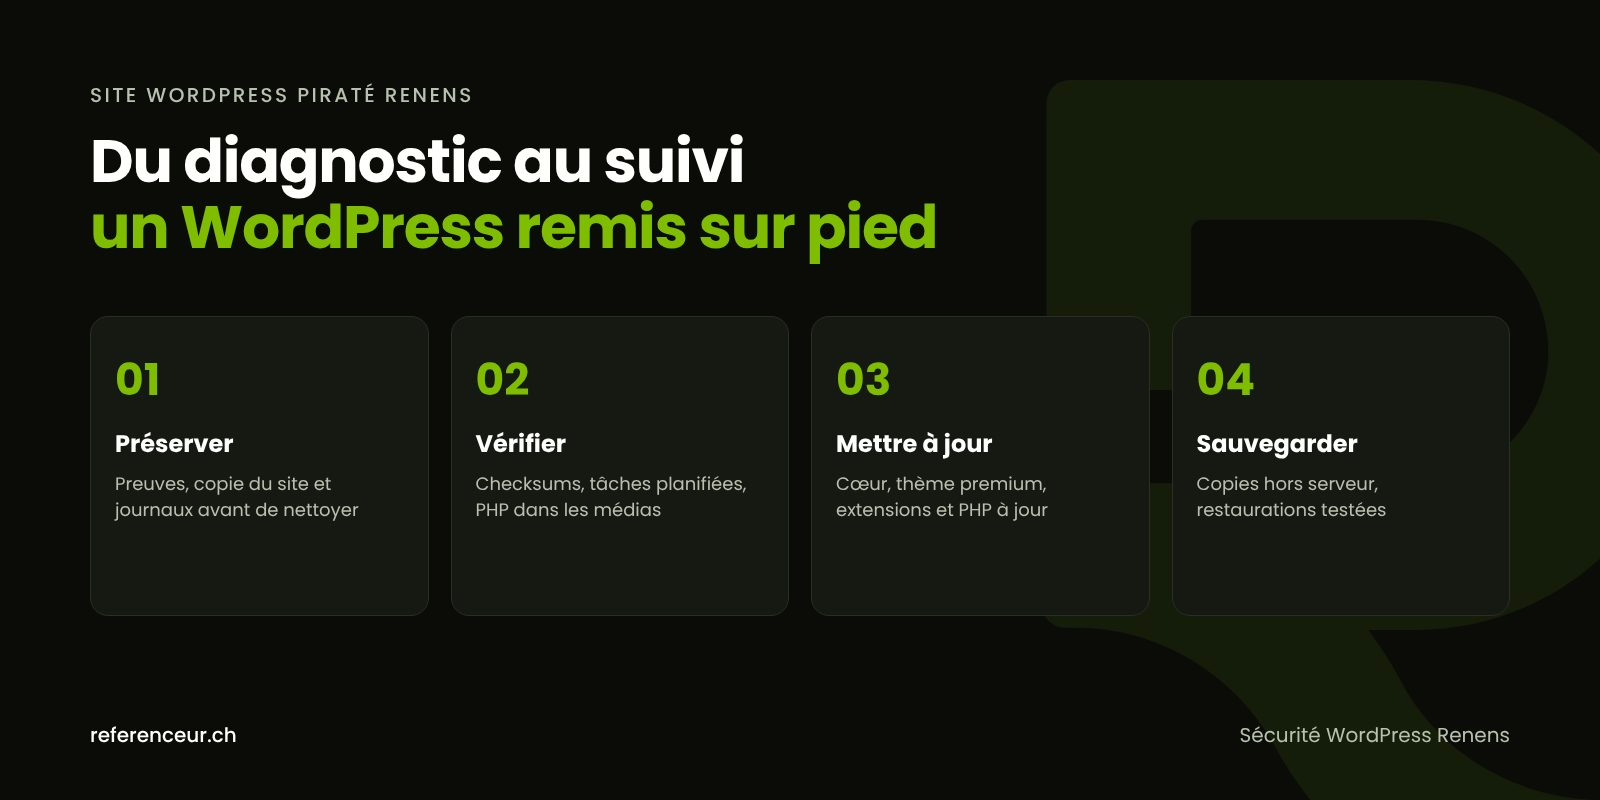
- Conserver les preuves : captures d’écran, e-mails d’alerte, liste des pages suspectes et heure de découverte.
- Obtenir une copie complète du site et des journaux du serveur auprès de l’hébergeur, avant tout nettoyage.
- Révoquer les accès : nouveaux mots de passe pour WordPress, SFTP, base de données et compte d’hébergement, depuis un ordinateur sain.
- Isoler le site par une page de maintenance si les visiteurs sont redirigés vers un autre domaine.
- Relever les alertes de la Search Console et l’état du site dans Safe Browsing de Google.
- Lister les données personnelles présentes (formulaires, commandes, comptes clients) pour évaluer l’obligation d’annonce.
La nLPD exige une annonce au PFPDT dans les meilleurs délais lorsque la violation de la sécurité des données est susceptible d’entraîner un risque élevé pour les personnes concernées. Vous pouvez en outre signaler l’incident sur le guichet de l’Office fédéral de la cybersécurité, une démarche distincte d’une plainte pénale.
Ce que vous faites vous-même, ce qui revient à l’hébergeur
Un dirigeant peut mener une partie du diagnostic sans compétence de développeur : vérifier la liste des utilisateurs, repérer les extensions inconnues, contrôler les redirections vers des sites tiers depuis un téléphone en données mobiles. Notre guide des redirections malveillantes WordPress explique pourquoi certaines n’apparaissent qu’aux visiteurs venant de Google.
D’autres vérifications demandent l’aide de votre hébergeur ou d’un prestataire :
- les journaux d’accès du serveur, pour dater l’intrusion et identifier le fichier exploité ;
- la liste des fichiers modifiés récemment et des comptes FTP ou SSH actifs ;
- la version de PHP utilisée et les sauvegardes conservées côté serveur ;
- l’éventuel blocage des envois d’e-mails si le site a servi à diffuser du spam.
Avec un accès en ligne de commande, WP-CLI permet ensuite de contrôler l’intégrité du site. Les commandes ci-dessous sont documentées sur developer.wordpress.org :
wp core verify-checksums
wp cron event list
find wp-content/uploads -name "*.php"
La première compare les fichiers du cœur aux sommes de contrôle de WordPress.org, la deuxième affiche les tâches planifiées, où un code malveillant se cache parfois pour revenir, la troisième cherche des scripts PHP dans le dossier des médias, où ils n’ont pas leur place. Un administrateur fantôme mérite un traitement complet, décrit dans notre page sur le compte admin WordPress piraté.
Sécurité WordPress Renens : profils d’entreprises et points faibles
Chef-lieu du district de l’Ouest lausannois, Renens est un nœud ferroviaire desservi vers Lausanne et Genève et le terminus ouest du métro m1. Selon l’ECAL, l’école cantonale d’art de Lausanne occupe à Renens une ancienne usine transformée par l’architecte Bernard Tschumi : la ville réunit ainsi industrie, commerce de proximité, création et une population très internationale.
| Profil local | Risque typique | Mesure prioritaire |
|---|---|---|
| Studios de design, photographes et créatifs | Portfolio sur un thème premium jamais mis à jour | Thème acheté auprès de l’éditeur, mises à jour suivies, aucune version « nulled » |
| Restaurants, épiceries et commerces de quartier | Site multilingue avec extensions de traduction oubliées | Inventaire des extensions, suppression de celles qui ne servent plus |
| Artisans, entreprises techniques et logistique | Formulaire de devis détourné pour envoyer du spam | Protection anti-robots, mise à jour du formulaire, surveillance des envois |
| Boutiques en ligne WooCommerce | Code injecté au paiement, comptes clients compromis | Double authentification, contrôle des fichiers, sauvegarde avant chaque mise à jour |
| Associations culturelles, sportives et communautaires | Accès partagés entre bénévoles successifs | Comptes nominatifs, rôles limités, revue des administrateurs chaque année |
Dans une commune aussi multiculturelle, les sites en plusieurs langues sont fréquents. Chaque version linguistique est une surface à surveiller : une page injectée en allemand ou en portugais peut passer inaperçue des semaines si personne ne la consulte.
Après le nettoyage : mises à jour, sauvegardes et suivi
Un site nettoyé mais laissé dans le même état technique sera réinfecté. La documentation officielle rappelle que les versions anciennes de WordPress ne reçoivent plus de correctifs de sécurité : cœur, extensions, thème et PHP doivent suivre le rythme des publications.
La sécurité WordPress Renens tient aussi aux sauvegardes. Elles doivent être stockées hors du serveur, conservées sur plusieurs générations et restaurées à l’essai de temps en temps ; notre guide de la sauvegarde WordPress propose une méthode réaliste pour une PME.
Enfin, la maintenance continue referme la boucle : vérification des mises à jour, contrôle des comptes, lecture de la Search Console. Les entreprises qui veulent aussi regagner en vitesse après un incident trouveront nos conseils d’optimisation de site internet à Renens.
Un dispositif 100 % visio pour les PME de l’Ouest lausannois
Référenceur n’a pas de bureau à Renens, et une intervention de sécurité n’en exige pas : tout se joue sur le serveur. Nous démarrons par un atelier de cadrage en visio, avec partage d’écran, pour faire l’inventaire des symptômes, des accès et des données concernées.
Le travail technique se fait avec des accès temporaires créés pour l’occasion, puis un compte rendu écrit vous explique la cause probable et les mesures prises. Une formation enregistrée permet à vos collaborateurs de revoir les bons gestes, et un point mensuel suit l’état du site.
Notre page prise en charge d’un site WordPress piraté détaille l’offre. Si votre activité s’étend à la capitale vaudoise, consultez aussi la page consacrée au site WordPress piraté à Lausanne.
Site WordPress piraté Renens : questions fréquentes
Mon site envoie du spam par e-mail : que faire en premier ?
Prévenez votre hébergeur, qui peut suspendre les envois et indiquer le script responsable. Changez les mots de passe de la messagerie et des comptes WordPress, puis vérifiez les formulaires et les extensions d’envoi. Tant que la faille n’est pas fermée, les envois reprendront, et votre domaine risque de voir ses e-mails légitimes classés en indésirables.
Puis-je nettoyer le site moi-même avec une extension ?
Un scanner de fichiers aide à repérer des fichiers suspects, mais il ne trouve pas tout : comptes cachés, tâches planifiées, contenus injectés en base de données. Utilisez-le comme un indicateur, pas comme une preuve de propreté. Sans identification de la faille d’origine, le nettoyage reste partiel et l’attaquant peut revenir par la même porte.
Mon portfolio utilise un thème premium : est-il plus exposé ?
Pas forcément, mais ses mises à jour ne passent pas par WordPress.org et ses fichiers ne peuvent pas être vérifiés par les sommes de contrôle officielles. Gardez la licence active, téléchargez le thème uniquement chez l’éditeur et supprimez les thèmes inutilisés. Une copie « nulled » trouvée sur un forum contient souvent une porte dérobée.
Dois-je prévenir mes clients après une intrusion ?
La nLPD prévoit d’informer la personne concernée lorsque cela est nécessaire à sa protection ou lorsque le PFPDT l’exige. Si des comptes clients ou des formulaires ont été exposés, évaluez le risque, documentez votre décision et consultez le PFPDT en cas de doute. Une information claire préserve souvent mieux la confiance que le silence.
Comment savoir si Google a placé mon site sur liste noire ?
Ouvrez le rapport sur les problèmes de sécurité de la Search Console et vérifiez l’état de votre domaine dans le Transparency Report de Google. Une alerte rouge dans Chrome est un autre signe. Après le nettoyage complet, la fonction « Demander un examen » permet de décrire le problème, les mesures prises et leurs résultats.
La sécurité WordPress Renens peut-elle vraiment se gérer à distance ?
Oui : votre site vit chez un hébergeur, et chaque contrôle se fait sur le serveur. En visio, nous partageons l’écran, expliquons chaque constat et vous laissons la main sur les accès. Le compte rendu et la formation enregistrée restent disponibles pour votre équipe, ce qui facilite la maintenance au quotidien après l’intervention.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Un doute sur votre site WordPress ? Planifiez un appel visio : nous faisons le point sur les symptômes, les données exposées et les priorités pour remettre un site WordPress piraté Renens sur des bases saines.