 0498 70 98 60
Site WordPress piraté Lausanne : diagnostic, nettoyage et protection
Un visiteur vous signale une redirection vers un faux casino, votre formulaire envoie du spam, ou un compte administrateur inconnu est apparu : un site WordPress piraté Lausanne se traite avec méthode, pas dans la précipitation. Un site compromis se remet bien plus sûrement sur pied lorsque l’on suit un ordre précis.
L’agence Référenceur intervient pour les entreprises, hôtels, cabinets et organisations lausannoises qui veulent comprendre ce qui s’est passé, assainir leur site WordPress et réduire le risque d’une nouvelle intrusion.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Vous trouverez ici les signaux d’alerte, un plan en cinq phases, les vérifications techniques essentielles et la manière dont nous travaillons à distance. Pour une vue d’ensemble, consultez aussi notre guide de la sécurité WordPress.
Les signaux qui doivent vous mettre en alerte
Un piratage se voit rarement depuis l’administration. Les indices viennent plutôt de l’extérieur : résultats Google avec des titres que vous n’avez jamais écrits, redirection uniquement sur mobile, message de votre hébergeur, chute brutale des demandes de contact ou e-mails renvoyés comme spam.
Autre signe fréquent : des fichiers modifiés à des dates où personne n’a travaillé sur le site, ou un compte administrateur créé sans raison. Notre liste détaillée des signes d’un site WordPress piraté vous aide à confirmer le diagnostic avant d’agir.
Site WordPress piraté Lausanne : un plan en cinq phases
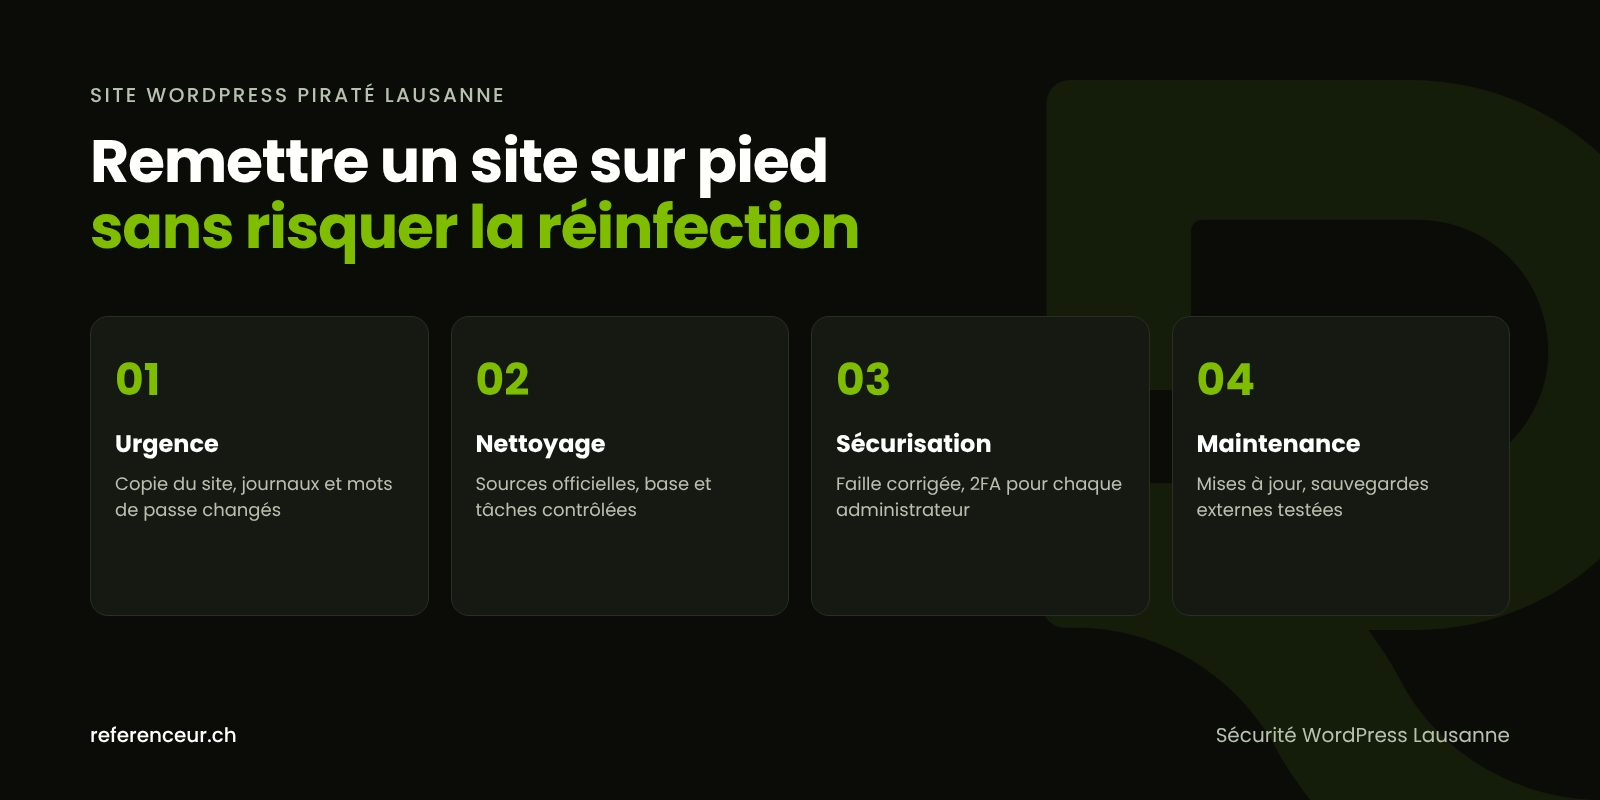
Chaque phase prépare la suivante. Sauter l’une d’elles, par exemple remettre le site en ligne avant d’avoir trouvé la faille, conduit souvent à une réinfection quelques jours plus tard.
- Urgence : conserver une copie complète du site infecté et les journaux du serveur, changer tous les mots de passe depuis un poste sain, prévenir l’hébergeur.
- Nettoyage : réinstaller le cœur, les thèmes et les extensions depuis leurs sources officielles, puis inspecter la base de données, les comptes et les tâches planifiées.
- Sécurisation : corriger la porte d’entrée (extension vulnérable, mot de passe réutilisé, accès FTP exposé) et activer l’authentification à deux facteurs.
- Mises à jour : remettre à niveau WordPress, les extensions et la version de PHP, en supprimant tout ce qui n’est plus maintenu.
- Sauvegardes et maintenance : planifier des copies externalisées, tester une restauration et surveiller le site dans la durée.
Une erreur à éviter absolument : réinstaller une extension « nulled », c’est-à-dire une version premium piratée. Ces fichiers contiennent fréquemment une porte dérobée qui annule tout le travail de nettoyage.
Capitale olympique, sites internationaux : des cibles visibles
Selon la Ville de Lausanne, le Comité international olympique y a son siège depuis 1915, et plus de 50 fédérations et organisations sportives internationales s’y sont installées ; le titre de Capitale olympique lui a été attribué en 1994. Cet écosystème fait vivre des agences, des prestataires événementiels, des hôtels et des sites souvent publiés en plusieurs langues.
Un site multilingue multiplie les pages, les extensions de traduction et les comptes éditeurs. Il arrive qu’un contenu injecté n’apparaisse que dans la version anglaise ou allemande, que l’équipe ne consulte jamais.
Les sites de réservation et les boutiques en ligne attirent, eux, les scripts qui interceptent les données saisies. La sécurité WordPress Lausanne doit donc tenir compte de chaque langue et de chaque formulaire, pas seulement de la page d’accueil.
Sécurité WordPress Lausanne : à chaque profil sa priorité
Le tableau suivant croise des profils fréquents dans le tissu lausannois avec le risque le plus courant et la mesure à traiter en premier.
| Profil lausannois | Risque typique | Mesure prioritaire |
|---|---|---|
| Hôtel ou chambre d’hôtes avec réservation en ligne | Redirection des visiteurs mobiles, formulaire détourné | Contrôle des redirections, mise à jour de l’extension de réservation |
| Organisation ou événement sportif international | Contenu injecté dans une version linguistique peu consultée | Audit de chaque langue, comptes éditeurs nominatifs |
| Boutique WooCommerce | Script de collecte des données de paiement | Vérification des fichiers du thème, 2FA, mises à jour suivies |
| Cabinet de santé ou étude avec prise de rendez-vous | Exposition de données personnelles | Réduction des données stockées, examen des obligations nLPD |
| Association culturelle ou de quartier | Site oublié, extensions abandonnées | Inventaire et suppression du superflu, sauvegardes automatiques |
Redirections et comptes fantômes : ce que nous vérifions
Une redirection malveillante peut se cacher dans le fichier .htaccess, dans wp-config.php, dans une extension modifiée ou directement dans la base de données. Elle cible parfois seulement les visiteurs venant de Google, ce qui la rend invisible lorsque vous tapez l’adresse vous-même. Notre guide sur la redirection malveillante WordPress détaille les emplacements à contrôler.
Les attaquants laissent aussi des accès de secours : un administrateur au nom anodin, une tâche planifiée qui recrée un fichier supprimé. Avec WP-CLI, deux commandes officielles permettent de les repérer rapidement.
wp user list --role=administrator
wp cron event list
Tout compte inconnu doit être documenté, puis supprimé en réattribuant ses contenus. La page compte admin WordPress piraté explique comment vérifier aussi les mots de passe d’application et les sessions actives. La syntaxe complète des commandes figure dans la documentation officielle de WP-CLI.
Fermer la porte après le nettoyage
Un site nettoyé mais non durci reste vulnérable à la même attaque. Les mises à jour régulières du cœur, des thèmes et des extensions ferment les failles déjà corrigées par les éditeurs ; notre guide de la mise à jour WordPress explique comment les appliquer sans casser le site.
Ajoutez l’authentification à deux facteurs pour chaque administrateur, désactivez l’éditeur de fichiers intégré et limitez les droits d’écriture aux seuls dossiers nécessaires. Côté sauvegardes, conservez plusieurs générations hors du serveur pour pouvoir remonter avant une infection discrète.
Si le site repose sur un thème abandonné ou des extensions sans successeur, une refonte de site internet à Lausanne peut coûter moins d’efforts qu’un rafistolage permanent. Dans les autres cas, une optimisation de site internet à Lausanne complète utilement la remise en état.
Travailler à distance, écran partagé
Référenceur n’a pas de bureau à Lausanne : tout l’accompagnement se fait en visioconférence, ce qui évite les déplacements et permet d’agir dès que vous êtes disponible. La première séance sert à cadrer la situation, écran partagé, avec la personne qui gère le site.
Le nettoyage se déroule ensuite avec des accès temporaires, puis une séance de restitution présente les causes trouvées et les mesures prises. Une formation enregistrée peut accompagner votre équipe sur les bons réflexes.
Pour la suite, un point mensuel en visio fait le bilan des mises à jour, des sauvegardes et des alertes. Notre page site WordPress piraté présente l’ensemble de la démarche.
Site WordPress piraté Lausanne : questions fréquentes
Mon site lausannois est bloqué par Google : par où commencer ?
Ouvrez la Search Console et le rapport « Problèmes de sécurité », qui indique le type de problème et des exemples d’URL. Corrigez l’ensemble du site, testez, puis demandez un examen en décrivant précisément les actions menées. Pour un site WordPress piraté Lausanne, nous préparons ce texte avec vous afin qu’il reflète le nettoyage réellement effectué.
Dois-je annoncer le piratage au PFPDT ?
Selon la nLPD, le responsable du traitement doit annoncer au PFPDT, dans les meilleurs délais, une violation de la sécurité des données qui entraîne vraisemblablement un risque élevé pour les personnes concernées. Le PFPDT met à disposition un portail d’annonce en ligne. Nous fournissons les éléments techniques ; la décision juridique vous appartient.
Puis-je continuer à vendre en ligne pendant le nettoyage ?
Ce n’est pas recommandé si des scripts suspects touchent les pages de commande ou de paiement. Une page de maintenance temporaire protège vos clients et votre réputation. Pour une boutique, la sécurité WordPress Lausanne commence par l’isolement du tunnel de commande, puis le contrôle des fichiers du thème et des extensions de paiement.
Mon site est hébergé chez un grand hébergeur : est-il protégé ?
L’hébergeur sécurise le serveur, mais pas les extensions que vous installez ni les mots de passe de vos utilisateurs. Une intrusion passe souvent par l’application WordPress elle-même. Demandez-lui néanmoins ce qu’il propose : sauvegardes, pare-feu, journaux, analyse de fichiers. Ces services complètent la maintenance de votre site WordPress piraté Lausanne, sans la remplacer.
Faut-il signaler l’attaque à l’Office fédéral de la cybersécurité ?
L’Office fédéral de la cybersécurité (OFCS) propose un formulaire de signalement des cyberincidents. Un signalement l’aide à suivre les campagnes d’attaques qui visent la Suisse et contribue à alerter d’autres victimes potentielles. Il ne remplace ni le nettoyage du site ni, le cas échéant, l’annonce prévue par la nLPD.
Accompagnez-vous aussi l’Ouest lausannois ?
Oui, l’accompagnement à distance s’adresse à toute la région. Les entreprises de l’Ouest lausannois peuvent consulter notre page consacrée au site WordPress piraté à Renens. La démarche reste la même : diagnostic en visio, nettoyage documenté, durcissement, mises à jour et sauvegardes planifiées.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Une alerte, une redirection ou un compte inconnu sur votre site ? Réservez un appel visio de 20 minutes pour faire le point sur la sécurité WordPress Lausanne de votre site et définir les priorités d’intervention.