 0498 70 98 60
Guide sécurité WordPress : protéger son site en Suisse romande
Un site WordPress n’est presque jamais piraté par malchance : il l’est parce qu’une porte est restée ouverte. Ce guide sécurité WordPress rassemble, pour les propriétaires de sites en Suisse, l’essentiel pour réagir à une attaque et, surtout, pour l’éviter.
L’agence Référenceur accompagne les PME, indépendants et associations de Suisse romande dans le diagnostic, le nettoyage et la sécurisation de leurs sites WordPress, entièrement à distance et en français.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Chaque section de ce guide sécurité WordPress renvoie vers un article détaillé. Si votre site est déjà compromis, consultez directement notre page intervention sur un site WordPress piraté : elle décrit notre méthode et ce que nous vérifions.
Pourquoi les sites WordPress sont-ils piratés ?
Le cœur de WordPress est suivi par une équipe de sécurité et reçoit des correctifs réguliers. Les attaques réussies exploitent surtout ce qui l’entoure : une extension ou un thème obsolète, un mot de passe réutilisé, un compte administrateur oublié ou un hébergement mal configuré.
Les robots d’attaque ne choisissent pas leurs cibles : ils parcourent Internet à la recherche de versions vulnérables connues. Le site d’une fiduciaire ou d’un gîte de montagne est donc visé exactement comme celui d’un grand groupe. Notre guide des extensions WordPress vulnérables explique comment repérer les composants à risque.
Deux autres causes reviennent souvent : les extensions « nulled », ces versions premium piratées fréquemment livrées avec une porte dérobée, et les identifiants volés par hameçonnage. Si un inconnu figure parmi vos administrateurs, lisez notre article sur le compte admin WordPress piraté.
Guide sécurité WordPress : les 4 piliers d’un site sain
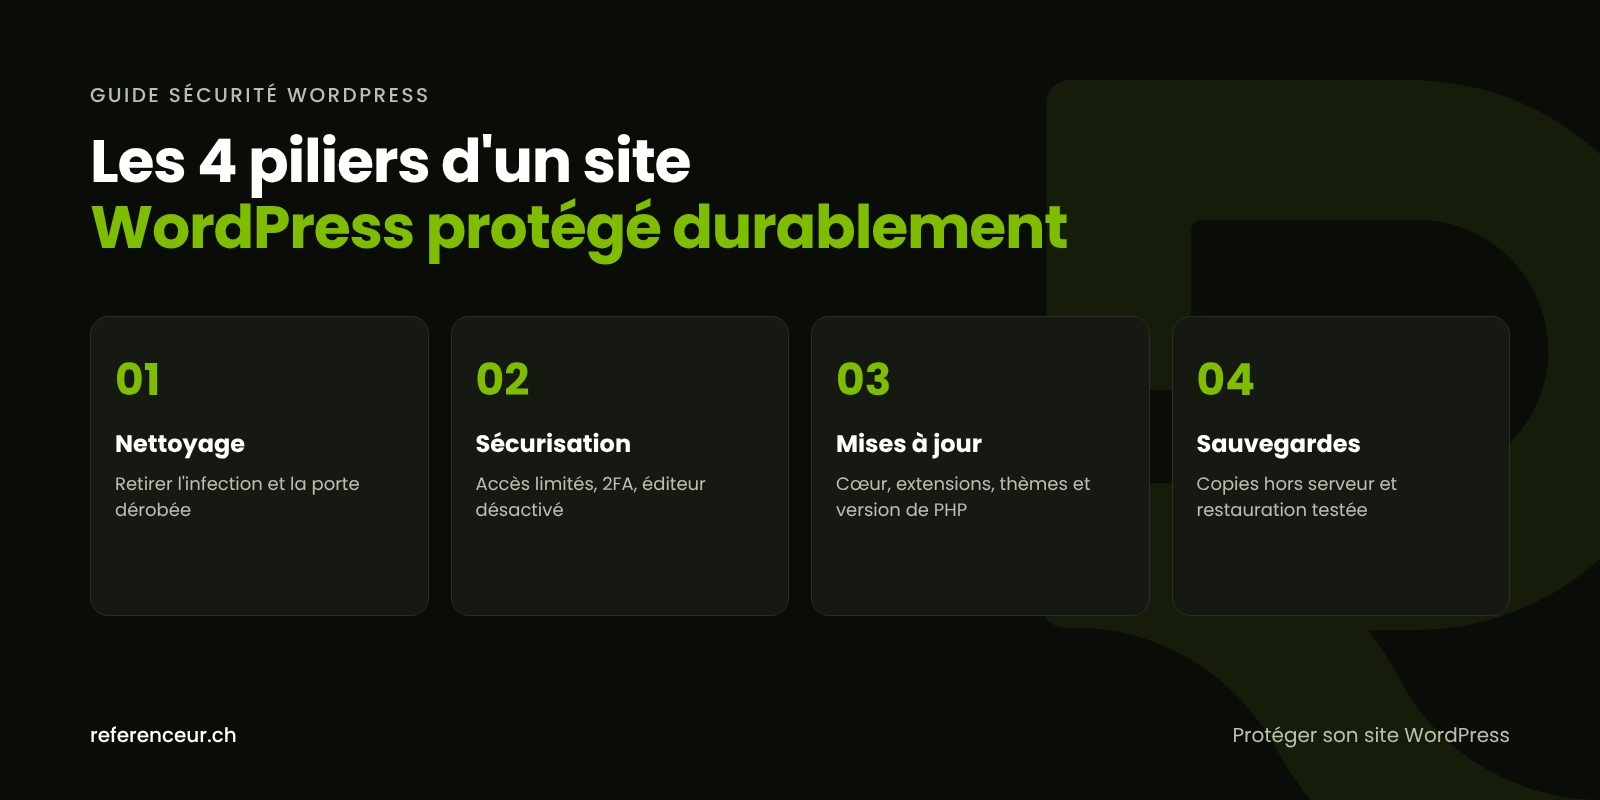
La sécurité d’un site ne repose pas sur un outil miracle mais sur quatre piliers complémentaires, prolongés par une maintenance continue. Le tableau indique ce que vous pouvez faire vous-même et ce qu’il vaut mieux confier à votre hébergeur ou à un prestataire.
| Pilier | Ce que vous pouvez faire vous-même | À confier à l’hébergeur ou au prestataire |
|---|---|---|
| Nettoyage | Repérer les symptômes, copier l’état infecté, changer vos mots de passe | Analyse des fichiers et de la base, suppression des portes dérobées, lecture des journaux |
| Sécurisation | Activer la double authentification, supprimer les comptes inutiles | Pare-feu applicatif, droits des fichiers, cloisonnement des sites sur le serveur |
| Mises à jour | Appliquer les mises à jour mineures, retirer les extensions inutilisées | Test des mises à jour majeures sur une copie, passage à une version de PHP supportée |
| Sauvegardes | Vérifier qu’elles existent et savoir où elles sont stockées | Sauvegardes automatiques hors serveur, tests de restauration réguliers |
| Maintenance continue | Lire les alertes de la Search Console et de l’hébergeur | Contrôle d’intégrité des fichiers, rapport périodique, plan d’urgence prêt |
Nettoyer signifie retirer toute trace de l’intrusion, pas seulement le symptôme visible : une redirection supprimée revient souvent si la porte dérobée reste en place. Notre guide pour nettoyer un malware WordPress détaille la méthode, des fichiers à la base de données.
Sécuriser, c’est réduire la surface d’attaque : accès limités, double authentification, éditeur de fichiers désactivé, droits corrects. L’article sur le durcissement de la sécurité WordPress reprend les recommandations de la documentation officielle.
Mettre à jour concerne le cœur, les extensions, les thèmes et la version de PHP. Selon le calendrier officiel de PHP, la branche 8.2 ne reçoit plus que des correctifs de sécurité, jusqu’au 31 décembre 2026. Voir notre guide des mises à jour WordPress et l’article sécuriser son site avec la bonne version de PHP.
Sauvegarder enfin : une copie récente, stockée hors du serveur et déjà testée, reste votre meilleure assurance. Fréquence, rétention et restauration sont expliquées dans le guide sauvegarde WordPress.
En cas d’attaque : le plan d’urgence résumé
Si vous constatez un comportement anormal, commencez par vérifier les signes d’un site WordPress piraté. Une fois l’intrusion confirmée, l’ordre des actions compte autant que les actions elles-mêmes.
- Gardez votre calme et notez ce que vous observez : date, pages touchées, captures d’écran.
- Mettez le site en maintenance pour protéger vos visiteurs.
- Prévenez votre hébergeur : il dispose des journaux et peut isoler le compte.
- Copiez l’état infecté avant toute modification : c’est votre preuve et votre base d’analyse.
- Changez tous les accès : WordPress, SFTP, base de données, hébergement et messagerie.
- Identifiez la porte d’entrée, sans quoi une réinfection est probable.
- Nettoyez ou restaurez une sauvegarde antérieure à l’intrusion, puis mettez tout à jour.
- Surveillez le site et, si Google l’a signalé, demandez un réexamen.
Chaque étape est détaillée dans notre plan site WordPress piraté : que faire. Si des données de clients ont pu être consultées, lisez aussi le guide fuite de données et nLPD : selon le PFPDT, le responsable du traitement doit lui annoncer dans les meilleurs délais une violation susceptible d’entraîner un risque élevé.
Les attaques les plus fréquentes, et le guide qui correspond
Le spam SEO crée des milliers de pages en japonais ou de fausses boutiques sur votre domaine, parfois invisibles pour vous mais bien indexées. Voir le guide spam SEO japonais sur WordPress.
Les redirections malveillantes envoient vos visiteurs vers des arnaques, souvent seulement depuis un mobile ou depuis Google. Leur traitement fait l’objet de l’article redirection malveillante WordPress.
Quand Google détecte un logiciel malveillant ou de l’hameçonnage, il peut afficher un avertissement dans les résultats et dans le navigateur. La procédure pour en sortir est décrite dans site WordPress sur liste noire Google.
Enfin, un site compromis peut servir à envoyer du spam par e-mail, ce qui dégrade la réputation de votre domaine et fait rejeter vos messages légitimes. Voir quand WordPress envoie du spam.
Protéger son site WordPress au quotidien : le plan de maintenance
Un site sécurisé une fois ne le reste pas : de nouvelles failles d’extensions sont publiées en permanence. Pour protéger son site WordPress dans la durée, un rythme simple suffit souvent.
- Chaque semaine : appliquer les mises à jour de sécurité et contrôler que la sauvegarde automatique a fonctionné.
- Chaque mois : revoir la liste des utilisateurs, supprimer les extensions inutilisées, consulter le rapport « Problèmes de sécurité » de la Search Console.
- Chaque trimestre : tester une restauration complète sur une copie, vérifier la version de PHP et l’intégrité des fichiers.
- Chaque année : renouveler les mots de passe sensibles et réévaluer l’hébergement.
Deux exemples issus de la documentation officielle « Hardening WordPress » et de WP-CLI illustrent ce travail. Le premier désactive l’éditeur de fichiers de l’administration, une ligne à placer dans wp-config.php :
define( 'DISALLOW_FILE_EDIT', true );Le second compare les fichiers installés aux sommes de contrôle de WordPress.org, pour le cœur puis pour les extensions :
wp core verify-checksums
wp plugin verify-checksums --all
La seconde commande ne couvre que les extensions publiées sur le répertoire officiel : les extensions premium se contrôlent autrement, par exemple en les réinstallant depuis le site de leur éditeur.
Un accompagnement en visioconférence dans toute la Suisse romande
Un site piraté se répare sur le serveur, pas dans vos locaux. Nous travaillons donc 100 % en visioconférence, ce qui vous permet de suivre chaque étape depuis votre poste de travail.
Le déroulement est simple : un appel de diagnostic avec partage d’écran, l’ouverture d’accès temporaires et dédiés, l’intervention, puis une séance de restitution enregistrée pour que votre équipe sache quoi surveiller. Un point mensuel peut ensuite encadrer la maintenance.
Nous accompagnons ainsi des sites à Genève, Lausanne, Fribourg, Neuchâtel et Bienne, comme dans l’ensemble du canton de Vaud, du Valais, du canton du Jura et du Jura bernois.
Guide sécurité WordPress : questions fréquentes
WordPress est-il moins sûr qu’un autre CMS ?
Pas intrinsèquement. Sa popularité en fait une cible fréquente, et son vaste choix d’extensions multiplie les points d’entrée possibles. Un cœur à jour, des extensions peu nombreuses et maintenues et des accès bien gérés offrent un niveau de sécurité solide. Les problèmes viennent surtout des sites laissés sans maintenance pendant des mois, voire des années.
Une extension de sécurité suffit-elle pour protéger son site WordPress ?
Non. Un pare-feu applicatif ou un scanner de fichiers sont utiles, mais ils ne remplacent ni les mises à jour, ni les sauvegardes, ni la gestion des accès. Pour protéger son site WordPress, quelques mesures bien appliquées valent mieux qu’une accumulation d’outils, qui alourdit le site et ajoute du code à maintenir.
À quelle fréquence faut-il sauvegarder son site ?
Cela dépend du rythme de vos changements. Une boutique WooCommerce qui reçoit des commandes chaque jour n’a pas les mêmes besoins qu’un site vitrine modifié deux fois par an. L’essentiel est de disposer de plusieurs sauvegardes successives, stockées hors du serveur, et d’avoir déjà réussi au moins une restauration de test.
Qui est responsable de la sécurité : l’hébergeur ou moi ?
Les deux, à des niveaux différents. L’hébergeur sécurise le serveur, le réseau et souvent les sauvegardes de son infrastructure. L’installation WordPress elle-même, avec ses extensions, ses comptes et ses mises à jour, relève en général du propriétaire du site ou de son prestataire. Relisez ce que prévoit votre contrat d’hébergement.
Mon site a été piraté : dois-je le signaler à une autorité ?
Vous pouvez signaler un cyberincident à l’Office fédéral de la cybersécurité (OFCS) via son formulaire en ligne ; ce signalement n’est pas une plainte pénale, qui se dépose auprès de la police cantonale. Si des données personnelles ont pu être touchées, la nLPD peut imposer une annonce au PFPDT : référez-vous à ses indications officielles.
Faut-il refaire le site s’il a été piraté plusieurs fois ?
Pas forcément, mais des réinfections répétées signalent souvent une porte d’entrée jamais trouvée ou une base technique trop ancienne. Si le thème n’est plus maintenu ou si le site dépend d’extensions abandonnées, une refonte sur une base saine peut être plus raisonnable qu’un énième nettoyage.
Ce guide sécurité WordPress s’applique-t-il aux boutiques WooCommerce ?
Oui, et les enjeux y sont plus élevés : un site marchand traite des données de clients et parfois des paiements. Les quatre piliers s’appliquent à l’identique, avec une attention particulière aux comptes clients, aux extensions de paiement et aux sauvegardes de la base de données, qui contient les commandes.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Un doute sur la sécurité de votre site WordPress ? Réservez un appel visio de diagnostic : nous examinons ensemble les symptômes, vos accès et vos sauvegardes, puis nous vous proposons un plan d’action clair.