 0498 70 98 60
Site WordPress piraté Morges : plan d’action pour les PME de La Côte
Vous avez tapé « site WordPress piraté Morges » parce que votre page d’accueil a changé, que Google affiche des titres en japonais ou qu’un client a vu une alerte rouge dans son navigateur ? Respirez : un piratage se traite, à condition d’agir dans le bon ordre et sans effacer les traces de l’attaque.
L’agence Référenceur aide les domaines viticoles, commerces de la vieille ville, cabinets et associations de Morges à reprendre la main sur leur site, entièrement à distance : diagnostic en visioconférence, nettoyage, puis sécurisation durable. Notre service d’intervention sur un site WordPress piraté décrit la démarche complète.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Site WordPress piraté Morges : six étapes dans l’ordre
Voici l’enchaînement qui limite les dégâts et évite la réinfection. Notre guide complet de la sécurité WordPress donne la vue d’ensemble.
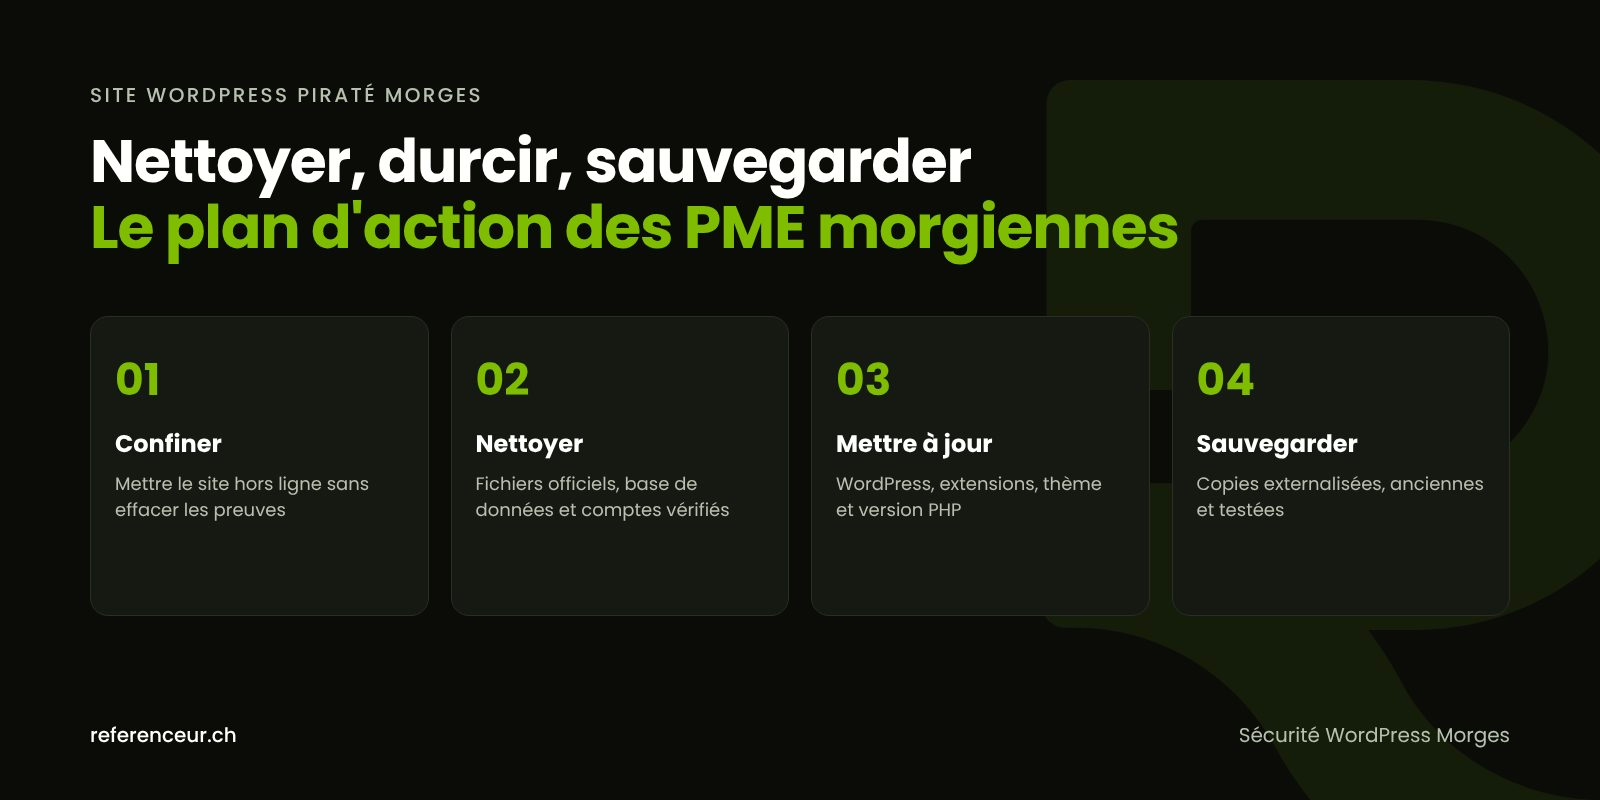
- Confiner : passez le site en maintenance ou demandez à votre hébergeur de le suspendre, sans rien effacer. Les fichiers modifiés et les journaux sont des preuves.
- Copier l’état infecté : sauvegardez fichiers et base de données à part, étiquetés « infecté ». Cette copie sert à l’analyse, jamais à une restauration.
- Changer tous les accès depuis un poste sain : comptes administrateurs WordPress, FTP ou SFTP, base de données, espace client de l’hébergeur et boîte e-mail liée au site.
- Nettoyer : remplacez le cœur WordPress, les extensions et le thème par des copies officielles, puis inspectez le dossier des médias, la base de données et la liste des utilisateurs.
- Mettre à jour et durcir : WordPress, extensions, thème, version PHP, double authentification et droits des comptes.
- Sauvegarder et surveiller : sauvegardes externalisées et testées, surveillance des fichiers et suivi dans la Google Search Console.
Le guide site WordPress piraté : que faire en premier détaille chaque étape. Deux erreurs reviennent sans cesse : restaurer une sauvegarde déjà infectée, parce que l’intrusion est souvent antérieure à sa découverte, et réinstaller une extension payante téléchargée en version « nulled », qui contient fréquemment une porte dérobée.
Vérifier l’intégrité des fichiers avec WP-CLI
Si votre hébergeur offre un accès SSH avec WP-CLI, l’outil officiel en ligne de commande, deux commandes comparent vos fichiers aux sommes de contrôle publiées par WordPress.org :
wp core verify-checksums
wp plugin verify-checksums --all
Chaque fichier signalé a été modifié ou ajouté. Les extensions premium distribuées hors du répertoire officiel et votre thème ne disposent pas de ces sommes de contrôle : il faut les comparer à l’archive fournie par l’éditeur ou les réinstaller proprement.
Ce contrôle ne couvre ni la base de données ni les médias : notre méthode pour nettoyer un malware WordPress traite ces zones.
Le tissu morgien et ses risques numériques
Selon Morges Région Tourisme, la vieille ville a été fondée en 1286 par Louis de Savoie et le château abrite quatre musées, dont le Musée militaire vaudois. La commune possède aussi le Domaine de la Ville de Morges, qui produit des vins sous l’appellation Morges AOC.
Le Canton de Vaud rappelle que la Fête de la Tulipe se tient chaque printemps au Parc de l’Indépendance depuis 1971. Pour les commerces et hébergements, un site redirigé vers une arnaque à ce moment-là coûte cher en réputation.
Le tableau ci-dessous aide à prioriser la sécurité WordPress Morges selon votre activité.
| Profil local | Risque typique | Mesure prioritaire |
|---|---|---|
| Domaine viticole avec boutique WooCommerce | Script injecté dans la page de commande, données clients exposées | Contrôle des fichiers du tunnel d’achat, mises à jour WooCommerce, examen des obligations nLPD |
| Commerce de la vieille ville avec site vitrine | Pages de spam SEO indexées par Google | Rapport « Problèmes de sécurité » de la Search Console, suppression des pages, demande de réexamen |
| Restaurant ou hébergement au printemps | Redirection malveillante pendant le pic de trafic | Pare-feu applicatif, surveillance des fichiers, sauvegarde avant la saison |
| Cabinet médical, fiduciaire ou étude avec formulaire | Fuite des données transmises, formulaire détourné pour envoyer du spam | Stocker le minimum de données, envoi par SMTP authentifié, chiffrement HTTPS |
| Association ou société locale gérée par des bénévoles | Mots de passe partagés, extensions abandonnées | Un compte nominatif par personne, double authentification, revue des extensions |
Si votre site traite des données personnelles et qu’une fuite entraîne vraisemblablement un risque élevé pour les personnes concernées, la nLPD (art. 24) impose de l’annoncer au PFPDT dans les meilleurs délais. Pour votre cas, référez-vous au Préposé fédéral.
Sécurité WordPress Morges : mises à jour et durcissement
Une extension vulnérable non mise à jour ou abandonnée est une porte d’entrée fréquente. Supprimez les extensions inutiles et consultez notre liste des extensions WordPress vulnérables et des signaux d’alerte.
Côté serveur, vérifiez la version PHP. D’après php.net, les branches 8.2 à 8.5 sont encore supportées, mais PHP 8.2 ne reçoit plus que des correctifs de sécurité jusqu’au 31 décembre 2026.
Le guide officiel Hardening WordPress recommande notamment la constante DISALLOW_FILE_EDIT dans wp-config.php, qui désactive l’éditeur de fichiers du tableau de bord. Ajoutez double authentification et pare-feu applicatif : la sécurité WordPress Morges repose sur ces couches cumulées, pas sur une seule extension.
Sauvegardes et maintenance : éviter la rechute
Une sauvegarde n’est utile que si elle est stockée hors du serveur, conservée sur plusieurs générations et testée par une restauration réelle. Une copie sur le même hébergement peut être infectée en même temps.
Gardez des versions anciennes pour revenir à une date sûre. Notre dossier sur la sauvegarde WordPress détaille la fréquence et les emplacements à prévoir.
La maintenance continue boucle le dispositif : mises à jour régulières, contrôle des comptes, lecture des alertes de la Search Console et vérification des performances, que nous suivons aussi dans le cadre de l’optimisation de site internet à Morges.
Un accompagnement 100 % en visioconférence
Référenceur n’a pas de bureau à Morges, et c’est un atout en urgence : un partage d’écran suffit pour examiner avec vous le tableau de bord, l’hébergement et la Search Console.
Après un atelier de cadrage, nous menons le nettoyage avec les accès que vous nous confiez, puis une formation enregistrée montre à votre équipe les gestes de base. Un point mensuel en visio suit ensuite les mises à jour et les alertes.
Si le site est trop ancien pour être assaini, une refonte de site internet à Morges peut s’avérer plus raisonnable. Les entreprises de la région peuvent aussi consulter notre page sur un site WordPress piraté à Nyon.
Site WordPress piraté Morges : vos questions
Ma cave vend en ligne : dois-je fermer la boutique pendant le nettoyage ?
Si un script suspect touche la page de commande, oui : suspendre temporairement la vente protège vos clients et vos données de paiement. Rouvrez seulement après le remplacement des fichiers, les mises à jour de WooCommerce et un test de commande complet. Prévenez aussi votre prestataire de paiement.
Google affiche des pages en japonais pour mon commerce morgien : est-ce grave ?
C’est un spam SEO classique : des milliers de pages créées pour détourner votre référencement. Il faut supprimer les pages et leur source, puis vérifier le rapport « Problèmes de sécurité » de la Search Console avant de demander un réexamen. Changez aussi tous les mots de passe, car l’accès initial reste souvent ouvert.
Puis-je simplement restaurer la sauvegarde de mon hébergeur ?
Seulement si vous êtes sûr qu’elle date d’avant l’intrusion, ce qui est rarement le cas. Une restauration ne corrige pas la faille d’origine : sans mises à jour ni changement des mots de passe, un site WordPress piraté retombe souvent dans les mêmes mains. Analysez d’abord, restaurez ensuite, et conservez la copie infectée pour comprendre l’attaque.
Notre association gérée par des bénévoles est-elle une cible ?
Oui, car les attaques automatisées visent des failles, pas des entreprises. Les sites associatifs cumulent souvent mots de passe partagés et extensions oubliées. Créez un compte nominatif par bénévole, retirez les droits d’administrateur inutiles et activez la double authentification : c’est la base de la sécurité WordPress Morges pour une petite structure.
Faut-il annoncer le piratage au PFPDT ?
Pas systématiquement : la nLPD prévoit une annonce au PFPDT dans les meilleurs délais lorsque la violation entraîne vraisemblablement un risque élevé pour les personnes concernées, par exemple si des données de clients ou de patients ont été exposées. Les personnes doivent être informées si leur protection l’exige. Pour votre cas précis, consultez le PFPDT ou un juriste.
Comment se déroule l’intervention si je ne suis pas technicien ?
Vous n’avez pas besoin de connaître WordPress. Lors du premier appel visio, nous vous guidons pour retrouver les accès à l’hébergement et au tableau de bord. Ensuite, nous vous montrons en partage d’écran ce qui a été trouvé, corrigé et ce qu’il reste à surveiller sur votre site internet.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Votre site WordPress piraté à Morges vous inquiète ? Réservez un appel visio de 20 minutes : nous examinons ensemble les symptômes, la Search Console et votre hébergement pour définir les priorités. Pour un site WordPress piraté Morges, mieux vaut un diagnostic posé qu’une restauration précipitée.