 0498 70 98 60
Extension WordPress vulnérable : inventorier, trier et remplacer avant l’attaque
Formulaire de contact, galerie, réservation, paiement : chaque fonction ajoutée à votre site passe par du code écrit par un tiers. Une seule extension WordPress vulnérable suffit à ouvrir l’ensemble du site, car elle s’exécute avec les mêmes droits que WordPress lui-même.
L’agence Référenceur aide les entreprises romandes à reprendre le contrôle de leurs extensions et de leurs thèmes : inventaire commenté, tri des composants à risque et plan de remplacement, le tout mené en visioconférence avec votre équipe ou votre prestataire. Voici la démarche, étape par étape.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Extension WordPress vulnérable : pourquoi une faille suffit
Une extension n’est pas isolée du reste du site : elle lit la base de données, crée des pages, traite des formulaires et peut écrire des fichiers. Une faille permettant l’envoi de fichiers, une injection SQL ou une élévation de privilèges donne donc à l’attaquant un accès bien plus large que la fonction concernée.
La documentation officielle « Hardening WordPress » cite les extensions et logiciels obsolètes parmi les vecteurs d’attaque courants. Le classement OWASP Top 10 de 2025 va dans le même sens avec sa catégorie consacrée aux défaillances de la chaîne d’approvisionnement logicielle : inventaire des composants, sources officielles, veille sur les failles.
Le danger ne vient pas seulement des failles inconnues. Lorsqu’un correctif de sécurité est publié, la vulnérabilité devient publique : les robots recherchent alors en masse les sites restés sur l’ancienne version.
Thème WordPress nulled : un cadeau empoisonné
Un thème WordPress nulled est une copie d’un thème ou d’une extension premium dont la vérification de licence a été retirée, puis redistribuée sur des sites de téléchargement. L’économie semble tentante, mais vous ignorez ce qui a été ajouté au code avant sa mise en ligne.
Ces fichiers servent régulièrement de vecteur pour des portes dérobées, des liens de spam ou la création de comptes administrateurs cachés. Ils ne reçoivent jamais les mises à jour de l’éditeur : même un fichier propre à l’origine devient vulnérable dès la première faille corrigée dans la version officielle.
La consigne de WordPress est claire : ne pas installer d’extensions ni de thèmes provenant de sources non fiables. Si vous découvrez un thème WordPress nulled sur votre site, le remplacer ne suffit pas : considérez le site comme compromis et suivez notre méthode pour nettoyer un malware WordPress.
Faire l’inventaire : actives, inactives et abandonnées
L’inventaire est la base de toute sécurisation. Il se fait en quatre étapes, que vous pouvez réaliser depuis l’écran Extensions ou demander à votre prestataire :
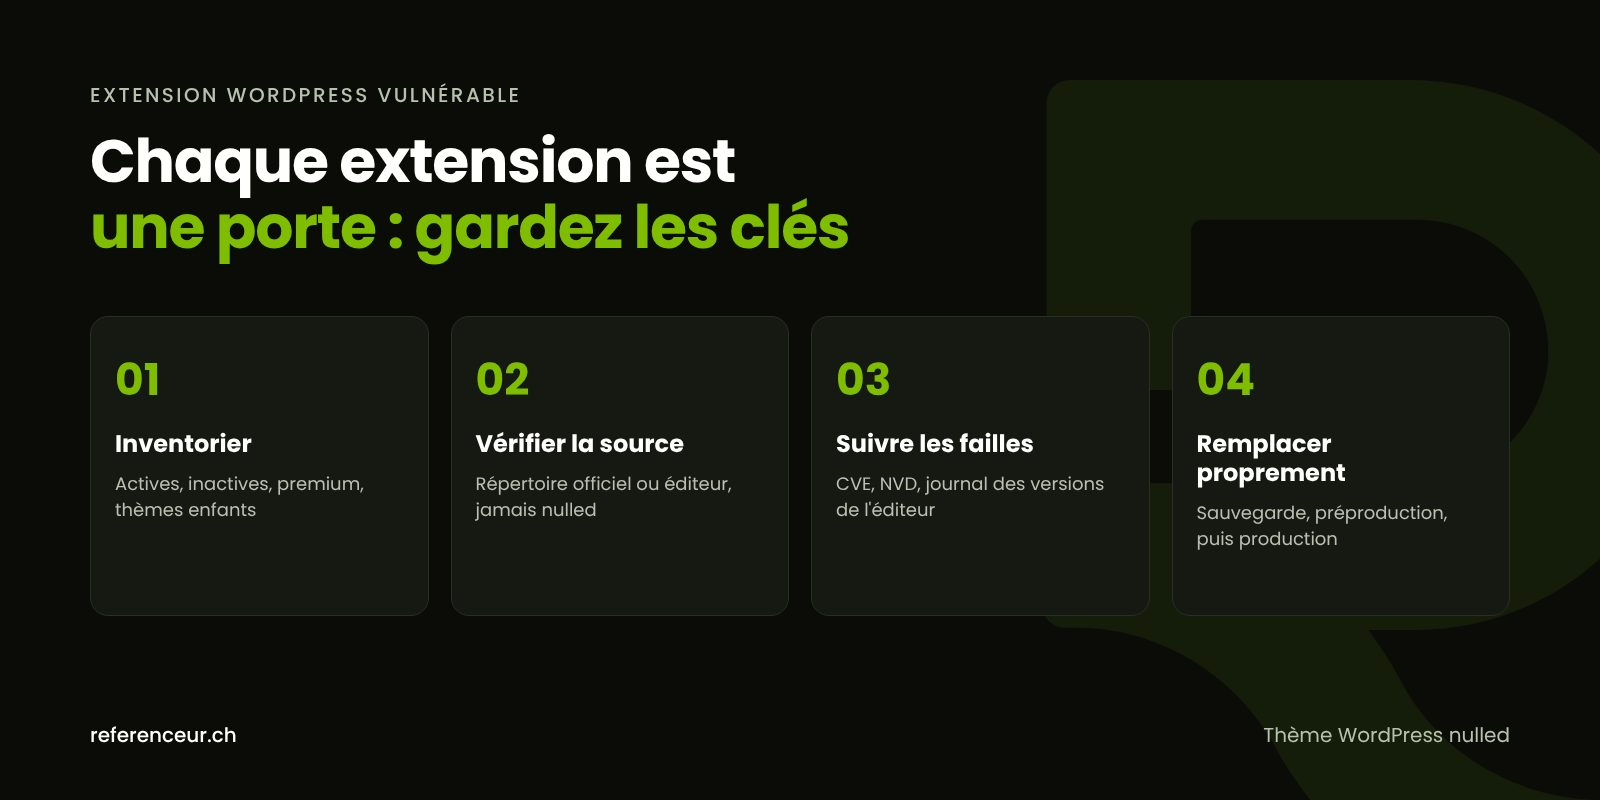
- Lister tout ce qui est installé : extensions actives et inactives, extensions « must-use », thème parent et thème enfant.
- Identifier la source : répertoire officiel WordPress.org, site de l’éditeur avec licence active, ou origine inconnue.
- Noter l’état de maintenance : dernière mise à jour, compatibilité annoncée, mises à jour en attente.
- Décider : conserver et mettre à jour, remplacer, ou supprimer.
Avec WP-CLI, deux commandes officielles donnent une vue d’ensemble. La première affiche l’état de chaque extension, y compris son statut dans le répertoire officiel et sa date de dernière mise à jour ; la seconde compare les fichiers aux sommes de contrôle de WordPress.org.
wp plugin list --fields=name,status,version,update,wporg_status,wporg_last_updated
wp plugin verify-checksums --all
Sur la page d’une extension du répertoire, deux messages doivent vous alerter. Le premier indique qu’elle n’a pas été testée avec les trois dernières versions majeures de WordPress et qu’elle n’est peut-être plus maintenue ; le second signale qu’elle a été fermée et n’est plus téléchargeable, avec un motif comme une violation des règles du répertoire.
Une extension simplement désactivée reste présente sur le serveur et ses fichiers peuvent encore être appelés directement. La règle du durcissement officiel est simple : si vous n’utilisez pas une extension, supprimez-la.
Où suivre les vulnérabilités connues
Les failles publiques reçoivent un identifiant CVE et sont répertoriées dans la National Vulnerability Database (NVD). Des bases spécialisées dans l’écosystème WordPress, tenues par des acteurs de la sécurité, recensent aussi les vulnérabilités par extension et par version.
Pour une PME, le plus efficace reste de lire le journal des modifications de chaque extension lors des mises à jour : une mention « security fix » justifie une installation rapide. Un scanner de vulnérabilités, proposé par certains hébergeurs ou outils de sécurité, peut automatiser cette veille.
Le tableau suivant résume les signaux à repérer et la réaction adaptée :
| Signal | Risque | Action recommandée |
|---|---|---|
| Mise à jour de sécurité disponible | Faille publique, exploitation automatisée | Sauvegarde puis mise à jour sans attendre |
| Extension fermée dans le répertoire | Plus aucun correctif officiel | Trouver une alternative maintenue et migrer |
| Non testée avec les trois dernières versions majeures | Maintenance probablement arrêtée | Contacter l’auteur ou prévoir un remplacement |
| Extension inactive conservée | Code exploitable sans aucun usage | Supprimer après vérification |
| Thème ou extension nulled | Code modifié, porte dérobée possible | Analyse complète, nettoyage, version officielle |
| Licence premium expirée | Mises à jour bloquées | Renouveler la licence ou remplacer |
Remplacer sans casser le site : sauvegardes, mises à jour et PHP
Avant toute intervention, réalisez une sauvegarde complète des fichiers et de la base, stockée hors du serveur, et vérifiez qu’elle se restaure. Notre guide de la sauvegarde WordPress détaille la bonne fréquence et les erreurs à éviter.
Testez ensuite le remplacement sur une copie de préproduction : export des réglages, désactivation de l’ancienne extension, configuration de la nouvelle, contrôle des formulaires et des pages clés. Une fois validé, reproduisez la procédure en production et supprimez l’ancienne extension.
Depuis WordPress 5.5, les mises à jour automatiques s’activent extension par extension, depuis la colonne prévue à cet effet, et WordPress envoie un courriel à chaque mise à jour réussie ou échouée. Activez-les pour les composants simples ; gardez un contrôle manuel pour ceux qui touchent aux paiements. Notre guide de la mise à jour WordPress vous aide à trancher.
La version de PHP compte aussi : selon php.net, la branche 8.2 ne reçoit plus de correctifs de sécurité après le 31 décembre 2026, alors que les branches 8.4 et 8.5 sont activement maintenues. Une extension ancienne qui bloque la mise à niveau de PHP est un signal de remplacement, comme l’explique notre article pour sécuriser un site WordPress avec la bonne version de PHP.
Complétez par le durcissement recommandé par WordPress, par exemple define( 'DISALLOW_FILE_EDIT', true ); dans wp-config.php, et par nos conseils de durcissement de la sécurité WordPress. Le guide central de sécurité WordPress relie l’ensemble.
Un audit des extensions mené à distance
L’audit se fait entièrement en visioconférence : un atelier de cadrage pour comprendre le rôle de chaque fonction, puis une revue en partage d’écran de l’écran Extensions et du tableau de bord de l’hébergement. Vous gardez vos accès et voyez chaque décision se prendre.
Vous recevez ensuite un plan de tri écrit, une formation enregistrée pour réaliser les mises à jour en sécurité, et, si vous le souhaitez, un point mensuel de maintenance continue. Référenceur n’a pas de bureau à Lausanne, à Fribourg, à Bienne ou à Martigny : la méthode à distance fonctionne partout en Suisse romande.
Si le site a déjà été exploité, notre page site WordPress piraté présente la prise en charge complète, du nettoyage à la remise en ligne.
Extension WordPress vulnérable : vos questions
Comment savoir si une de mes extensions a une faille connue ?
Commencez par l’écran Extensions : une mise à jour en attente peut contenir un correctif de sécurité, mentionné dans le journal des modifications. Recherchez ensuite le nom de l’extension dans la base NVD ou dans une base de vulnérabilités WordPress. Un scanner automatisé vous prévient dès qu’une extension WordPress vulnérable est détectée sur votre installation.
Une extension désactivée est-elle dangereuse ?
Oui, potentiellement : ses fichiers restent sur le serveur et certaines failles s’exploitent en appelant ces fichiers directement, sans que l’extension soit active. Elle ne reçoit en outre plus d’attention lors des mises à jour. Si vous n’en avez plus besoin, supprimez-la après une sauvegarde, plutôt que de la laisser désactivée pendant des années.
Un thème WordPress nulled peut-il être nettoyé et conservé ?
Nous le déconseillons. Même après analyse, rien ne garantit que tout le code ajouté a été repéré, et le fichier ne recevra jamais les correctifs de l’éditeur. La seule voie raisonnable consiste à acheter la licence officielle ou à choisir une alternative, puis à nettoyer le site, car un thème WordPress nulled installé signifie souvent qu’une porte dérobée existe déjà.
Que faire si l’extension n’est plus maintenue mais indispensable ?
Vérifiez d’abord si une alternative maintenue couvre le même besoin, quitte à adapter légèrement vos pages. Sinon, un développement sur mesure peut remplacer la fonction avec un code que vous maîtrisez. En attendant, limitez l’exposition : pare-feu applicatif, accès restreint aux pages concernées et surveillance renforcée d’une extension WordPress vulnérable potentielle.
Faut-il activer les mises à jour automatiques partout ?
Pas forcément : elles conviennent bien aux extensions simples et bien maintenues, car elles réduisent le délai entre la publication d’un correctif et son installation. Pour une boutique WooCommerce ou des extensions très liées entre elles, préférez une mise à jour testée en préproduction. Dans tous les cas, une sauvegarde récente et vérifiée doit exister avant chaque mise à jour.
Combien d’extensions un site peut-il avoir sans risque ?
Il n’existe pas de nombre magique : une seule extension mal maintenue est plus risquée que vingt extensions sérieuses et à jour. Le bon critère est la nécessité de chaque composant, sa source et sa maintenance. Moins d’extensions signifie toutefois moins de code à surveiller, moins de mises à jour à gérer et une surface d’attaque réduite.
Mon prestataire a installé des extensions premium : comment vérifier les licences ?
Demandez-lui la liste des licences, leur titulaire et leur date d’échéance. Idéalement, les licences doivent être enregistrées au nom de votre entreprise, pour que les mises à jour continuent si vous changez de prestataire. Une extension premium sans licence active cesse de recevoir les correctifs et rejoint, à terme, la catégorie des composants à risque.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Vous ne savez plus ce que font la moitié de vos extensions ? Réservez un appel visio de 20 minutes : nous passons votre liste en revue avec vous et repérons les composants à mettre à jour, remplacer ou supprimer.