 0498 70 98 60
Site WordPress piraté Jura bernois : réagir de Saint-Imier à La Neuveville
Chercher « site WordPress piraté Jura bernois » signifie généralement qu’un problème est déjà visible : des produits inconnus dans votre boutique, des e-mails de spam envoyés en votre nom ou un client qui signale une page étrange. Chaque heure compte, mais la précipitation aussi fait des dégâts.
De Tramelan à La Neuveville, L’agence Référenceur accompagne à distance les PME de la région, du diagnostic de l’infection jusqu’à la maintenance, en passant par le nettoyage et le durcissement du site.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Notre guide complet de la sécurité WordPress rassemble toutes les bonnes pratiques, et notre page intervention sur un site WordPress piraté décrit notre méthode de travail.
Les signes qui doivent vous alerter
Un piratage n’est pas toujours spectaculaire. Les attaques les plus rentables restent discrètes, car elles exploitent votre site le plus longtemps possible.
- des résultats Google avec des titres en japonais ou des produits que vous ne vendez pas ;
- une redirection vers un autre site, parfois seulement sur mobile ou depuis Google ;
- un avertissement du navigateur ou une alerte dans le rapport « Problèmes de sécurité » de la Search Console ;
- un administrateur inconnu, ou un mot de passe qui ne fonctionne plus ;
- des e-mails rejetés parce que votre domaine envoie du spam.
Notre guide des signes d’un site WordPress piraté explique comment confirmer chaque symptôme.
Site WordPress piraté Jura bernois : la marche à suivre
Pour un site WordPress piraté Jura bernois, voici l’ordre que nous appliquons.
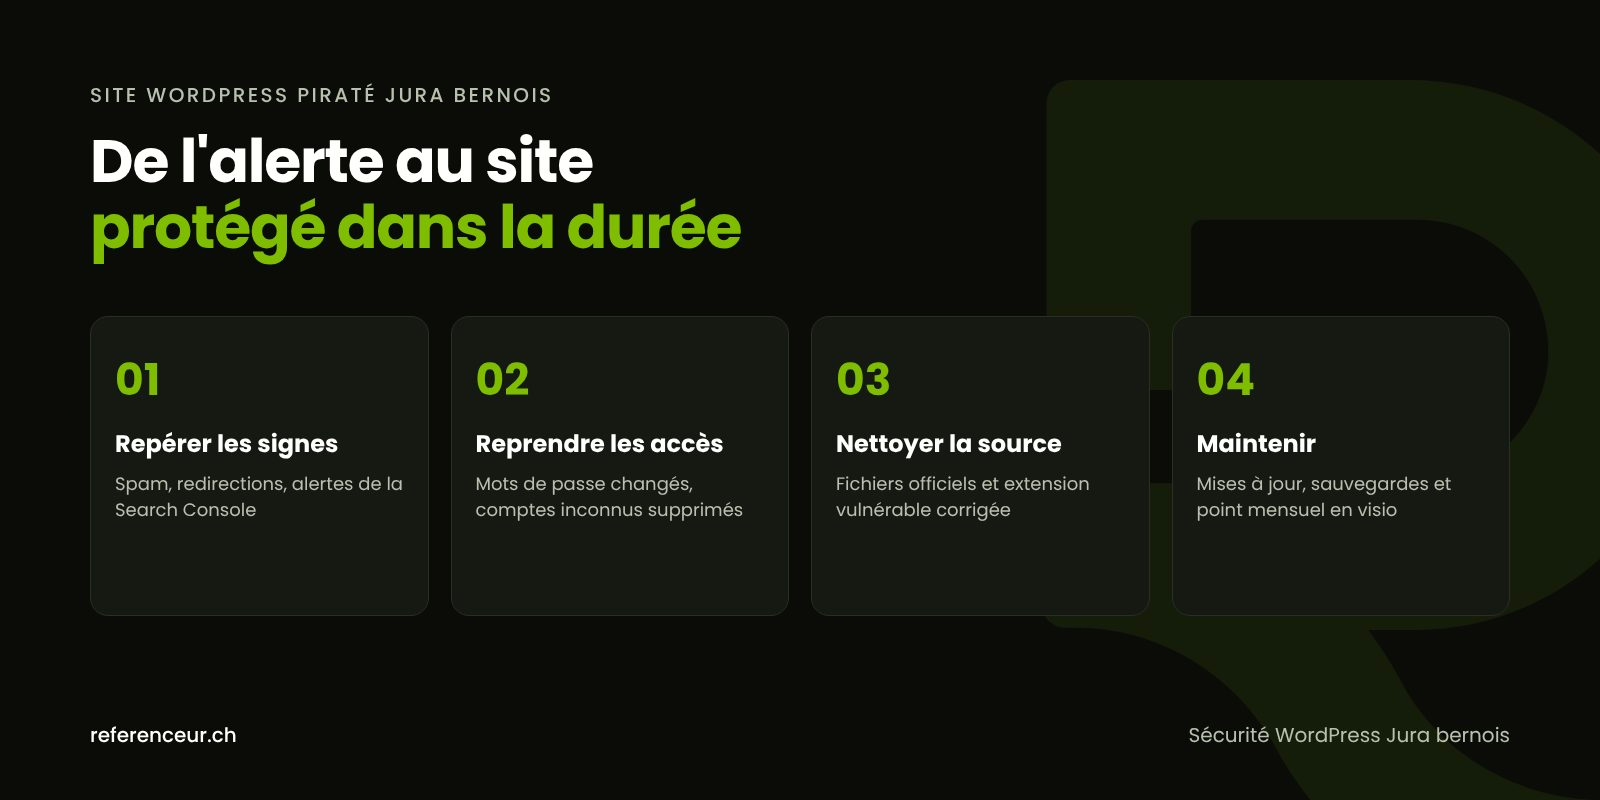
- Isoler : page de maintenance si les visiteurs sont exposés, alerte à l’hébergeur, date des premiers symptômes notée.
- Copier l’état infecté : fichiers, base de données et journaux, conservés à part comme preuves et jamais restaurés tels quels.
- Reprendre les accès : nouveaux mots de passe pour l’hébergement, la base, le SFTP et chaque administrateur, puis suppression des comptes inconnus.
- Nettoyer : réinstaller WordPress, les extensions et le thème depuis leurs sources officielles, contrôler la base et le dossier des médias.
- Corriger la cause : mettre à jour ou remplacer l’extension vulnérable, supprimer ce qui ne sert plus.
- Rétablir la confiance : demander un examen à Google si un avertissement s’affiche, puis instaurer sauvegardes et maintenance.
Un compte administrateur volé exige une attention particulière, l’attaquant ayant pu créer d’autres accès : notre guide sur le compte admin WordPress piraté détaille les vérifications. À éviter absolument : réinstaller une extension payante « nulled », c’est-à-dire piratée, qui peut contenir sa propre porte dérobée.
Sécurité WordPress Jura bernois : un territoire, des sites très différents
Le Jura bernois forme la partie francophone du canton bilingue de Berne, avec Courtelary comme chef-lieu administratif. Depuis le 1er janvier 2026, Moutier n’en fait plus partie : la ville a rejoint le canton du Jura.
L’horlogerie y a des racines profondes : à Saint-Imier, le sentier horloger proposé par Jura bernois Tourisme part de la manufacture Longines. Selon le réseau des parcs suisses, le Parc régional Chasseral, parc naturel régional depuis 2012, réunit des communes bernoises et neuchâteloises et met en avant ses métairies et produits régionaux.
Pour la sécurité WordPress Jura bernois, ces réalités dessinent des profils de sites variés, chacun avec ses risques et ses priorités.
| Profil local | Risque typique | Mesure prioritaire |
|---|---|---|
| Atelier horloger ou microtechnique | Spam injecté dans des pages cachées, réputation du domaine dégradée | Analyse des fichiers et de la base, suivi de la Search Console |
| Métairie, hôtel ou location de vacances du Chasseral | Formulaire de réservation détourné en haute saison | Mises à jour avant la saison, sauvegarde testée |
| Commerce en ligne sous WooCommerce | Faux produits, script sur la page de paiement | 2FA, contrôle des fichiers modifiés, alertes de commandes |
| Cabinet ou fiduciaire avec formulaires | Données de clients exposées | Purge des messages stockés, HTTPS, analyse nLPD |
| Site bilingue français-allemand | Pages piratées dans la langue la moins surveillée | Contrôle régulier des deux versions et du sitemap |
| Association ou société locale | Comptes partagés, extension abandonnée | Comptes nominatifs, inventaire des extensions |
Verrouiller, mettre à jour, sauvegarder
La sécurisation commence par réduire la surface d’attaque. La documentation officielle « Hardening WordPress » recommande notamment de désactiver l’éditeur de fichiers du tableau de bord, qui permet sinon à un intrus de modifier le code.
define( 'DISALLOW_FILE_EDIT', true );Cette ligne s’ajoute dans le fichier wp-config.php, avant le commentaire qui marque la fin des modifications. Notre guide de durcissement de la sécurité WordPress présente les autres mesures : pare-feu applicatif, 2FA, droits des fichiers.
Les mises à jour restent la meilleure protection contre les failles connues. Elles concernent le cœur, les extensions, le thème et la version de PHP, dont php.net publie le calendrier de support ; voir notre guide de la mise à jour WordPress.
Les sauvegardes, enfin, doivent être automatiques, conservées plusieurs semaines et stockées ailleurs que sur le serveur. Testez une restauration à l’avance : une archive incomplète ou déjà infectée ne sert à rien.
Données clients : vos obligations selon la nLPD
Si des données personnelles ont pu être consultées ou copiées, la nLPD s’applique. Son art. 24 impose d’annoncer au PFPDT, dans les meilleurs délais, une violation de la sécurité des données qui entraîne vraisemblablement un risque élevé pour les personnes concernées.
Nous ne remplaçons pas un juriste, mais nous fournissons l’analyse technique : quelles données, depuis quand, par quelle faille. L’incident peut aussi être signalé à l’Office fédéral de la cybersécurité (OFCS) via son formulaire officiel.
Du Vallon de Saint-Imier au lac de Bienne, tout se règle en visio
Référenceur n’a pas de bureau dans le Jura bernois : nous intervenons à distance, sans attendre de déplacement. Un premier appel visio avec partage d’écran suffit pour observer les symptômes et lister les accès nécessaires.
Vous recevez ensuite un plan d’intervention écrit qui distingue ce que vous faites, ce que votre hébergeur doit fournir et ce que nous prenons en charge. Une formation enregistrée complète le dispositif.
Le suivi de sécurité WordPress Jura bernois se poursuit par un point mensuel sur les mises à jour, les sauvegardes et la Search Console. Les entreprises proches de Bienne consulteront aussi notre page site WordPress piraté à Bienne. Un site assaini peut ensuite bénéficier d’une optimisation de site internet dans le Jura bernois ; s’il est irrécupérable, une refonte de site repart sur une base saine.
Site WordPress piraté Jura bernois : vos questions
Notre site de métairie a été piraté juste avant la saison : faut-il le fermer ?
Pas forcément. Si les visiteurs sont redirigés ou exposés à un logiciel malveillant, une page de maintenance avec vos coordonnées est préférable. L’essentiel est de prendre les réservations par un autre canal et de ne pas restaurer une sauvegarde au hasard, qui pourrait contenir la même infection.
Notre site est en français et en allemand : la version allemande est-elle plus exposée ?
La faille est la même pour les deux langues, mais une version moins consultée est aussi moins surveillée, et le spam SEO peut y rester longtemps inaperçu. Pour un site WordPress piraté Jura bernois bilingue, contrôlez les deux versions dans la Search Console, ainsi que le sitemap de chaque langue.
Une PME de Saint-Imier peut-elle gérer seule la sécurité de son site ?
Les gestes de base sont à votre portée : mises à jour régulières, mots de passe uniques, authentification à deux facteurs, sauvegardes externes. La surveillance des failles, l’analyse après incident et le nettoyage demandent plutôt un prestataire. Une bonne sécurité WordPress Jura bernois combine souvent les deux : votre équipe applique les routines, un spécialiste vérifie.
Un atelier de Tramelan reçoit des retours d’e-mails de spam : son site est-il en cause ?
C’est possible. Un site WordPress compromis peut servir à envoyer du spam depuis le serveur, ce qui dégrade la réputation de votre domaine et fait rejeter vos messages légitimes. Demandez à votre hébergeur les journaux d’envoi, cherchez des scripts inconnus dans le dossier des médias et vérifiez que vos formulaires de contact ne sont pas détournés par des robots.
Faut-il annoncer au PFPDT le piratage d’une boutique en ligne ?
L’annonce est requise lorsque la violation entraîne vraisemblablement un risque élevé pour les personnes concernées, selon l’art. 24 de la nLPD. Tout dépend donc des données exposées : adresses, historiques de commandes, mots de passe. Établissez d’abord les faits techniques, puis appuyez-vous sur les indications du PFPDT ou sur un conseil juridique pour décider.
Un hôtel du Chasseral est signalé par Google : quand l’avertissement sera-t-il levé ?
Google indique qu’un examen peut prendre de quelques jours à quelques semaines selon le problème. La demande se fait depuis le rapport « Problèmes de sécurité » de la Search Console, une fois le site entièrement nettoyé et la faille corrigée. Joignez la liste précise des mesures prises.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Un doute sur l’état de votre site dans le Jura bernois ? Réservez un appel visio de 20 minutes : nous passons en revue les symptômes en partage d’écran et vous indiquons par où commencer.