 0498 70 98 60
Site WordPress piraté Bienne : réagir, nettoyer et protéger un site bilingue
Si vous cherchez de l’aide pour un site WordPress piraté Bienne, c’est souvent qu’un signal vient d’apparaître : page d’accueil défigurée, visiteurs renvoyés vers une boutique douteuse, avertissement rouge dans le navigateur ou e-mail de votre hébergeur.
L’agence Référenceur accompagne à distance les commerces, ateliers, cabinets et associations de Bienne et du Seeland : diagnostic en visioconférence, nettoyage, sécurisation, puis maintenance d’un site qui vit souvent en deux langues.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Cette page résume le plan d’action à suivre, les risques que nous observons dans le tissu biennois et la façon dont se déroule notre intervention. Les détails techniques se trouvent dans notre guide complet de la sécurité WordPress.
Site WordPress piraté Bienne : les premiers réflexes
Dans la précipitation, on efface souvent ce qui dérange avant de restaurer la dernière sauvegarde. C’est l’erreur la plus fréquente : on perd les preuves qui permettent de comprendre par où l’attaquant est entré, et la faille reste ouverte.
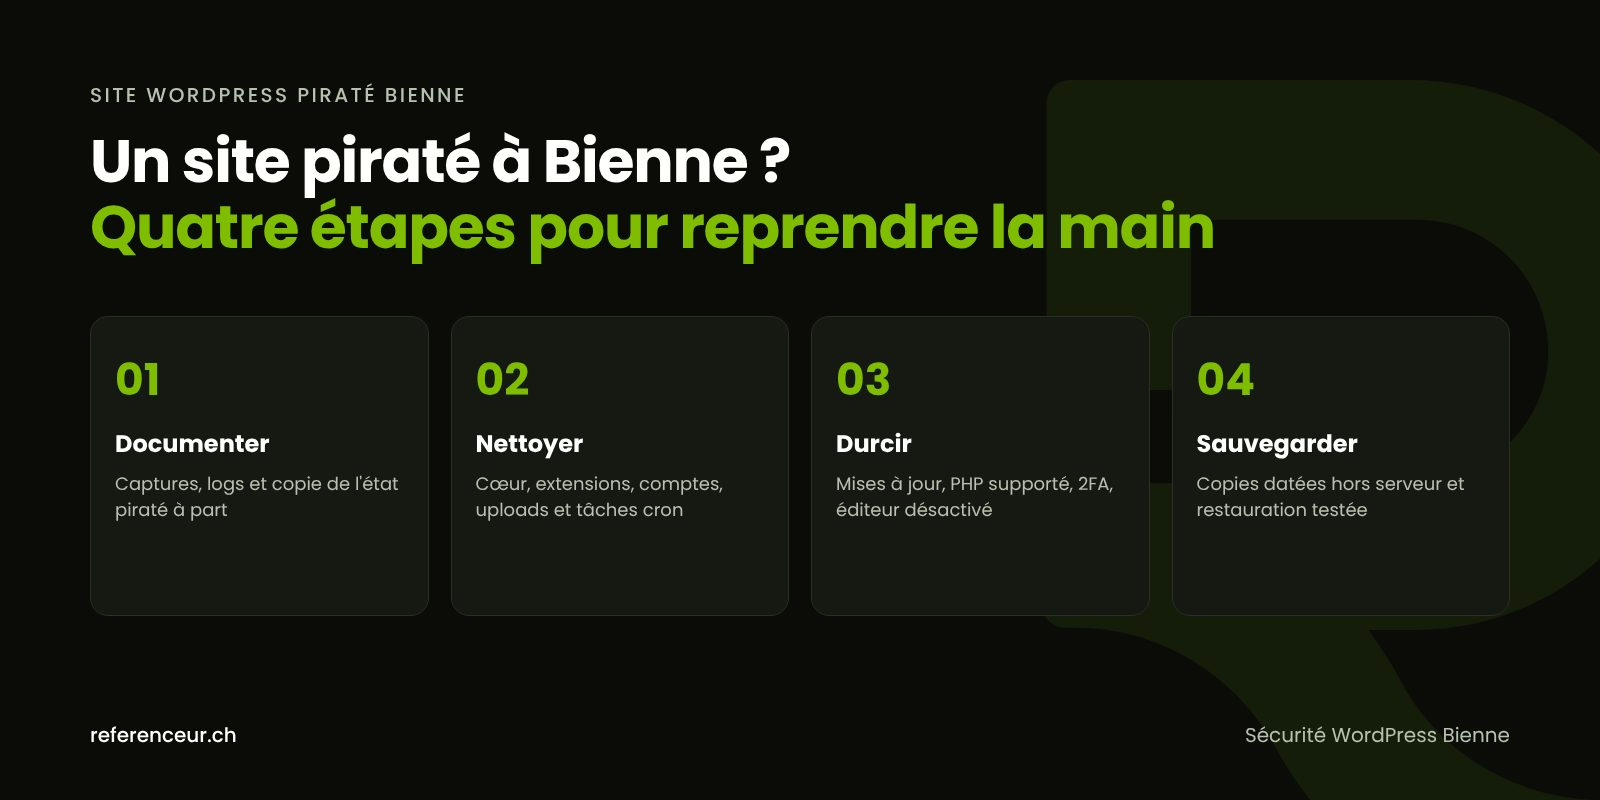
- Documentez : captures d’écran, adresses des pages touchées, heure de la découverte, messages d’alerte reçus.
- Protégez les visiteurs : mode maintenance, ou suspension temporaire du site demandée à l’hébergeur si des redirections ou des téléchargements piégés sont actifs.
- Copiez l’état actuel (fichiers et base de données) et rangez cette copie à part : elle sert d’archive, jamais de point de restauration.
- Changez les mots de passe depuis un appareil sain : hébergement, SFTP, base de données, comptes administrateurs WordPress et boîte e-mail liée.
- Demandez à votre hébergeur les journaux d’accès (logs) et l’historique des fichiers modifiés.
- Vérifiez les données personnelles exposées : formulaires, comptes clients, commandes.
Deux autres pièges sont à éviter : restaurer une sauvegarde déjà infectée, et réinstaller une extension « nulled » (une version payante piratée) qui contient souvent elle-même une porte dérobée. Notre guide site WordPress piraté : que faire détaille chaque étape.
Nettoyer en profondeur, pas seulement en surface
Supprimer le fichier visible ne suffit presque jamais. Un attaquant laisse en général plusieurs accès de secours : un compte administrateur discret, un script dans un dossier d’images, une tâche planifiée qui réinjecte le code malveillant.
Avec un accès SSH, l’outil officiel WP-CLI permet un premier tri. La documentation de durcissement de WordPress rappelle aussi que les journaux du serveur sont le meilleur moyen de reconstituer l’attaque.
wp core verify-checksums
wp plugin verify-checksums --all
wp user list --role=administrator
find wp-content/uploads -name "*.php"
La première commande compare les fichiers du cœur avec les sommes de contrôle publiées par WordPress.org ; la deuxième fait de même pour les extensions dont WordPress.org publie ces sommes. Les deux dernières repèrent un administrateur inconnu et des fichiers PHP là où il ne devrait y avoir que des médias.
Le nettoyage complet (base de données, thème, fichiers modifiés, redirections cachées) est décrit dans nos guides sur le nettoyage d’un malware WordPress et sur la redirection malveillante.
Ce qui rend les sites biennois vulnérables
Bienne est présentée par Swissinfo comme la plus grande ville bilingue du pays. Pour un site WordPress, cela signifie souvent deux arborescences, une extension de traduction de plus et un risque concret : une version linguistique piratée que personne ne consulte pendant des semaines.
Le tissu local est aussi marqué par l’horlogerie, avec le siège de Swatch conçu par l’architecte Shigeru Ban, et par de nombreux sous-traitants, commerces de la vieille ville, cabinets et prestataires du bord du lac. Chaque profil présente une faiblesse typique.
| Profil biennois | Risque typique | Mesure prioritaire |
|---|---|---|
| Site bilingue français-allemand | Pages piratées dans une seule langue, peu visitées | Contrôler chaque version linguistique et son plan de site |
| Boutique WooCommerce | Script injecté dans la page de commande | Mises à jour suivies, vérification des fichiers, revue des comptes clients |
| Sous-traitant industriel ou horloger | Spam SEO qui nuit à la crédibilité auprès des donneurs d’ordre | Search Console active et contrôle d’intégrité régulier |
| Restaurant ou loisir au bord du lac | Formulaire de réservation détourné pour envoyer du spam | Protection anti-robots et surveillance des envois d’e-mails |
| Association ou club local | Mot de passe administrateur partagé entre bénévoles | Un compte par personne, double authentification, rôles limités |
Sécurité WordPress Bienne : mises à jour et durcissement
Une fois le site nettoyé, la sécurité WordPress Bienne repose d’abord sur les mises à jour : cœur, thème, extensions, mais aussi version de PHP. Selon php.net, PHP 8.2 ne reçoit plus que des correctifs de sécurité jusqu’à fin 2026 ; un hébergement resté sur une version plus ancienne n’est plus corrigé.
Le durcissement complète ces mises à jour : suppression des extensions inutilisées, double authentification pour les administrateurs, rôles limités pour les rédacteurs et désactivation de l’éditeur de fichiers intégré dans le fichier wp-config.php.
define( 'DISALLOW_FILE_EDIT', true );WordPress précise que ce réglage n’empêche pas l’envoi de fichiers malveillants, mais qu’il peut bloquer certaines attaques. C’est une mesure parmi d’autres, que nous appliquons dans le cadre de notre service site WordPress piraté.
Sauvegardes et maintenance : éviter la rechute
La documentation officielle de WordPress conseille de conserver des copies datées du site complet, fichiers et base de données, dans un lieu de confiance. Une copie antérieure à l’attaque permet de reconstruire ; une copie postérieure aide à comprendre ce qui s’est passé.
Concrètement, nous vérifions que vos sauvegardes sont stockées hors du serveur, que plusieurs versions sont conservées et qu’une restauration test a déjà été faite. Notre guide de la sauvegarde WordPress vous aide à contrôler votre propre dispositif.
La maintenance continue prend ensuite le relais : mises à jour suivies, contrôle des comptes, lecture des alertes de la Search Console. Elle s’intègre facilement à un travail d’optimisation de site internet à Bienne.
Une intervention pilotée en visio, de Bienne au Seeland
Référenceur n’a pas de bureau à Bienne, et ce n’est pas un frein : un site WordPress se diagnostique et se répare à distance. La visioconférence vous permet de suivre chaque étape sans déplacer votre équipe.
Nous commençons par un atelier de diagnostic en partage d’écran, avec des accès temporaires que vous créez et révoquez vous-même. Vous recevez ensuite un compte rendu des actions menées, une courte formation enregistrée pour vos administrateurs et un point mensuel si vous choisissez la maintenance.
Les entreprises installées plus au nord trouveront aussi des repères sur notre page site WordPress piraté dans le Jura bernois.
Site WordPress piraté Bienne : vos questions
Seule la version allemande de mon site est touchée : faut-il tout nettoyer ?
Oui. Sur un site multilingue, les deux langues partagent en général les mêmes fichiers, la même base de données et les mêmes comptes. Une infection visible dans une seule langue signifie que l’attaquant a eu accès à l’installation entière. Le nettoyage d’un site WordPress piraté Bienne porte donc sur tout le site, puis chaque version linguistique est contrôlée séparément.
Dois-je annoncer le piratage au PFPDT ?
La nLPD impose au responsable du traitement d’annoncer au Préposé fédéral à la protection des données et à la transparence, dans les meilleurs délais, une violation de la sécurité des données qui entraîne vraisemblablement un risque élevé pour les personnes concernées. L’annonce se fait via son portail. Pour évaluer votre cas, référez-vous au PFPDT ou à un juriste.
Puis-je simplement restaurer la sauvegarde de mon hébergeur ?
Pas sans précaution. Une sauvegarde peut contenir le code malveillant si l’intrusion est antérieure à sa date, ce qui arrive souvent. Et même saine, elle laisse ouverte la faille utilisée. Nous identifions d’abord la date probable de l’intrusion, puis nous restaurons ou nettoyons, avant de corriger la cause et de changer tous les accès.
Google affiche un avertissement sur mon site : que faire ?
Ouvrez le rapport « Problèmes de sécurité » de la Search Console : il indique le type de problème et des exemples de pages. Une fois tout le site corrigé, vous pouvez demander un examen en décrivant les mesures prises. Google précise que l’examen peut prendre de quelques jours à quelques semaines ; mieux vaut ne pas multiplier les demandes.
Faut-il signaler l’attaque aux autorités ?
Le site de l’Office fédéral de la cybersécurité (OFCS) permet de signaler un cyberincident. Une plainte relève en revanche de la police cantonale. Conservez pour cela la copie de l’état piraté et les journaux du serveur : ce sont précisément les éléments que la sécurité WordPress Bienne doit préserver dès le départ.
Mon site est-il trop abîmé pour être récupéré ?
C’est rare, mais cela arrive : thème abandonné, extensions plus maintenues, PHP très ancien, aucune sauvegarde saine. Dans ce cas, réparer coûte plus d’efforts que reconstruire proprement. Le diagnostic en visio sert justement à trancher, en vous expliquant ce qui peut être sauvé d’un site WordPress piraté Bienne et ce qui doit être refait.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Un doute sur votre site WordPress ? Réservez un appel visio de 20 minutes pour un premier diagnostic : nous regardons ensemble les signes d’infection et la marche à suivre, en partage d’écran.