 0498 70 98 60
Site WordPress piraté Vernier : guide d’action pour PME et associations
Un site WordPress piraté Vernier ne se remarque pas toujours à l’écran. Chez une PME industrielle ou une entreprise de services, le premier signe est parfois un client qui ne reçoit plus vos e-mails, ou un compte administrateur que personne ne reconnaît.
L’agence Référenceur aide les entreprises, commerces et associations verniolanes à diagnostiquer, nettoyer et protéger leur site WordPress, puis à l’entretenir dans la durée, avec un suivi entièrement mené en visioconférence.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Cette page s’adresse aux responsables qui doivent décider vite, sans être techniciens. Notre guide de la sécurité WordPress rassemble tous les articles de référence.
Vernier, ses entreprises et ses associations : un terrain varié
Selon la brochure officielle « Vivre à Vernier » de la Ville, Vernier est la deuxième ville du canton de Genève et abrite plus de 2000 petites et grandes entreprises. La même source recense plus de 150 nationalités et plus de 150 organisations associatives.
Une part de l’activité se concentre dans les zones d’activités Meyrin-Satigny-Vernier (ZIMEYSAVER). Ces profils n’affrontent pas les mêmes risques, d’où l’intérêt de fixer des priorités adaptées.
| Profil verniolan | Scénario fréquent | Première mesure |
|---|---|---|
| PME industrielle ou artisanale de la ZIMEYSAVER | Site vitrine rarement mis à jour, utilisé comme relais de spam | Mises à jour et contrôle des envois d’e-mails |
| Entreprise de services B2B | Compte administrateur ajouté en silence, pages parasites | Revue des comptes et double authentification |
| Commerce de quartier avec boutique en ligne | Script injecté dans le panier ou la page de paiement | Vérification des fichiers et de WooCommerce |
| Association sportive ou culturelle | Accès partagés entre bénévoles qui se succèdent | Un compte par personne, suppression des anciens |
| Site multilingue pour une clientèle diverse | Pages de spam dans une langue peu surveillée | Suivi de chaque version dans la Search Console |
Site WordPress piraté Vernier : la marche à suivre
Quel que soit le profil, l’ordre des opérations reste le même. Le respecter évite de nettoyer deux fois.
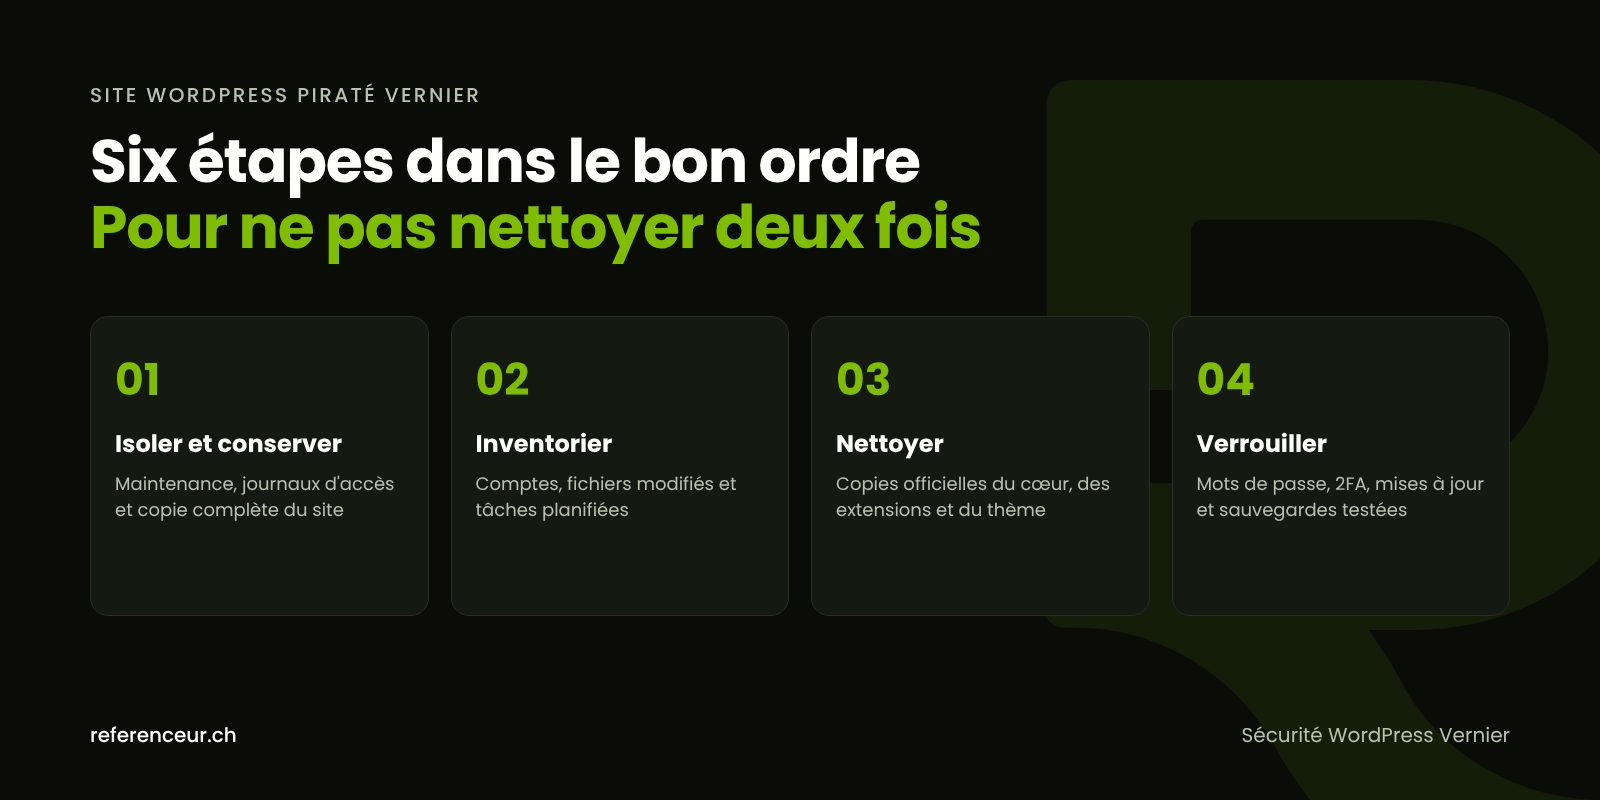
- Isoler : passer le site en maintenance et prévenir l’hébergeur.
- Conserver : demander les journaux d’accès et une copie complète, même infectée, stockée à part.
- Inventorier : comptes, fichiers modifiés, tâches planifiées, extensions installées.
- Nettoyer : cœur, extensions et thème remplacés par des copies officielles, base assainie.
- Verrouiller : nouveaux mots de passe partout, double authentification, faille corrigée.
- Entretenir : mises à jour, sauvegardes externes testées et surveillance.
Deux erreurs ruinent souvent ce travail : effacer les preuves en supprimant des fichiers avant analyse, et restaurer une sauvegarde déjà contaminée. Réinstaller une extension « nulled » pour économiser une licence est la troisième.
Comptes et tâches planifiées : là où l’intrus se cache
Après une intrusion, l’attaquant laisse souvent un accès de secours : un administrateur supplémentaire au nom anodin ou une tâche planifiée qui réinstalle le code malveillant. Supprimer les fichiers visibles ne suffit pas.
Avec un accès SSH, votre prestataire peut lister ces éléments grâce à WP-CLI, l’outil officiel en ligne de commande :
wp user list --role=administrator
wp cron event list
Chaque administrateur doit correspondre à une personne connue, et chaque tâche à une extension réellement installée. Notre guide sur le compte administrateur WordPress piraté explique comment reprendre la main.
Quand le site envoie du spam à votre place
Pour une entreprise B2B, c’est souvent le scénario le plus coûteux en image : le serveur envoie des milliers de messages, l’adresse du domaine se retrouve sur des listes de blocage et vos devis n’arrivent plus chez les clients.
Demandez à l’hébergeur les journaux d’envoi de messagerie, désactivez les formulaires non protégés et contrôlez les scripts d’envoi. La démarche complète figure dans notre article WordPress envoie du spam par e-mail.
Sécurité WordPress Vernier : mises à jour, durcissement et sauvegardes
La sécurité WordPress Vernier repose sur trois habitudes. D’abord des mises à jour régulières, préparées par une sauvegarde : la méthode est détaillée dans notre guide de mise à jour WordPress. Vérifiez aussi que le serveur utilise une version de PHP encore supportée.
Ensuite le durcissement : éditeur de fichiers désactivé, permissions resserrées, extensions inutiles supprimées, pare-feu applicatif. Notre article sur le durcissement de la sécurité WordPress passe ces réglages en revue.
Enfin des sauvegardes automatiques, conservées hors du serveur sur plusieurs générations et restaurées à titre de test. Sans elles, un nouvel incident vous ramène au point de départ.
Si des données de clients ont été exposées, la nLPD peut imposer une annonce au PFPDT lorsque la violation présente vraisemblablement un risque élevé ; renseignez-vous auprès du Préposé. Notre page site WordPress piraté présente la prise en charge complète, et l’optimisation de site internet à Vernier la suite logique.
Un suivi à distance, pensé pour les équipes occupées
Référenceur n’a pas de bureau à Vernier, ce qui n’empêche pas d’agir vite sur un site WordPress piraté Vernier. Le diagnostic se fait en partage d’écran avec la personne qui détient les accès, depuis l’atelier ou le bureau, sans déplacement.
Suivent l’intervention à distance, une formation enregistrée pour l’équipe et un point mensuel de maintenance. Le même accompagnement existe pour un site WordPress piraté à Genève.
Site WordPress piraté Vernier : réponses aux questions courantes
Nos e-mails arrivent en spam chez nos clients : est-ce lié à un piratage ?
C’est possible : un site WordPress piraté Vernier sert souvent de relais pour envoyer du spam, ce qui dégrade la réputation du domaine. D’autres causes existent, comme une configuration de messagerie incomplète. Demandez à votre hébergeur les journaux d’envoi : un volume anormal, surtout la nuit, oriente nettement vers une compromission du site.
Notre PME n’a pas d’informaticien : qui doit s’occuper du site ?
Désignez une personne responsable des accès, même non technique. Elle détient les identifiants de l’hébergement et du nom de domaine, sait qui peut se connecter et vérifie que les sauvegardes existent. Les interventions techniques peuvent ensuite être confiées à un prestataire, à condition que les accès restent sous le contrôle de l’entreprise.
Comment savoir si un administrateur inconnu a été ajouté ?
Ouvrez la liste des utilisateurs dans le tableau de bord et filtrez par rôle « Administrateur ». Méfiez-vous des noms génériques et des adresses e-mail jamais vues. Un intrus peut toutefois masquer un compte dans l’interface : la commande WP-CLI ou un contrôle direct de la base de données donne alors une liste plus fiable.
Notre association change de comité chaque année : comment gérer les accès ?
Créez un compte nominatif pour chaque membre qui publie, avec le rôle le plus limité possible, et supprimez les comptes des personnes qui quittent le comité. Pour la sécurité WordPress Vernier des associations, un gestionnaire de mots de passe partagé et la double authentification évitent de transmettre des identifiants par message à chaque passation.
Un pare-feu suffit-il à protéger une entreprise de la ZIMEYSAVER ?
Non : un pare-feu applicatif filtre une partie des attaques, mais n’empêche pas l’exploitation d’une extension restée sans mise à jour ni le vol d’un mot de passe réutilisé. Il complète la routine de base : mises à jour, comptes maîtrisés, double authentification et sauvegardes testées.
Faut-il signaler l’attaque à une autorité ?
Un incident peut être signalé à l’Office fédéral de la cybersécurité (OFCS), qui met un formulaire à disposition du public. Si des données personnelles ont été touchées avec un risque élevé probable, l’annonce au PFPDT selon la nLPD est une obligation distincte. Pour votre cas précis, consultez les informations du PFPDT ou un juriste.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Votre site verniolan se comporte bizarrement ? Réservez un appel visio de 20 minutes : nous regardons ensemble les symptômes, les accès disponibles et les premières mesures adaptées à votre entreprise.