 0498 70 98 60
Site WordPress envoie du spam : stopper les envois et rétablir votre messagerie
Vos offres n’arrivent plus chez vos clients, votre boîte de réception se remplit de messages de non-remise et votre hébergeur vous signale un volume d’envois anormal : il est probable que votre site WordPress envoie du spam à votre insu. Le problème touche à la fois votre réputation d’expéditeur, votre messagerie professionnelle et parfois votre visibilité sur Google.
L’agence Référenceur aide les PME de Suisse romande à identifier l’origine de ces envois, à remettre en ordre un site WordPress piraté et à rétablir une messagerie qui inspire de nouveau confiance aux serveurs de réception.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Ce guide fait partie de notre guide complet de la sécurité WordPress. Il vous indique ce que vous pouvez vérifier vous-même, ce qu’il faut demander à votre hébergeur et les erreurs qui prolongent la crise.
Comment savoir si votre site WordPress envoie du spam
Le premier indice vient souvent de vos correspondants : un client vous transfère un message publicitaire envoyé « depuis » votre domaine, ou vos propres e-mails finissent dans les indésirables. Les messages de non-remise (bounces) sont précieux, car ils citent souvent la liste de blocage en cause.
- Des rejets mentionnant une liste noire ou un « banned sending IP », par exemple le code 550 5.7.606-649 renvoyé par les serveurs de Microsoft.
- Un avertissement de l’hébergeur sur un quota d’envoi dépassé, ou la suspension de la fonction d’envoi de votre compte.
- Des centaines de messages de non-remise adressés à des destinataires que vous ne connaissez pas.
- Des inscriptions d’utilisateurs en rafale, ou des soumissions de formulaire remplies de liens.
D’où viennent les envois : script injecté ou formulaire abusé
Le plus souvent, deux mécanismes sont en cause. Le premier est un script PHP malveillant déposé sur le serveur, souvent dans le dossier des médias, dans une fausse extension ou dans un thème obsolète. Ce fichier appelle directement la fonction mail() de PHP.
Le second est un formulaire légitime détourné : formulaire de contact qui envoie une copie à l’expéditeur, inscription ouverte à tous, page « mot de passe oublié » sollicitée en boucle. Ici, aucun fichier n’est infecté, mais des robots utilisent votre site comme relais.
Il existe un troisième cas, à ne pas confondre : une boîte e-mail du domaine compromise dont le mot de passe a été volé. C’est alors le fournisseur de messagerie qui doit vous aider.
Nettoyer d’abord, dans le bon ordre
Demander le retrait d’une liste noire avant d’avoir supprimé la source ne sert à rien : l’adresse IP ou le domaine y retournera. Suivez plutôt cette séquence.
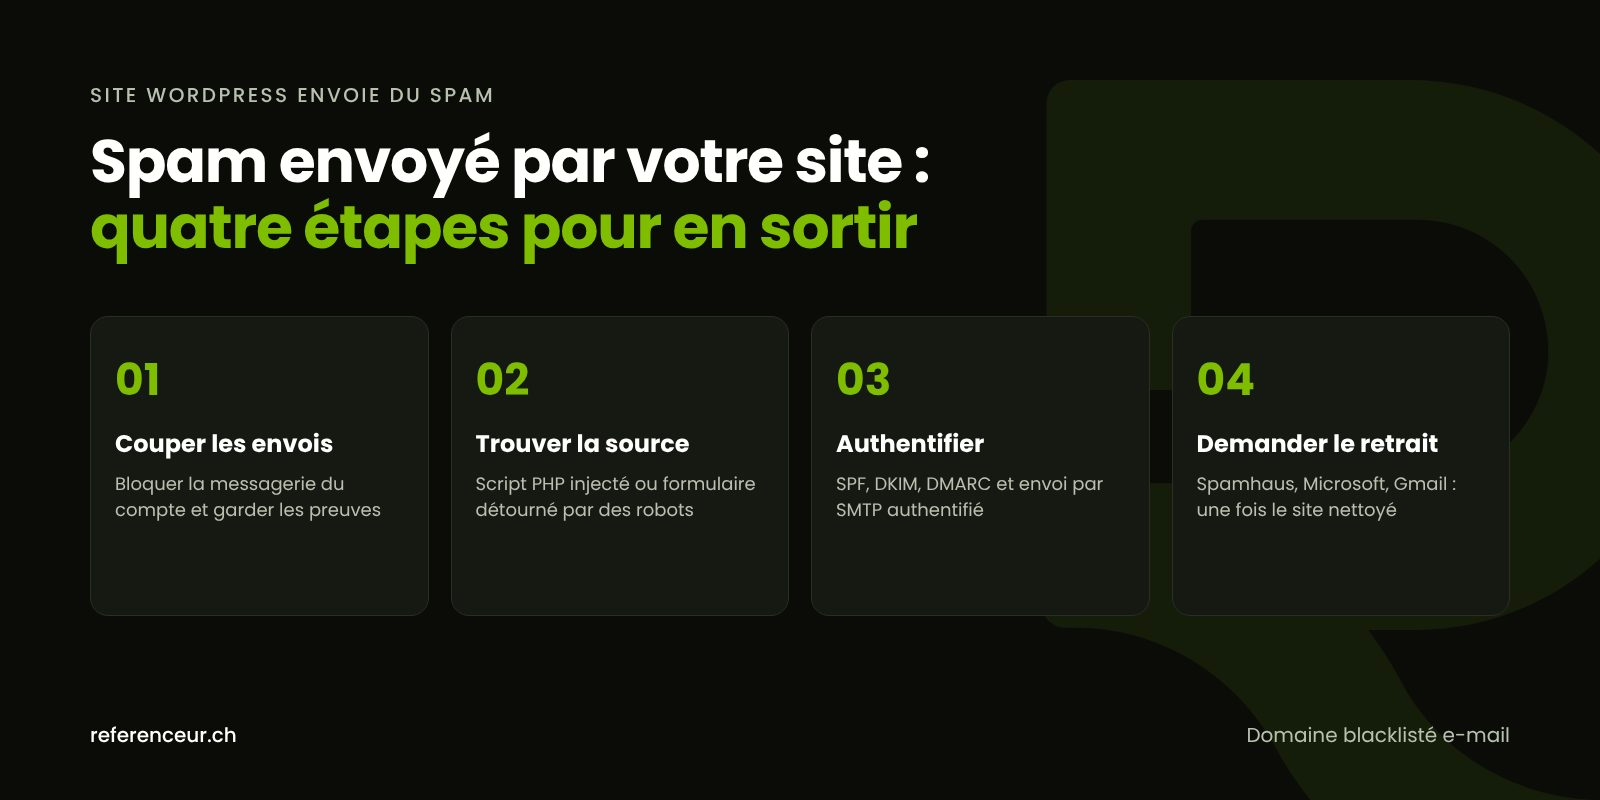
- Stopper l’hémorragie : demandez à votre hébergeur de bloquer temporairement les envois du compte ou de passer le site en maintenance.
- Conserver les preuves : faites une copie complète du site et des journaux (accès, erreurs, messagerie) avant de supprimer quoi que ce soit.
- Identifier le script émetteur : l’hébergeur peut activer l’en-tête
X-PHP-Originating-Scriptou le journalmail.logde PHP, qui indiquent quel fichier appellemail(). - Contrôler l’intégrité du cœur et des extensions avec WP-CLI, puis chercher les fichiers PHP qui n’ont rien à faire dans les médias.
- Changer tous les accès : comptes administrateurs, SFTP, base de données, boîtes e-mail et clés de sécurité de
wp-config.php. - Remplacer toute extension ou tout thème « nulled » (piraté) par la version officielle, ou le supprimer.
wp core verify-checksums
wp plugin verify-checksums --all
find wp-content/uploads -name "*.php"
wp cron event list
La dernière commande liste les tâches planifiées : un événement inconnu peut relancer l’envoi chaque heure. La vérification des extensions ne couvre que celles publiées sur WordPress.org ; les extensions commerciales se comparent à une archive téléchargée chez l’éditeur. Notre guide nettoyer un malware WordPress détaille la suite.
SPF, DKIM et DMARC : authentifier votre domaine
Ces trois enregistrements DNS ne bloquent pas un script installé sur votre serveur, mais ils empêchent des tiers d’usurper votre domaine et rassurent les messageries de vos clients. Le SPF liste les serveurs autorisés à envoyer pour votre domaine, le DKIM signe chaque message et le DMARC indique quoi faire des messages qui échouent à ces contrôles.
Selon les consignes aux expéditeurs publiées par Google, tout expéditeur vers Gmail doit configurer SPF ou DKIM, et ceux qui envoient plus de 5 000 messages par jour doivent combiner SPF, DKIM et DMARC. Google demande aussi de maintenir le taux de spam signalé dans Postmaster Tools sous 0,3 %.
Démarrez DMARC avec une politique d’observation (p=none) et une adresse de rapports. Ces rapports révèlent qui envoie en votre nom. Une fois toutes les sources légitimes identifiées, passez progressivement à quarantine, puis à reject.
Envoyer par SMTP authentifié plutôt que par la fonction mail de PHP
La fonction wp_mail() de WordPress s’appuie sur la bibliothèque PHPMailer qui, sans réglage particulier, passe par la fonction mail() de PHP. Les messages partent alors du serveur web, sans authentification forte.
Faites plutôt partir vos e-mails par un SMTP authentifié (votre messagerie professionnelle ou un service d’envoi transactionnel), avec une adresse dédiée et une connexion chiffrée. Une extension de la catégorie SMTP ou le crochet phpmailer_init documenté sur developer.wordpress.org permettent ce réglage. Demandez ensuite à votre hébergeur s’il peut restreindre la fonction mail() pour votre compte.
Protégez enfin les formulaires : champ piège ou défi anti-robot, pas de copie automatique à l’expéditeur, limitation du nombre d’envois, et désactivation de l’inscription ouverte dans Réglages > Général si vous n’en avez pas besoin.
Domaine blacklisté e-mail : obtenir le retrait des listes noires
Une fois la source supprimée et les accès changés, vous pouvez traiter le domaine blacklisté e-mail ou l’adresse IP listée. Chaque liste a sa propre procédure ; le message de non-remise vous dit généralement laquelle consulter.
| Liste ou fournisseur | Ce que vous constatez | Démarche à suivre |
|---|---|---|
| Spamhaus | Rejet citant une liste Spamhaus pour l’IP ou le domaine | Contrôle et demande de retrait via check.spamhaus.org ; pour une liste SBL, l’hébergeur doit intervenir |
| Microsoft (Outlook, Microsoft 365) | Code 550 5.7.606-649 « banned sending IP » | Demande de retrait sur le portail sender.office.com |
| Microsoft, cas particulier | Code 550 5.7.511 « banned sender » | Transmettre le rapport complet à l’adresse [email protected] |
| Gmail | Messages classés en spam ou refusés | Suivre la réputation du domaine dans Postmaster Tools et respecter les consignes aux expéditeurs |
| Serveur mutualisé de l’hébergeur | Envois bloqués pour tout le compte | Fournir à l’hébergeur la preuve du nettoyage et demander le déblocage |
Si les envois ont exposé des données de clients, par exemple des messages de formulaires stockés, la nLPD impose d’annoncer au PFPDT, dans les meilleurs délais, une violation de la sécurité des données qui entraîne vraisemblablement un risque élevé pour les personnes concernées. Notre page sur la fuite de données et la nLPD renvoie aux sources officielles ; un incident peut aussi être signalé à l’Office fédéral de la cybersécurité (OFCS).
Mises à jour, sauvegardes et surveillance contre la récidive
La prévention repose sur quatre piliers : nettoyage complet, sécurisation des accès, mises à jour régulières et sauvegardes conservées hors du serveur.
Concrètement, appliquez les mises à jour du cœur, des extensions et des thèmes dès leur publication, ajoutez define('DISALLOW_FILE_EDIT', true); dans wp-config.php pour fermer l’éditeur de fichiers et activez la double authentification. Nos guides sur le durcissement de WordPress et sur la sauvegarde WordPress vous donnent la marche à suivre.
Gardez aussi un œil sur les rapports DMARC et sur les volumes d’envoi signalés par l’hébergeur : ce sont vos meilleurs détecteurs de rechute.
Un accompagnement en visioconférence, écran partagé
Référenceur n’a pas de bureau dans votre ville, et c’est un avantage : tout se fait en visioconférence, sans attendre un rendez-vous. Un atelier de cadrage permet de lire ensemble les messages de non-remise.
En partage d’écran, nous parcourons les journaux, les enregistrements DNS et les réglages d’envoi avec vous. Chaque étape est expliquée, et une formation enregistrée vous reste pour les réglages de formulaires. Un point mensuel suit ensuite la réputation du domaine.
Que votre entreprise soit à Genève, à Sion, à Neuchâtel ou à Delémont, la méthode reste la même, avec un interlocuteur qui parle votre langue.
Site WordPress envoie du spam : vos questions
Mon site WordPress envoie du spam, dois-je le mettre hors ligne ?
Pas forcément tout le site, mais quand un site WordPress envoie du spam, il faut couper les envois sans attendre. Demandez à votre hébergeur de bloquer la messagerie du compte ou activez une page de maintenance. Avant toute suppression, faites une copie du site et des journaux : ce sont vos preuves et la seule façon de retrouver le fichier ou le formulaire à l’origine des messages.
Les enregistrements SPF, DKIM et DMARC suffisent-ils à arrêter le spam ?
Non : ils authentifient les messages légitimes et compliquent l’usurpation de votre domaine par des tiers, mais un script installé sur votre serveur peut continuer à envoyer. Ils restent indispensables pour la délivrabilité, surtout vers Gmail et Microsoft. La priorité reste le nettoyage du site, puis l’authentification du domaine.
Combien de temps reste-t-on sur une liste noire ?
Cela dépend de chaque liste et de la suppression réelle de la source : certaines retirent l’entrée après une demande validée, d’autres après une période sans nouveaux envois. Un domaine blacklisté e-mail qui recommence à envoyer du spam est relisté. Nettoyez, changez les accès, puis faites la demande de retrait une seule fois, proprement.
Mon hébergeur a suspendu les envois : que lui demander ?
Si votre domaine figure désormais comme domaine blacklisté e-mail, demandez-lui les journaux de messagerie de la période concernée, le nom du script qui appelait la fonction mail de PHP si l’en-tête dédié était actif, et la liste des fichiers modifiés récemment. Demandez aussi les conditions de réactivation. Une fois le nettoyage terminé, transmettez-lui un résumé des mesures prises.
Un formulaire de contact peut-il envoyer du spam sans que le site soit piraté ?
Oui : un formulaire qui renvoie une copie à l’adresse saisie par le visiteur peut être utilisé pour expédier des messages à des inconnus, sans aucun fichier infecté. Supprimez cette copie automatique, ajoutez un champ piège ou un défi anti-robot et limitez le nombre d’envois. Contrôlez quand même l’intégrité des fichiers par prudence.
Faut-il prévenir nos clients ou le PFPDT ?
Si des données personnelles ont pu être consultées ou détournées, la nLPD prévoit une annonce au PFPDT lorsqu’il existe vraisemblablement un risque élevé pour les personnes concernées, et une information de ces personnes quand cela est nécessaire à leur protection. Ce n’est pas un conseil juridique : référez-vous aux indications du PFPDT et, au besoin, à un juriste.
Comment éviter que mon site WordPress envoie du spam à nouveau ?
Faites partir les e-mails par un SMTP authentifié, protégez les formulaires, appliquez les mises à jour sans tarder et supprimez les extensions inutiles. Conservez des sauvegardes hors du serveur et surveillez les rapports DMARC. Une maintenance suivie permet de repérer une hausse anormale des envois avant que les listes noires ne la sanctionnent.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Votre domaine est rejeté par les messageries de vos clients ? Réservez un appel visio : nous examinons ensemble les messages de non-remise, la configuration d’envoi et l’état de votre site WordPress, puis nous définissons les étapes de nettoyage et de sécurisation.