 0498 70 98 60
Site WordPress piraté Vevey : réagir vite et protéger votre activité
Un formulaire qui envoie des messages étranges, des visiteurs renvoyés vers un faux concours, un compte administrateur inconnu dans le tableau de bord : derrière ces symptômes se cache souvent un site WordPress piraté. Pour un site WordPress piraté Vevey et Riviera, la bonne réaction tient en quelques réflexes simples, à appliquer avant de toucher au moindre fichier.
Commerçants du marché, institutions culturelles, restaurants et cabinets : L’agence Référenceur accompagne les entreprises veveysannes en visioconférence, du premier diagnostic jusqu’à la maintenance, pour un site assaini et mieux protégé. Les détails figurent sur notre page de prise en charge d’un site WordPress piraté.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Repérer l’attaque avant vos clients
Les pirates cherchent à rester discrets : ils exploitent votre site pendant des semaines sans que la page d’accueil change. Les signes d’alerte sont donc souvent indirects.
Méfiez-vous d’une redirection qui ne touche que les visiteurs venant de Google ou d’un téléphone, de pages inconnues dans les résultats de recherche, d’un site soudain lent ou d’un avertissement de votre hébergeur. Notre liste des signes d’un site WordPress piraté vous aide à faire le tri.
Les redirections sont particulièrement trompeuses, car l’administrateur connecté ne les voit pas. Le guide sur la redirection malveillante WordPress explique comment les tester depuis un autre appareil.
Site WordPress piraté Vevey : la marche à suivre
Une fois le doute confirmé, suivez cet ordre. Il protège vos visiteurs, conserve les preuves et évite de réinstaller la faille.
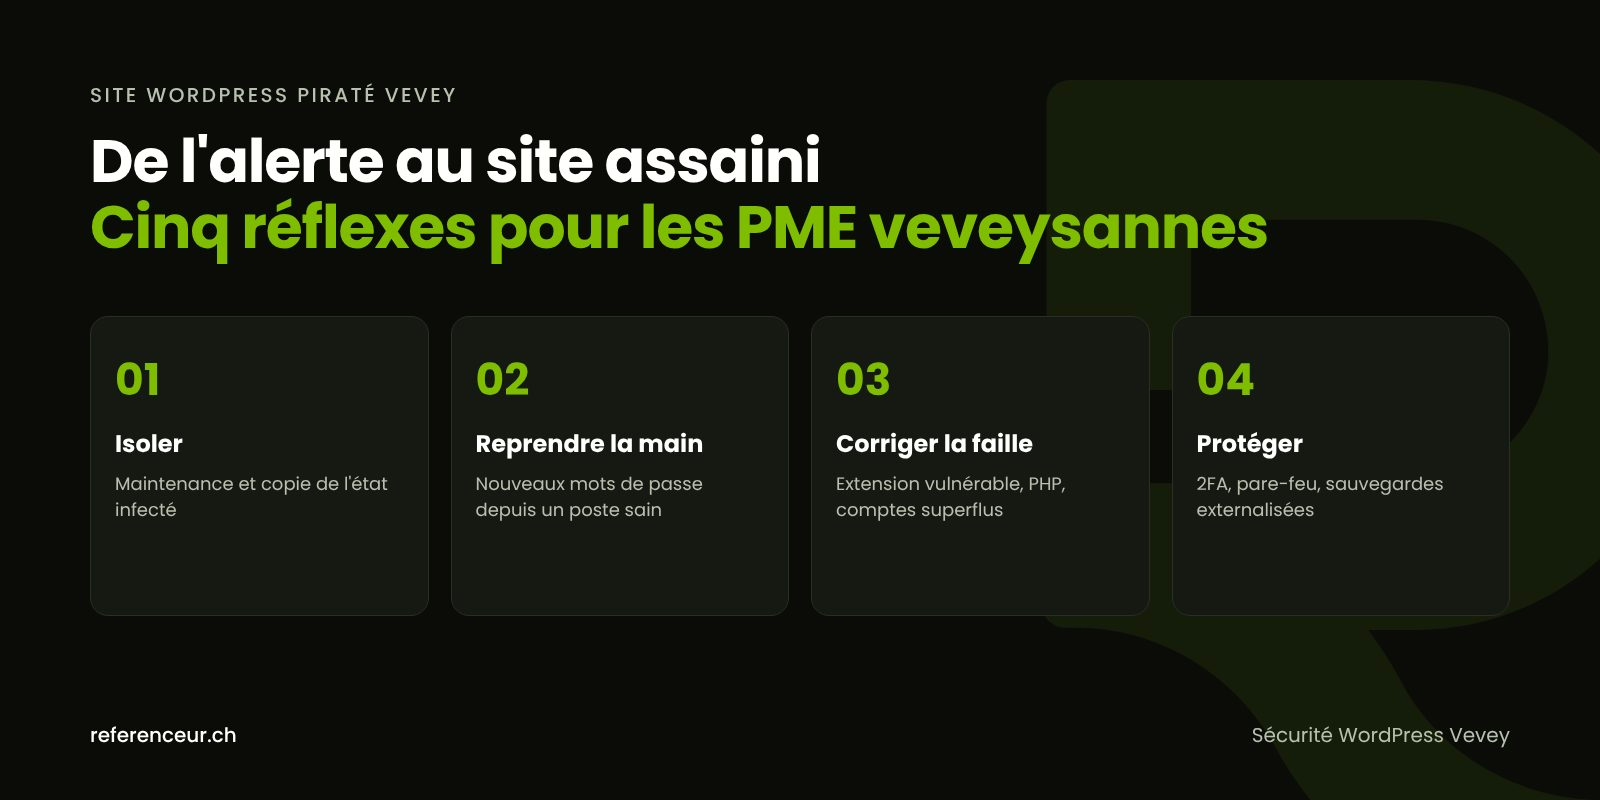
- Isoler sans effacer : mode maintenance ou suspension par l’hébergeur, et copie complète du site infecté conservée à part pour l’analyse.
- Reprendre les accès : nouveaux mots de passe pour WordPress, l’hébergement, la base de données, le FTP et la messagerie, saisis depuis un ordinateur sain.
- Nettoyer : cœur WordPress, extensions et thème réinstallés depuis les sources officielles, base de données et médias inspectés.
- Corriger la cause : mise à jour ou suppression de l’extension vulnérable, version PHP supportée, comptes superflus retirés.
- Protéger et sauvegarder : double authentification, pare-feu applicatif, sauvegardes externalisées et suivi régulier.
Deux vérifications rapides aident au diagnostic, si votre hébergeur donne accès au terminal. La première cherche des fichiers PHP dans le dossier des médias, où ils n’ont rien à faire ; la seconde liste les administrateurs avec WP-CLI :
find wp-content/uploads -name "*.php"
wp user list --role=administrator
Tout compte que vous ne reconnaissez pas doit être examiné avant suppression : sa date de création aide à dater l’intrusion. Et ne restaurez jamais une sauvegarde sans vérifier qu’elle précède cette date.
Vevey : un tissu local exposé de plusieurs façons
Vevey accueille le siège mondial de Nestlé et le musée de l’alimentation Alimentarium. La ville vit aussi au rythme de ses marchés du mardi et du samedi matin, et de la Fête des Vignerons, inscrite en 2016 au patrimoine culturel immatériel de l’UNESCO, comme l’a salué le Canton de Vaud.
Avec Chaplin’s World à Corsier-sur-Vevey et le vignoble en terrasses voisin, la clientèle touristique et internationale est importante. Résultat : beaucoup de sites locaux sont multilingues, ont une billetterie ou un formulaire, et dépendent de leur réputation en ligne.
| Profil veveysan | Risque typique | Mesure prioritaire |
|---|---|---|
| Commerçant ou producteur du marché avec commande en ligne | Injection de code sur la page de paiement | Mises à jour WooCommerce, contrôle des fichiers, test de commande |
| Institution culturelle ou festival avec billetterie | Redirection vers un faux site de billets | Test des redirections, surveillance des fichiers, pare-feu applicatif |
| Restaurant ou hébergement à clientèle touristique | Pages de spam ajoutées dans d’autres langues | Search Console, suppression des pages, demande de réexamen |
| Cabinet de santé, d’avocat ou fiduciaire | Fuite des données reçues par formulaire | Minimiser les données stockées, analyse nLPD, HTTPS |
| Association ou club local | Comptes partagés et extensions oubliées | Comptes nominatifs, double authentification, inventaire |
Sécurité WordPress Vevey : mises à jour, comptes et données
La sécurité WordPress Vevey commence par des mises à jour régulières. WordPress rappelle dans son guide de durcissement que les anciennes versions ne reçoivent plus de correctifs de sécurité ; il en va de même pour les extensions abandonnées et pour PHP. Selon php.net, la branche 8.2 n’est plus corrigée après le 31 décembre 2026.
Planifiez les mises à jour avec une sauvegarde préalable et un contrôle après coup, plutôt que de tout cliquer en une fois. Notre méthode de mise à jour WordPress sans casse détaille cette routine.
Si des données personnelles ont pu être consultées, la nLPD (art. 24) exige d’annoncer au PFPDT, dans les meilleurs délais, toute violation entraînant vraisemblablement un risque élevé pour les personnes. Le site du Préposé fédéral (PFPDT) fait foi ; notre article sur la fuite de données d’un site WordPress et la nLPD aide à préparer les éléments.
Sauvegardes et maintenance : ce qui évite la rechute
Un site nettoyé mais laissé sans suivi est souvent réinfecté : la sécurité WordPress Vevey se joue dans la durée. La maintenance régulière combine mises à jour, revue des comptes, lecture des alertes de la Search Console et vérification des sauvegardes.
Ces sauvegardes doivent être externalisées, conservées sur plusieurs générations et restaurées à titre de test. La performance du site compte aussi : nous la suivons dans nos missions d’optimisation de site internet à Vevey.
Une intervention pilotée en visioconférence
Référenceur n’a pas de bureau à Vevey : tout se fait à distance, ce qui permet de démarrer vite. Un premier appel en partage d’écran permet de constater les symptômes et de rassembler les accès.
Nous intervenons ensuite sur le site, puis restituons nos constats lors d’une visio. Une formation enregistrée montre à votre équipe les bons gestes, et un point mensuel suit les mises à jour et les alertes.
Si le site est trop ancien, une refonte de site internet à Vevey peut être plus sûre. Notre guide de la sécurité WordPress et la page sur un site WordPress piraté à Montreux complètent cette lecture.
Site WordPress piraté Vevey : questions fréquentes
Notre billetterie de festival redirige vers un autre site : que faire en priorité ?
Suspendez immédiatement la vente en ligne et prévenez votre public sur vos réseaux sociaux avec un lien officiel. Vérifiez ensuite si des paiements ont été détournés et contactez votre prestataire de paiement. Le nettoyage d’un site WordPress piraté Vevey peut commencer seulement une fois la copie de l’état infecté réalisée.
Mon site multilingue affiche des pages inconnues en allemand ou en anglais : est-ce un piratage ?
Probablement, si ces pages vantent des produits sans rapport avec votre activité. C’est un spam SEO qui profite de la réputation de votre domaine. Contrôlez le rapport « Problèmes de sécurité » de la Search Console, supprimez les pages et leur source, puis demandez un réexamen à Google une fois tout corrigé.
Je tiens un stand au marché et mon site est très simple : suis-je concerné ?
Oui : les robots qui attaquent WordPress ne choisissent pas leurs cibles selon la taille de l’entreprise, mais selon les failles disponibles. Un petit site vitrine avec une extension de formulaire non mise à jour suffit. Quelques gestes de sécurité WordPress Vevey réduisent fortement l’exposition : mises à jour, mots de passe uniques, double authentification.
Dois-je prévenir le PFPDT si mon formulaire de contact a fuité ?
Cela dépend du risque pour les personnes : la nLPD impose une annonce au PFPDT lorsque la violation entraîne vraisemblablement un risque élevé, par exemple pour des données de santé. Les personnes concernées doivent être informées si leur protection l’exige. Documentez l’incident et consultez le PFPDT ou un juriste pour trancher.
Peut-on nettoyer le site sans perdre nos contenus ?
Dans la grande majorité des cas, oui : les textes et images sont conservés, seuls les fichiers compromis sont remplacés par des versions officielles. Les contenus injectés dans la base de données sont supprimés au cas par cas. C’est pourquoi la sauvegarde de l’état infecté reste précieuse : rien n’est perdu pendant l’analyse.
Comment collaborer à distance si notre équipe parle plusieurs langues ?
Les échanges se font en français en visioconférence, et les comptes rendus écrits peuvent être partagés à toute l’équipe. Le partage d’écran rend les explications concrètes, même pour des collaborateurs peu familiers de WordPress. La formation enregistrée peut être revue à tout moment par les personnes qui gèrent le site internet.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Un doute sur votre site WordPress piraté à Vevey ? Réservez un appel visio de 20 minutes pour un premier diagnostic : symptômes, accès, Search Console et priorités. Un site WordPress piraté Vevey se traite mieux avec un plan clair.