 0498 70 98 60
Fuite de données site web nLPD : réagir après le piratage d’un WordPress
Votre site WordPress a été piraté et des formulaires, des comptes clients ou des commandes ont pu être consultés : c’est le scénario de la fuite de données site web nLPD, où la technique et les obligations légales se croisent. Ce guide vous aide à garder la tête froide : contenir l’incident, évaluer le risque, savoir qui informer et tout documenter.
L’agence Référenceur intervient à vos côtés sur le volet technique de l’incident, du gel des preuves au nettoyage du site, en visioconférence, pendant que vous ou votre juriste traitez les questions de conformité.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Précision importante : cette page résume les obligations publiées par les autorités fédérales, elle ne constitue pas un avis juridique. Pour votre cas précis, référez-vous au Préposé fédéral à la protection des données et à la transparence (PFPDT) ou à un juriste.
Ce qui compte comme fuite de données sur un site WordPress
Selon le guide du PFPDT, il y a violation de la sécurité des données lorsque des données personnelles sont perdues, effacées, détruites ou modifiées de manière accidentelle ou illicite, ou divulguées et rendues accessibles à des personnes non autorisées. Un piratage n’implique donc pas forcément une fuite, mais il oblige à vérifier.
Sur un site WordPress, les données personnelles se cachent à plusieurs endroits : la table des utilisateurs (noms, e-mails, mots de passe hachés), les commandes et comptes clients WooCommerce, les messages de formulaires enregistrés en base, les inscriptions à la newsletter et les fichiers envoyés, comme des CV, dans wp-content/uploads.
Un code malveillant qui se contente d’injecter du spam ne touche pas forcément ces données. Une porte dérobée avec accès à la base, un compte administrateur créé par l’attaquant ou un rançongiciel changent en revanche la donne.
Fuite de données site web nLPD : contenir sans effacer les preuves
Les premières décisions conditionnent tout le reste. Suivez cet ordre :
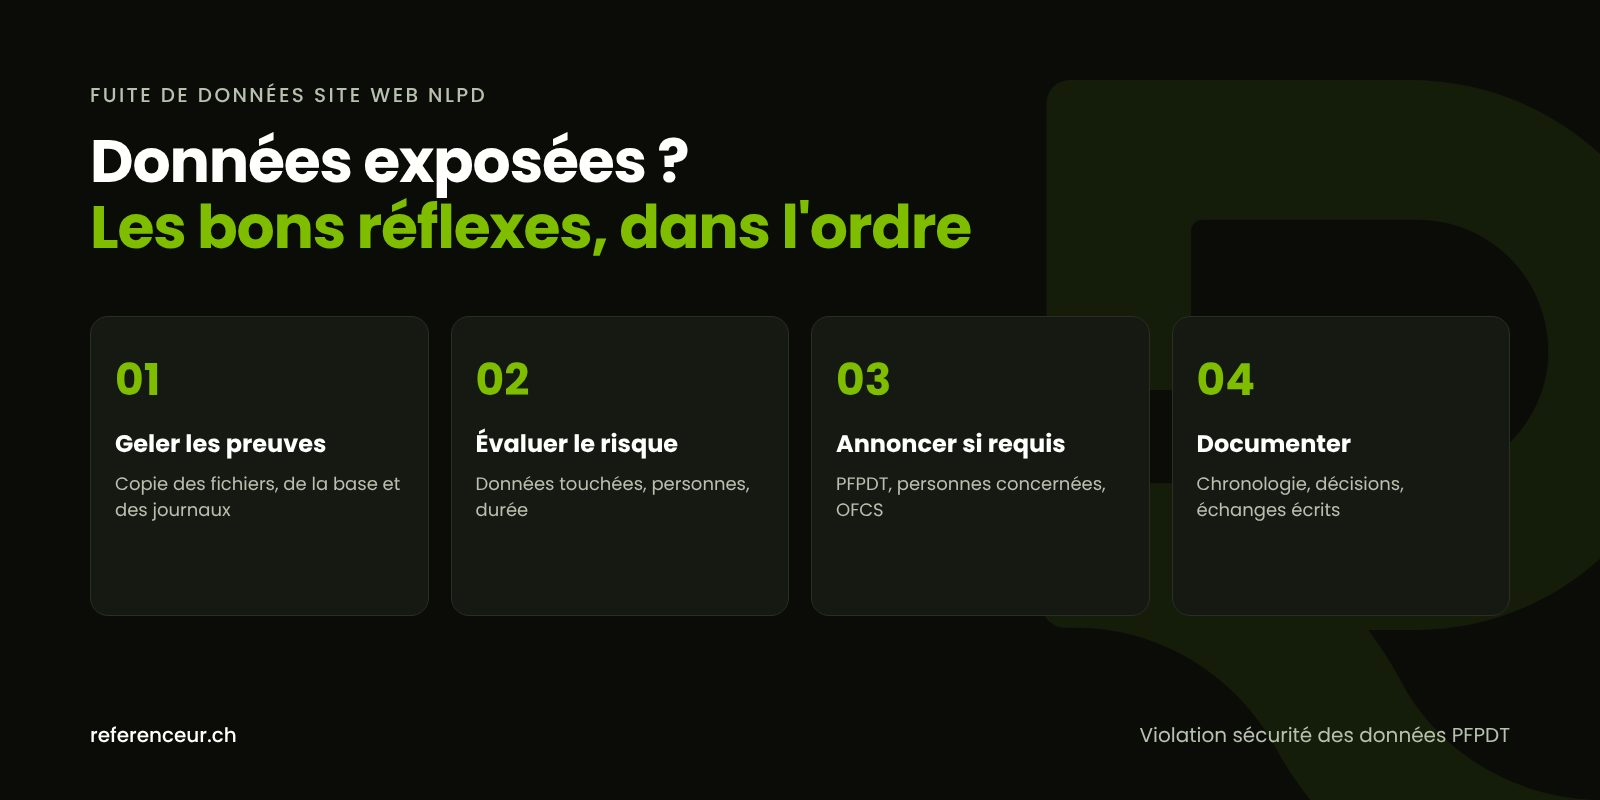
- Ne supprimez rien et ne restaurez pas tout de suite : une restauration écrase les traces dont vous aurez besoin pour savoir ce qui a fuité.
- Faites une copie complète des fichiers, de la base de données et des journaux, et stockez-la hors du serveur compromis.
- Demandez à votre hébergeur les journaux d’accès et d’erreurs de la période concernée, avant leur rotation automatique.
- Coupez les accès de l’attaquant : mots de passe des administrateurs, de l’hébergement, de la base et du SFTP, puis régénération des clés de sécurité de
wp-config.php. - Identifiez les données touchées : quelles tables, quels fichiers, combien de personnes, depuis quand.
- Évaluez le risque pour les personnes concernées et décidez des annonces à faire.
- Nettoyez puis sécurisez le site, en vous appuyant sur notre méthode pour nettoyer un malware WordPress.
Si l’outil WP-CLI est disponible, ces commandes aident à repérer les comptes ajoutés et les fichiers du cœur modifiés, sans rien effacer :
wp user list --role=administrator
wp core verify-checksums
Notre guide site WordPress piraté : que faire détaille la gestion de crise technique ; ici, nous nous concentrons sur les données personnelles.
Violation sécurité des données PFPDT : quand l’annonce est requise
L’article 24 de la loi sur la protection des données (LPD) prévoit que le responsable du traitement annonce au PFPDT, dans les meilleurs délais, une violation qui entraîne vraisemblablement un risque élevé pour la personnalité ou les droits fondamentaux des personnes concernées.
Le guide du PFPDT précise que si ce risque élevé ne peut pas être exclu rapidement, il faut annoncer, sans attendre de longues clarifications ; les informations manquantes peuvent être complétées ensuite. Les mesures prises après la violation ne sont pas prises en compte pour évaluer le risque, et une attaque par rançongiciel peut, au départ, être présumée à risque élevé.
L’annonce obligatoire de violation sécurité des données PFPDT se fait sur le portail en ligne databreach.edoeb.admin.ch, qui vérifie la présence des informations requises : nature de la violation, moment et durée, étendue, conséquences pour les personnes et mesures prises ou prévues. Consultez le site du PFPDT pour le guide à jour.
Si votre agence web ou votre hébergeur traite les données pour vous, il agit comme sous-traitant : il doit vous informer de toute violation, quel que soit le niveau de risque. C’est ensuite à vous, responsable du traitement, de décider de l’annonce.
Qui informer, quand et comment
| Destinataire | Dans quel cas | Comment |
|---|---|---|
| PFPDT | Risque élevé vraisemblable, ou impossible à exclure rapidement | Portail databreach.edoeb.admin.ch, dans les meilleurs délais, compléments ensuite |
| Personnes concernées | Si nécessaire à leur protection, ou si le PFPDT l’exige | Message individuel en langage simple ; annonce publique seulement à titre exceptionnel |
| OFCS (Office fédéral de la cybersécurité) | Obligatoire pour les infrastructures critiques ; recommandé pour les autres entreprises | Formulaire de signalement volontaire en ligne |
| Responsable du traitement | Si vous êtes sous-traitant (agence, hébergeur) : toute violation | Information directe du client, selon le contrat |
| Hébergeur et prestataires | Dès la découverte de l’incident | Demande de journaux, de copies et de blocage des accès |
Face à une violation sécurité des données PFPDT, chaque ligne de ce tableau mérite une trace écrite datée.
Informer les personnes concernées sans aggraver la situation
Selon l’article 24 alinéa 4 LPD, les personnes concernées doivent être informées lorsque cela est nécessaire à leur protection ou lorsque le PFPDT l’exige. Cette question s’évalue séparément de l’annonce au PFPDT.
Le guide du PFPDT demande un langage simple et compréhensible : nature de la violation, conséquences possibles, mesures prises et personne de contact. L’information se fait en principe de manière individuelle, par exemple par e-mail aux clients concernés.
Donnez des conseils concrets : changer le mot de passe du compte client, se méfier des e-mails qui reprennent les données d’une commande, ne jamais communiquer de coordonnées bancaires par message. Les fraudeurs exploitent souvent une fuite pour lancer un hameçonnage ciblé.
Signaler l’incident à l’OFCS
L’Office fédéral de la cybersécurité (OFCS), anciennement NCSC, impose aux exploitants d’infrastructures critiques une première communication dans les 24 heures après la découverte d’une cyberattaque, puis un rapport complémentaire. Les autres entreprises n’y sont pas tenues.
L’OFCS recommande toutefois aux PME de signaler leurs incidents via son formulaire de signalement. Ce signalement volontaire est distinct de l’annonce au PFPDT et ne la remplace pas.
Documenter l’incident : votre dossier de preuves
Après une fuite de données site web nLPD, le PFPDT peut vérifier que l’incident est documenté, par exemple au moyen des journaux conservés. Tenez donc un dossier simple dès la première heure.
Notez la chronologie (découverte, actions, personnes impliquées), les données et le nombre approximatif de personnes touchées, votre évaluation du risque et les raisons de vos décisions, y compris celle de ne pas annoncer. Joignez les copies des journaux et les échanges avec l’hébergeur.
Selon le guide du PFPDT, l’omission d’une annonce n’est pas punissable en elle-même, mais le préposé peut ordonner de la rattraper. Le non-respect des exigences minimales de sécurité peut, lui, relever de l’article 61 lettre c LPD : une raison de plus de corriger les failles.
Après l’incident : nettoyer, mettre à jour, sauvegarder
Une fois l’urgence passée, les quatre piliers reprennent leurs droits. Le nettoyage doit supprimer chaque porte dérobée, pas seulement les symptômes visibles.
La sécurisation suit notre guide de durcissement de la sécurité WordPress : double authentification, comptes nominatifs, pare-feu applicatif. Les mises à jour du cœur, des thèmes et des extensions referment la faille exploitée.
Enfin, des sauvegardes WordPress externalisées et testées vous éviteront de restaurer une copie déjà infectée la prochaine fois. Profitez-en pour réduire les données stockées : les messages de formulaires n’ont pas toujours besoin de rester en base, dans le respect de vos obligations de conservation.
Gérer la crise à distance, en visioconférence
Une crise de données se gère très bien à distance : un premier appel de diagnostic en visio pour cadrer l’incident, puis des séances en partage d’écran où vous voyez chaque vérification sur les journaux, la base et les fichiers.
Nous vous remettons une synthèse technique utilisable pour votre dossier d’incident et pour votre juriste, puis une formation enregistrée et un point mensuel de maintenance. Vous ne nous transmettez jamais vos mots de passe personnels : un accès temporaire suffit.
Ce dispositif sert des entreprises de Genève, de Fribourg, du Valais ou de Bienne. Le détail de l’intervention figure sur notre page site WordPress piraté, et notre guide de la sécurité WordPress réunit toute la série.
Fuite de données site web nLPD : vos questions
Mon site a seulement un formulaire de contact : suis-je concerné ?
Oui, si les messages sont enregistrés dans la base ou envoyés par une messagerie compromise : noms, e-mails et contenus sont des données personnelles. Vérifiez si votre extension de formulaire stocke les entrées et depuis quand. Le risque est souvent plus faible qu’avec des comptes clients, mais l’évaluation doit être faite et documentée, comme pour toute fuite de données site web nLPD.
Les mots de passe hachés de WordPress posent-ils un risque ?
WordPress ne stocke pas les mots de passe en clair, mais sous forme hachée. Un attaquant peut cependant tenter de les casser, surtout s’ils sont courts ou réutilisés ailleurs. Par précaution, imposez un changement de mot de passe aux comptes concernés et intégrez ce point à votre évaluation du risque élevé.
Qui doit annoncer : moi ou mon agence web ?
L’annonce au PFPDT incombe au responsable du traitement, en général l’entreprise propriétaire du site. L’agence ou l’hébergeur, en tant que sous-traitant, doit vous informer de toute violation dont il a connaissance. Il peut vous aider à rassembler les informations techniques, mais la décision et l’annonce restent les vôtres.
Faut-il attendre d’avoir toutes les informations pour annoncer ?
Non : le guide du PFPDT demande d’annoncer le plus rapidement possible, sans attendre de longues clarifications, lorsque le risque élevé ne peut être exclu. Le portail permet de compléter l’annonce plus tard. Une violation sécurité des données PFPDT annoncée tôt, puis précisée, vaut mieux qu’une annonce parfaite mais tardive.
Une boutique WooCommerce est-elle plus exposée ?
Elle contient davantage de données : adresses, historiques de commandes, téléphones, parfois des notes clients. Les données de carte sont en général traitées par le prestataire de paiement, pas par WordPress, mais vérifiez-le avec votre configuration. Une boutique piratée justifie donc une analyse approfondie des tables de commandes et des comptes.
Mon annonce au PFPDT peut-elle être utilisée contre moi ?
Selon l’article 24 alinéa 6 LPD, une annonce obligatoire ne peut être utilisée dans une procédure pénale qu’avec l’accord de la personne tenue d’annoncer. Le guide du PFPDT rappelle aussi que les annonces peuvent, en principe, être accessibles selon la loi sur la transparence, sous réserve d’exceptions. Pour ces questions, un conseil juridique est indispensable.
Le site doit-il rester en ligne pendant l’analyse ?
Cela dépend de l’attaque. Si le site continue de diffuser du code malveillant ou d’exposer des données, une mise en maintenance limite les dégâts, à condition de conserver une copie avant toute modification. Si le site est trop ancien pour être assaini, une refonte du site WordPress peut être la solution la plus sûre.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Vous soupçonnez une fuite de données sur votre site ? Réservez un appel visio de 20 minutes : nous examinons avec vous la situation technique et les éléments à rassembler pour votre dossier d’incident.