 0498 70 98 60
Site WordPress piraté Fribourg : protéger un site bilingue, de l’urgence à la maintenance
Un site WordPress piraté Fribourg se repère rarement par hasard : c’est souvent un client qui signale une page étrange en allemand, un collègue qui ne reçoit plus vos e-mails ou Google qui affiche un avertissement. Dans une ville bilingue, l’intrusion peut aussi se cacher dans la version linguistique que personne ne relit.
À Fribourg comme dans le reste du canton, L’agence Référenceur intervient en visioconférence pour diagnostiquer l’infection, nettoyer le site, le sécuriser et organiser les mises à jour et les sauvegardes, en français, sans jargon inutile. Ce plan d’action complète notre guide de la sécurité WordPress.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Site WordPress piraté Fribourg : le plan d’action en cinq temps
Une intrusion se traite comme un incident, pas comme un simple bug. L’ordre des opérations évite les deux erreurs les plus coûteuses : effacer les preuves et remettre en ligne un site encore infecté.
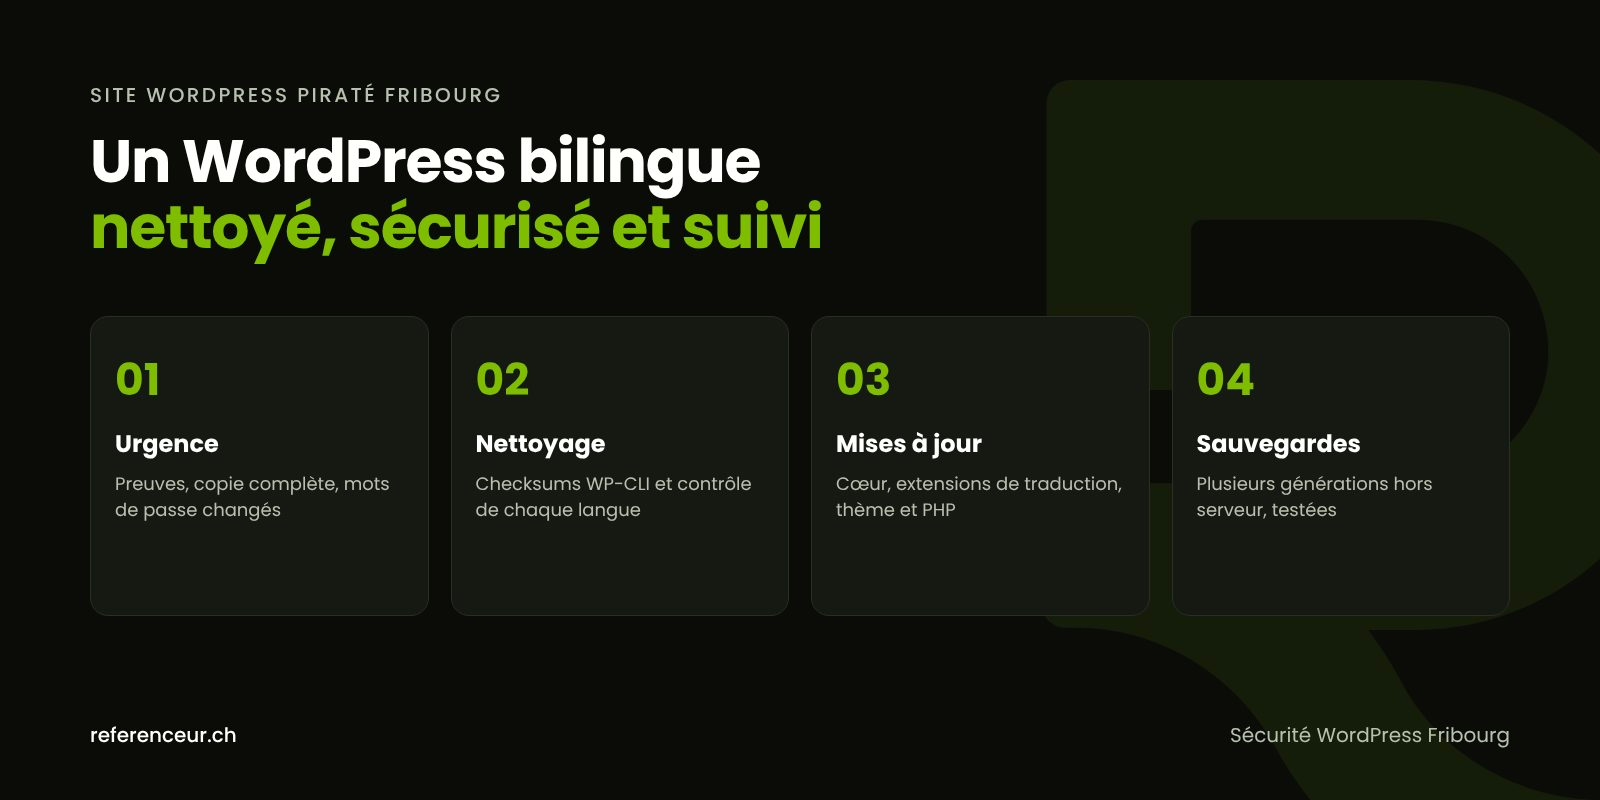
- Urgence : captures d’écran, copie complète des fichiers et de la base, journaux du serveur demandés à l’hébergeur, nouveaux mots de passe depuis un appareil sain.
- Nettoyage : comparaison des fichiers avec les originaux, recherche de comptes inconnus, de contenus injectés et de scripts dans les médias.
- Sécurisation : fermeture de la faille d’origine, suppression des extensions inutiles, double authentification pour les administrateurs.
- Mises à jour et sauvegardes : cœur, thème, extensions et PHP à jour, copies externes testées.
- Retour à la normale : demande d’examen à Google, contrôle des e-mails sortants, maintenance continue.
Pour le nettoyage, WP-CLI, l’outil en ligne de commande officiel, compare les fichiers du cœur aux sommes de contrôle de WordPress.org. L’option ci-dessous signale aussi les fichiers étrangers placés à la racine du site :
wp core verify-checksums --include-rootSi un avertissement rouge s’affiche déjà, notre guide sur le site WordPress sur liste noire de Google explique la demande d’examen : décrire le problème, les mesures prises et leurs résultats, une fois toutes les pages nettoyées.
Bilingue, universitaire, innovante : ce que Fribourg change pour votre site
Selon la Chancellerie d’État, Fribourg est l’un des trois cantons officiellement bilingues, avec Berne et le Valais, et sa capitale se situe sur la frontière des langues. L’Université de Fribourg se présente comme la seule université bilingue de Suisse, et l’ancien site de la brasserie Cardinal accueille aujourd’hui le quartier d’innovation blueFACTORY.
Conséquence directe : beaucoup de sites fribourgeois existent en français et en allemand, parfois en anglais. Une extension de traduction de plus, c’est une surface d’attaque de plus, et le spam injecté dans une seule langue passe facilement inaperçu ; notre page sur le spam SEO japonais sur WordPress montre comment le détecter dans Google.
Sécurité WordPress Fribourg : risques et priorités selon votre activité
La sécurité WordPress Fribourg ne se résume pas à une extension installée une fois pour toutes. Le tableau ci-dessous croise des profils courants de la ville avec un risque typique et la première mesure à prendre.
| Profil local | Risque typique | Mesure prioritaire |
|---|---|---|
| Entreprises et commerces au site bilingue | Pages de spam injectées dans la version la moins consultée | Contrôle régulier de chaque langue dans Google, extensions de traduction à jour |
| Hôtels, restaurants et offres touristiques de la vieille ville | Redirection des visiteurs mobiles, formulaire de réservation détourné | Tests depuis un téléphone, mises à jour du module de réservation |
| Jeunes entreprises et projets liés à l’innovation | Sites créés vite, comptes partagés entre prestataires | Revue des administrateurs, accès nominatifs, rôles limités |
| Cabinets, fiduciaires et professions de santé | Données sensibles reçues par formulaire | Collecte minimale, suppression régulière, journalisation |
| Associations étudiantes, culturelles et sportives | Site hérité de bénévoles, extensions abandonnées | Inventaire des extensions, sauvegardes externes, transmission documentée |
Un site qui sert à envoyer du spam par e-mail est un scénario classique avec les formulaires de contact mal protégés. Les symptômes et la marche à suivre sont décrits dans notre guide WordPress envoie du spam par e-mail.
Mises à jour, PHP et sauvegardes : fermer la porte derrière soi
La documentation officielle le rappelle : les anciennes versions de WordPress ne reçoivent plus de correctifs de sécurité. Notre guide de la mise à jour WordPress explique comment procéder sans casser le site, en testant d’abord sur une copie.
La version de PHP fournie par l’hébergeur fait partie de l’équation, car une branche qui n’est plus maintenue ne reçoit plus de correctifs ; notre article pour sécuriser un site WordPress grâce à la version PHP détaille la vérification. Ajoutez un réglage simple recommandé par la page Hardening WordPress, à placer dans wp-config.php :
define( 'DISALLOW_FILE_EDIT', true );Il désactive l’éditeur de fichiers du tableau de bord : un attaquant qui vole un mot de passe ne peut plus modifier directement le code des thèmes et extensions. Côté sauvegardes, conservez plusieurs générations hors du serveur et testez une restauration de temps en temps.
Votre site sécurisé à distance, en visio
Référenceur n’a pas de bureau à Fribourg, et votre site non plus : il vit chez un hébergeur. Tout le travail se fait donc à distance, à commencer par un atelier de diagnostic en visio avec partage d’écran pour recenser les symptômes, les accès et les données concernées.
Nous intervenons avec des accès temporaires que vous révoquez ensuite, puis nous vous remettons un compte rendu des causes et des mesures. Une formation enregistrée et un point mensuel de suivi permettent de garder le site sain dans la durée.
L’ensemble de notre démarche figure sur la page réparer un site WordPress piraté. Pour regagner en vitesse après un nettoyage, voyez notre optimisation de site internet à Fribourg ; les entreprises gruériennes trouveront une page dédiée au site WordPress piraté à Bulle.
Site WordPress piraté Fribourg : questions fréquentes
Le spam n’apparaît que dans la version allemande de mon site : est-ce possible ?
Oui. Les extensions de traduction créent des pages et des réglages propres à chaque langue, et une injection peut ne toucher qu’une version. Recherchez votre domaine dans Google en filtrant chaque langue, vérifiez la Search Console et contrôlez les traductions en base de données. Pour un site bilingue, chaque langue doit figurer dans vos contrôles réguliers.
Faut-il annoncer l’incident au PFPDT ?
Selon la nLPD, le responsable du traitement annonce au PFPDT dans les meilleurs délais une violation de la sécurité des données susceptible d’entraîner un risque élevé pour les personnes concernées. Évaluez donc les données exposées et documentez votre analyse. Pour l’appréciation de votre cas, référez-vous aux informations du PFPDT ou à votre conseil.
Mon hébergeur a suspendu mon site : que dois-je lui demander ?
Demandez la raison précise de la suspension, une copie complète des fichiers et de la base, ainsi que les journaux d’accès. Renseignez-vous aussi sur les sauvegardes disponibles et leurs dates, sur la version de PHP et sur les conditions de réactivation. Ces éléments permettent de nettoyer hors ligne avant de remettre le site en service.
Une extension « nulled » peut-elle être à l’origine du piratage ?
C’est un scénario classique. Une version piratée d’une extension ou d’un thème payant ne reçoit pas les mises à jour de l’éditeur et peut contenir une porte dérobée. Supprimez-la, réinstallez une copie officielle ou remplacez-la par une solution maintenue, puis changez tous les mots de passe.
Comment éviter un nouveau piratage après le nettoyage ?
En combinant quatre habitudes : mises à jour régulières, comptes nominatifs avec double authentification, sauvegardes externes testées et suppression de ce qui ne sert plus. La sécurité WordPress Fribourg repose moins sur un outil miracle que sur une maintenance suivie, avec un contrôle mensuel de la Search Console et des comptes.
Mon site est en français et en allemand : contrôlez-vous les deux versions ?
Oui, le travail technique porte sur toutes les langues du site : nous contrôlons les versions française et allemande avec la même rigueur, car une injection dans la version germanophone pénalise tout le domaine. Le compte rendu explique en clair ce qui a été vérifié dans chaque langue.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Site WordPress piraté Fribourg ? Réservez un appel visio : nous faisons ensemble le tour des symptômes, des langues et des données concernées, puis nous définissons les priorités de nettoyage et de sécurisation.