 0498 70 98 60
Spam japonais WordPress : repérer, nettoyer et désindexer les fausses pages
Le spam japonais WordPress se découvre souvent par hasard : un client signale des résultats Google en caractères japonais, ou des pages de pharmacie et de casino apparaissent sous le nom de votre entreprise. Votre site semble pourtant normal quand vous le consultez.
L’agence Référenceur accompagne les entreprises romandes touchées par ce spam SEO sur les deux fronts à la fois : supprimer la cause sur le serveur, puis faire sortir les fausses pages des résultats de recherche. Les deux chantiers sont liés, et l’ordre dans lequel on les mène change tout.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Ce guide fait partie de notre guide complet de la sécurité WordPress. Si vous n’êtes pas encore certain que le site est compromis, commencez par la liste des signes d’un site WordPress piraté.
Comment le spam japonais WordPress se cache
Google décrit ce type d’attaque comme une injection de pages : le pirate ajoute à votre domaine des milliers d’URL générées automatiquement, souvent dans des dossiers au nom aléatoire. Elles servent à vendre des contrefaçons ou à capter du trafic pour d’autres sites.
La plupart de ces attaques utilisent le cloaking, que Google définit comme le fait de présenter un contenu différent aux utilisateurs et aux moteurs de recherche. Vous voyez une page 404 ou votre page d’accueil, alors que Googlebot reçoit le spam.
Un signe fréquent passe inaperçu : un propriétaire inconnu dans la Search Console. L’attaquant valide votre domaine pour soumettre ses propres sitemaps, à l’aide d’un fichier de validation ou d’une règle ajoutée au .htaccess.
Recenser les pages spam indexées Google avant d’effacer quoi que ce soit
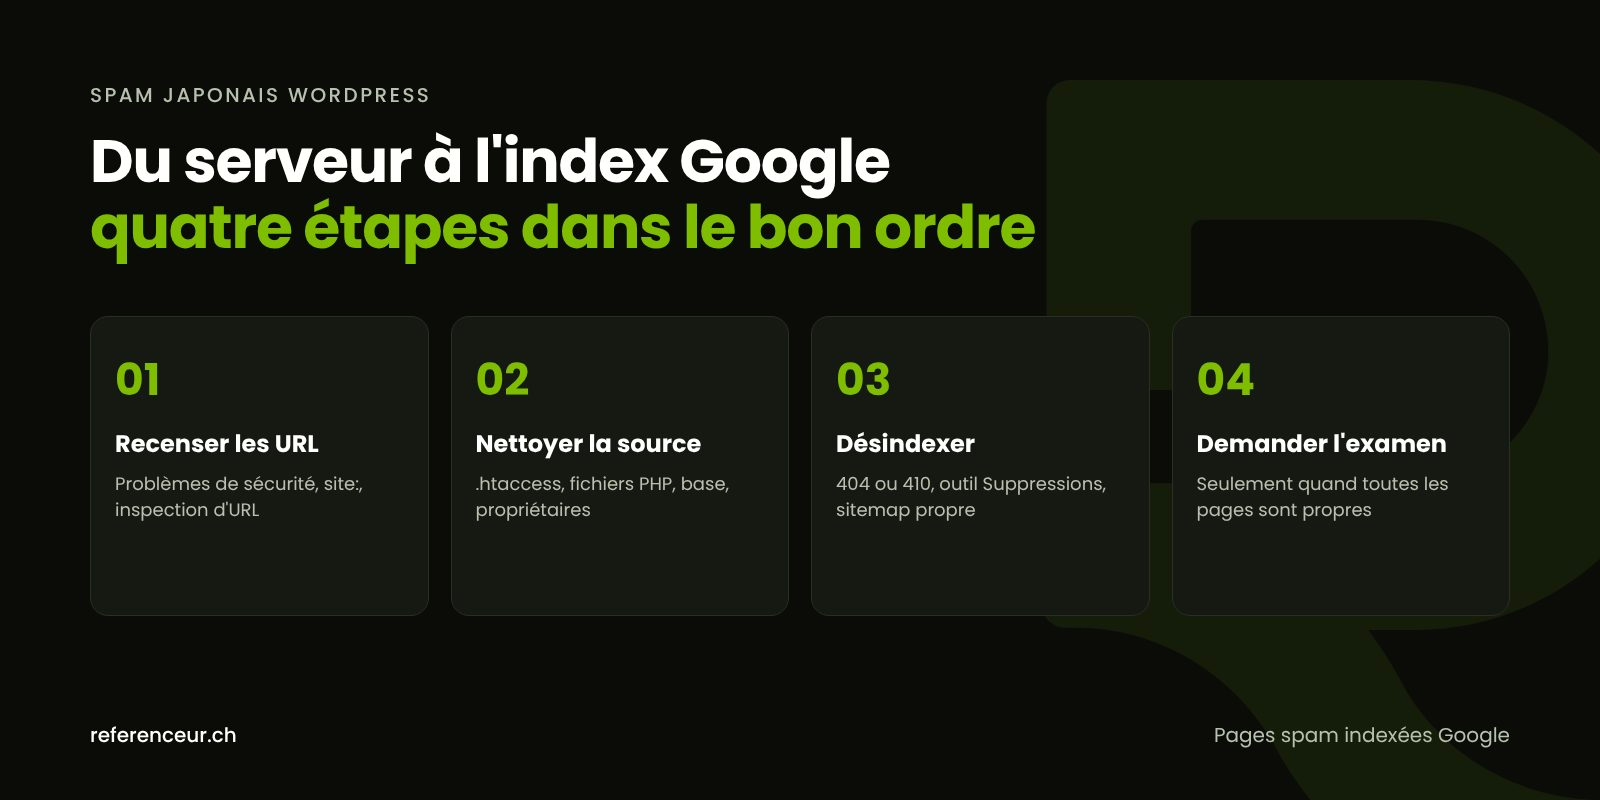
Avant le nettoyage, dressez la liste des pages spam indexées Google. Sans cet inventaire, vous ne saurez pas quelles URL surveiller ni lesquelles demander à masquer.
Trois sources se complètent. Le rapport « Problèmes de sécurité » de la Search Console fournit des exemples d’URL quand Google a détecté du contenu piraté. La recherche site:votredomaine.ch révèle les dossiers suspects, et le rapport Performances montre parfois des requêtes en japonais qui n’ont rien à voir avec votre activité.
Utilisez ensuite l’outil Inspection de l’URL et son test en direct sur quelques exemples : il affiche le code que Googlebot reçoit réellement, cloaking compris. Exportez tout dans un tableur ; il vous servira jusqu’à la fin de la procédure.
Nettoyer la source : fichiers, .htaccess, base et sitemaps
Supprimer les pages dans Google sans nettoyer le serveur ne sert à rien : elles seront recréées. Faites d’abord une copie complète des fichiers et de la base, conservée hors du serveur comme preuve et jamais restaurée telle quelle.
Dans les cas documentés par Google, une règle RewriteRule du .htaccess envoie les URL de spam vers un fichier PHP caché, et du code est injecté dans des fichiers comme index.php, wp-load.php ou 404.php. Les blocs illisibles précédés de base64_decode, eval ou gzinflate méritent une attention particulière.
wp core verify-checksums
wp plugin verify-checksums --all
wp user list --role=administrator
Ces commandes WP-CLI comparent le cœur et les extensions hébergées sur WordPress.org aux versions officielles, puis listent les administrateurs. Dans la base, cherchez aussi les articles ou pages créés en masse et les options contenant des scripts. Notre méthode détaillée pour nettoyer un malware WordPress couvre chaque emplacement.
Côté Search Console, révoquez tout propriétaire inconnu et supprimez son jeton de validation, puis retirez les sitemaps que vous n’avez pas soumis. Google conseille de vérifier ensuite qu’une URL de jeton fictive renvoie bien une erreur 404.
Faire sortir les URL de l’index Google
Une fois la cause supprimée, les fausses URL doivent répondre par une erreur 404 ou 410. C’est ce code, constaté par Googlebot lors de ses passages, qui retire durablement une page de l’index.
| Situation | Action recommandée | Effet attendu |
|---|---|---|
| Page de spam supprimée du serveur | Laisser répondre 404 ou 410 | Retrait progressif lors des prochaines explorations |
| Pages visibles et gênantes | Outil Suppressions de la Search Console | Masquage temporaire, environ six mois selon Google |
| Sitemap ajouté par le pirate | Le supprimer et soumettre votre sitemap propre | Google explore à nouveau vos vraies pages |
| Envie de bloquer par robots.txt | À éviter pour ces URL | Google ne pourrait plus constater la 404 |
| Alerte « Contenu piraté » active | Demande d’examen après nettoyage complet | Levée de l’avertissement si le site est jugé propre |
L’outil Suppressions masque les résultats sans les effacer de l’index : selon la documentation de Google sur la suppression d’informations et l’aide de la Search Console, la suppression ne dure qu’environ six mois. Il est utile pour les URL les plus visibles, à condition que la 404 soit en place pour rendre la sortie définitive.
Soumettez enfin votre sitemap légitime, généré par WordPress ou par votre extension SEO. Il aide Google à recentrer l’exploration sur vos vraies pages pendant que les URL de spam disparaissent.
Demande d’examen : le dernier geste, pas le premier
Si le rapport Problèmes de sécurité signale du contenu piraté, la demande d’examen ne doit partir qu’une fois tous les problèmes corrigés sur toutes les pages. Google précise qu’une correction partielle n’apporte pas de retour partiel dans les résultats.
Dans la demande, décrivez précisément le problème, les étapes de nettoyage et le résultat obtenu, par exemple « injection de pages supprimée, extension obsolète mise à jour, propriétaire inconnu révoqué ». Google indique que l’examen d’un site piraté avec spam peut prendre plusieurs semaines ; ne renvoyez pas de demande tant que la première n’a pas reçu de réponse.
Si un avertissement apparaît aussi dans les navigateurs, notre guide sur un site WordPress sur liste noire Google explique comment vérifier l’état Safe Browsing de votre domaine.
Empêcher le retour du spam japonais WordPress
Les injections de spam exploitent le plus souvent une extension ou un thème non mis à jour, ou un mot de passe réutilisé. Les mesures de prévention reposent sur quatre piliers.
- Mises à jour du cœur, des extensions, du thème et de PHP, en surveillant les extensions WordPress vulnérables.
- Sécurisation des accès : mots de passe uniques, double authentification, comptes administrateurs réduits au strict nécessaire.
- Sauvegardes régulières hors serveur, testées par une restauration, pour disposer d’un point de retour sain.
- Surveillance : alertes de la Search Console activées, contrôle mensuel des pages indexées et des propriétaires du domaine.
Le spam laisse aussi des traces dans votre référencement naturel : pages légitimes déclassées, liens toxiques créés vers les fausses URL. Une fois le site propre, un audit SEO, comme celui que nous menons pour une agence de référencement SEO à Genève ou ailleurs, aide à mesurer et corriger ces effets.
Un accompagnement entièrement en visioconférence
Ce type d’incident se traite très bien à distance, car tout passe par le serveur et la Search Console. Un atelier de cadrage en visio permet de vérifier les accès, de partager l’inventaire des URL et de répartir les tâches entre vous, votre hébergeur et nous.
Le nettoyage et les réglages Search Console se font ensuite en partage d’écran ou avec des accès temporaires. Vous gardez une trace écrite de chaque action, réutilisable dans la demande d’examen.
Un point mensuel suit la décrue des pages spam dans l’index et le retour de vos pages légitimes. Nous intervenons ainsi pour des sites de Genève, de Nyon, de Montreux, de Bienne ou de Delémont. Notre page site WordPress piraté présente l’intervention complète.
Spam japonais WordPress : vos questions
Pourquoi je ne vois pas les pages en japonais sur mon site ?
Parce que le code malveillant fait du cloaking : il reconnaît Googlebot et ne lui sert le spam qu’à lui, ou seulement aux visiteurs venant d’un moteur de recherche. Connecté en administrateur, vous voyez un site normal. Le test en direct de l’outil Inspection de l’URL, dans la Search Console, montre ce que Google reçoit réellement et confirme le spam japonais WordPress.
Combien de temps les pages spam indexées Google restent-elles visibles ?
Cela dépend de la fréquence d’exploration de votre site, et Google ne donne pas de délai fixe. Une fois que les pages spam indexées Google répondent en 404 ou 410, elles disparaissent progressivement. L’outil Suppressions peut masquer les plus gênantes pendant environ six mois, le temps que l’index se mette à jour.
Faut-il rediriger les URL de spam vers ma page d’accueil ?
Non : une redirection en masse vers l’accueil peut être interprétée comme une erreur 404 déguisée et prolonge souvent la présence de ces URL. Une réponse 404 ou 410 est le signal clair attendu par Google pour des pages qui n’ont jamais eu de raison d’exister. Gardez les redirections pour vos vraies anciennes pages, après une refonte par exemple.
Le spam japonais peut-il pénaliser mes positions en Suisse romande ?
Oui, indirectement. Tant que Google signale du contenu piraté, il peut afficher des avertissements ou réduire la visibilité des pages concernées, et des milliers d’URL parasites détournent une partie de l’exploration. Pour une PME qui vise des requêtes locales, l’image de marque souffre aussi : un client qui voit des résultats en japonais sous votre nom hésite à cliquer.
Le site a été piraté par une extension : dois-je tout refaire ?
Pas forcément. Si le cœur, les extensions et le thème peuvent être réinstallés depuis des sources officielles, et que la base est assainie, un nettoyage suffit dans de nombreux cas. Une refonte devient pertinente quand le site repose sur un thème abandonné, des extensions sans support ou des modifications que personne ne sait plus maintenir.
Mes données clients sont-elles concernées par le spam japonais ?
Le spam japonais WordPress vise d’abord le référencement, mais l’attaquant a obtenu un accès au serveur : il a pu lire la base, les formulaires ou les comptes. Si des données personnelles ont pu être consultées, la nLPD prévoit une annonce au PFPDT en cas de risque élevé. Faites le point avec un conseiller, sans attendre la fin du nettoyage.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Des pages en japonais ou de pharmacie apparaissent sous votre nom ? Réservez un appel visio de 20 minutes pour examiner ensemble la Search Console, les pages indexées et la marche à suivre pour votre site.