 0498 70 98 60
Site WordPress piraté Nyon : réagir et protéger les sites saisonniers
Votre hébergeur bloque vos e-mails, Google affiche un avertissement ou vos pages d’événement redirigent vers des sites douteux : un site WordPress piraté Nyon demande d’abord du sang-froid. Les décisions prises dans les premières heures déterminent la qualité du nettoyage qui suivra.
Pour les commerces, hébergements, organisateurs d’événements et associations de Nyon, L’agence Référenceur propose un accompagnement à distance qui va du diagnostic de l’intrusion jusqu’à la maintenance du site remis en état.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Cette page vous donne un ordre d’action, les risques propres à une ville très tournée vers l’événementiel et les mesures à installer durablement. Le guide de la sécurité WordPress approfondit chaque point.
Site WordPress piraté Nyon : le tri des premières heures
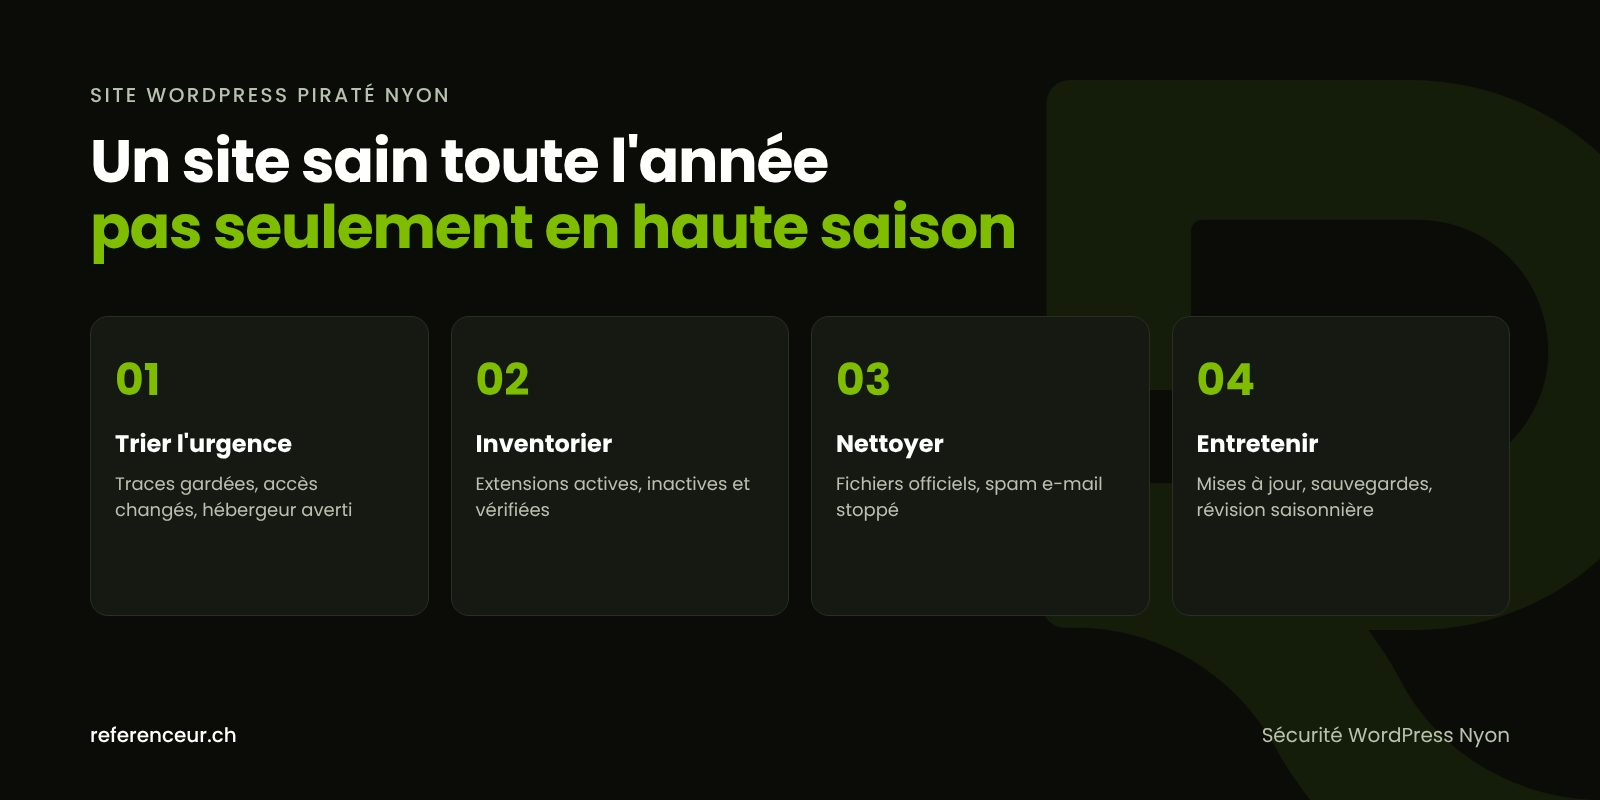
Votre objectif immédiat : limiter les dégâts sans effacer les traces de l’attaque. Certaines actions vous reviennent, d’autres doivent être demandées à l’hébergeur ou confiées à un prestataire.
- À faire vous-même : captures d’écran des symptômes, changement des mots de passe depuis un poste sain, liste des personnes ayant un accès au site.
- À demander à l’hébergeur : copie complète des fichiers et de la base, journaux d’accès, état des envois d’e-mails, éventuelle mise en quarantaine.
- À confier à un spécialiste : analyse des fichiers et de la base, recherche de la porte d’entrée, remise en ligne propre.
- À éviter : supprimer des fichiers au hasard, restaurer une sauvegarde sans savoir si elle est saine, réinstaller une extension « nulled ».
Ville de festivals : le risque des sites saisonniers
Nyon accueille chaque année des rendez-vous comme le Paléo Festival, Visions du Réel ou le Far°, et l’office régional La Côte Tourisme la présente comme une ville de festivals. La ville est aussi le siège de l’UEFA. Autour de ces événements gravitent billetteries, sites de bénévoles, traiteurs, hébergements et prestataires techniques.
Beaucoup de ces sites vivent au rythme des saisons : ils sont très actifs quelques semaines, puis ne sont plus mis à jour pendant des mois. Ce site dormant, avec ses extensions de formulaire et de réservation figées, est exactement ce que recherchent les robots d’attaque.
Le danger arrive souvent au pire moment : une infection installée en hiver se révèle au printemps, quand le trafic remonte. Planifier la maintenance hors saison est donc aussi important que préparer le site pour le pic d’affluence.
Quand votre site envoie du spam ou finit sur liste noire
Un site compromis sert souvent de relais pour envoyer des e-mails indésirables. Résultat : vos propres messages de confirmation de réservation finissent dans les courriers indésirables, voire l’hébergeur suspend l’envoi. Notre guide WordPress envoie du spam par e-mail explique comment trouver le script en cause et rétablir la réputation de votre domaine.
Google peut de son côté afficher un avertissement aux visiteurs. Le rapport « Problèmes de sécurité » de la Search Console indique le type de problème détecté ; l’aide officielle de Google précise qu’il faut corriger tout le site avant de demander un examen. Notre page sur le site WordPress en liste noire Google détaille la démarche.
Sécurité WordPress Nyon : risques et mesures par profil
La sécurité WordPress Nyon ne se décline pas de la même manière pour un hôtel du bord du lac et pour un club de sport. Voici les priorités que nous observons selon les profils.
| Profil à Nyon | Risque typique | Mesure prioritaire |
|---|---|---|
| Hôtel, chambre d’hôtes ou location saisonnière | Formulaire de réservation détourné, envoi de spam | Mise à jour de l’extension de réservation, contrôle des envois d’e-mails |
| Site d’événement ou de bénévoles | Site dormant entre deux éditions, comptes partagés | Maintenance hors saison, comptes nominatifs, extensions inutiles supprimées |
| Commerce avec boutique WooCommerce | Script de collecte des données de paiement | Contrôle des fichiers du thème, 2FA, mises à jour régulières |
| Cabinet ou fiduciaire avec formulaires | Accès aux données transmises par les clients | Réduction des données stockées, vérification des obligations nLPD |
| Société au public international | Pages injectées dans une langue peu consultée | Contrôle de chaque version linguistique, suivi Search Console |
Extensions vulnérables : l’inventaire avant le nettoyage
Dans un site WordPress, la porte d’entrée est fréquemment une extension vulnérable ou abandonnée. Avant de nettoyer, il faut donc savoir ce qui est installé, ce qui est actif et ce qui correspond encore aux fichiers officiels.
wp plugin list --status=inactive
wp plugin verify-checksums --all
La première commande liste les extensions désactivées, qui restent exploitables tant que leurs fichiers sont présents. La seconde compare les extensions issues du répertoire WordPress.org à leurs sommes de contrôle officielles ; une extension premium doit être réinstallée depuis le site de son éditeur. Notre page sur les extensions WordPress vulnérables explique comment suivre les failles publiées.
Mises à jour, sauvegardes et durcissement au quotidien
Une fois le site assaini, cinq habitudes réduisent nettement le risque d’une nouvelle intrusion. Elles constituent le socle de la maintenance continue.
- Mettre à jour le cœur, les thèmes et les extensions, et vérifier que la version de PHP de l’hébergement est encore supportée.
- Sauvegarder fichiers et base de données automatiquement, hors du serveur, en gardant plusieurs générations.
- Tester une restauration sur une copie, au moins avant chaque saison chargée.
- Activer la 2FA pour tous les administrateurs et supprimer les comptes devenus inutiles.
- Durcir la configuration : éditeur de fichiers désactivé, droits d’écriture limités, pare-feu applicatif.
Ces mesures reprennent les recommandations de la page « Hardening WordPress » de la documentation officielle, que notre guide du durcissement de la sécurité WordPress adapte aux PME. Si le site mérite aussi d’être accéléré, une optimisation de site internet à Nyon peut suivre la remise en état.
Un accompagnement à distance, de l’atelier au suivi mensuel
Référenceur n’a pas de bureau à Nyon : nous travaillons en visioconférence, ce qui permet d’agir vite, sans organiser de rendez-vous. Un premier atelier, écran partagé, sert à faire l’état des lieux avec la personne qui gère le site.
L’intervention se fait ensuite avec des accès temporaires, puis une séance de restitution présente la cause trouvée, les fichiers traités et les réglages modifiés. Une formation enregistrée peut être remise à vos équipes ou bénévoles.
Avant chaque saison, un point en visio vérifie mises à jour, sauvegardes et comptes. La page remise en état d’un site WordPress piraté détaille notre démarche pour chaque site WordPress piraté Nyon que nous accompagnons.
Site WordPress piraté Nyon : les réponses à vos questions
Notre site de festival n’est actif que l’été : faut-il le maintenir toute l’année ?
Oui. Un site non mis à jour pendant des mois reste en ligne et donc exposé. Si vous ne voulez pas d’entretien continu, prévoyez au minimum une révision avant et après chaque édition, des sauvegardes externes et la suppression des extensions inutiles. La sécurité WordPress Nyon d’un site saisonnier repose surtout sur cette discipline.
Nos confirmations de réservation n’arrivent plus : est-ce un piratage ?
C’est possible, surtout si l’hébergeur signale des envois massifs ou si votre domaine figure sur des listes de blocage. Un script injecté peut envoyer du spam à partir de votre serveur. Demandez les journaux d’envoi à votre hébergeur avant toute autre action, car ils aident à localiser la source sur un site WordPress piraté Nyon.
Des données de clients ont peut-être fuité : que dit la nLPD ?
Si la violation de la sécurité des données entraîne vraisemblablement un risque élevé pour les personnes concernées, le responsable du traitement doit l’annoncer au PFPDT dans les meilleurs délais, via son portail en ligne. Le prestataire technique, lui, informe le responsable. Pour l’appréciation juridique, référez-vous au PFPDT ou à un juriste.
Pouvons-nous restaurer la version du site de l’an dernier ?
Seulement si vous savez qu’elle est antérieure à l’infection et si la faille est corrigée en même temps. Sinon, vous réinstallez la même porte d’entrée. Une ancienne sauvegarde reste toutefois précieuse pour comparer les fichiers et retrouver des contenus perdus, même si l’on ne la remet pas en ligne telle quelle.
Notre site est bilingue : faut-il vérifier les deux langues ?
Oui. Les contenus injectés se logent parfois dans une version linguistique ou un sous-dossier que l’équipe ne consulte jamais. Contrôlez les pages indexées dans chaque langue avec la Search Console et une recherche « site: » sur Google, puis comparez avec la liste de vos pages réelles.
Accompagnez-vous aussi les entreprises de La Côte ?
Oui, toute la région peut être suivie à distance, de Gland à Rolle. Les entreprises voisines trouveront une page consacrée au site WordPress piraté à Morges. La démarche est identique : diagnostic en visio, nettoyage documenté, durcissement, mises à jour et sauvegardes planifiées.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Un doute sur l’état de votre site avant la saison ? Réservez un appel visio de 20 minutes : nous passons en revue les symptômes, les accès et les priorités de sécurité WordPress Nyon pour votre activité.