 0498 70 98 60
Site WordPress piraté Bulle : plan d’action pour les entreprises de la Gruyère
Vous tapez « site WordPress piraté Bulle » parce que votre boutique redirige vers un casino, que Google affiche un avertissement ou que votre hébergeur vient de suspendre le compte ? Un piratage se traite, à condition d’agir dans le bon ordre sans effacer les traces de l’intrusion.
L’agence Référenceur aide les commerces, hébergeurs, artisans, cabinets et associations de Bulle à diagnostiquer, nettoyer et sécuriser leur site WordPress, entièrement en visioconférence, avec un plan d’action que vous comprenez à chaque étape.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Selon La Gruyère Tourisme, Bulle est la deuxième plus grande ville du canton de Fribourg et le centre économique et commercial de la Gruyère. Beaucoup de sites locaux vivent au rythme des marchés folkloriques d’été et des foires de l’Espace Gruyère : un site compromis en pleine saison coûte des réservations.
Site WordPress piraté Bulle : les six étapes, dans l’ordre
L’ordre compte davantage que la précipitation. Nettoyer avant d’avoir identifié la porte d’entrée, c’est s’exposer à une réinfection peu après.
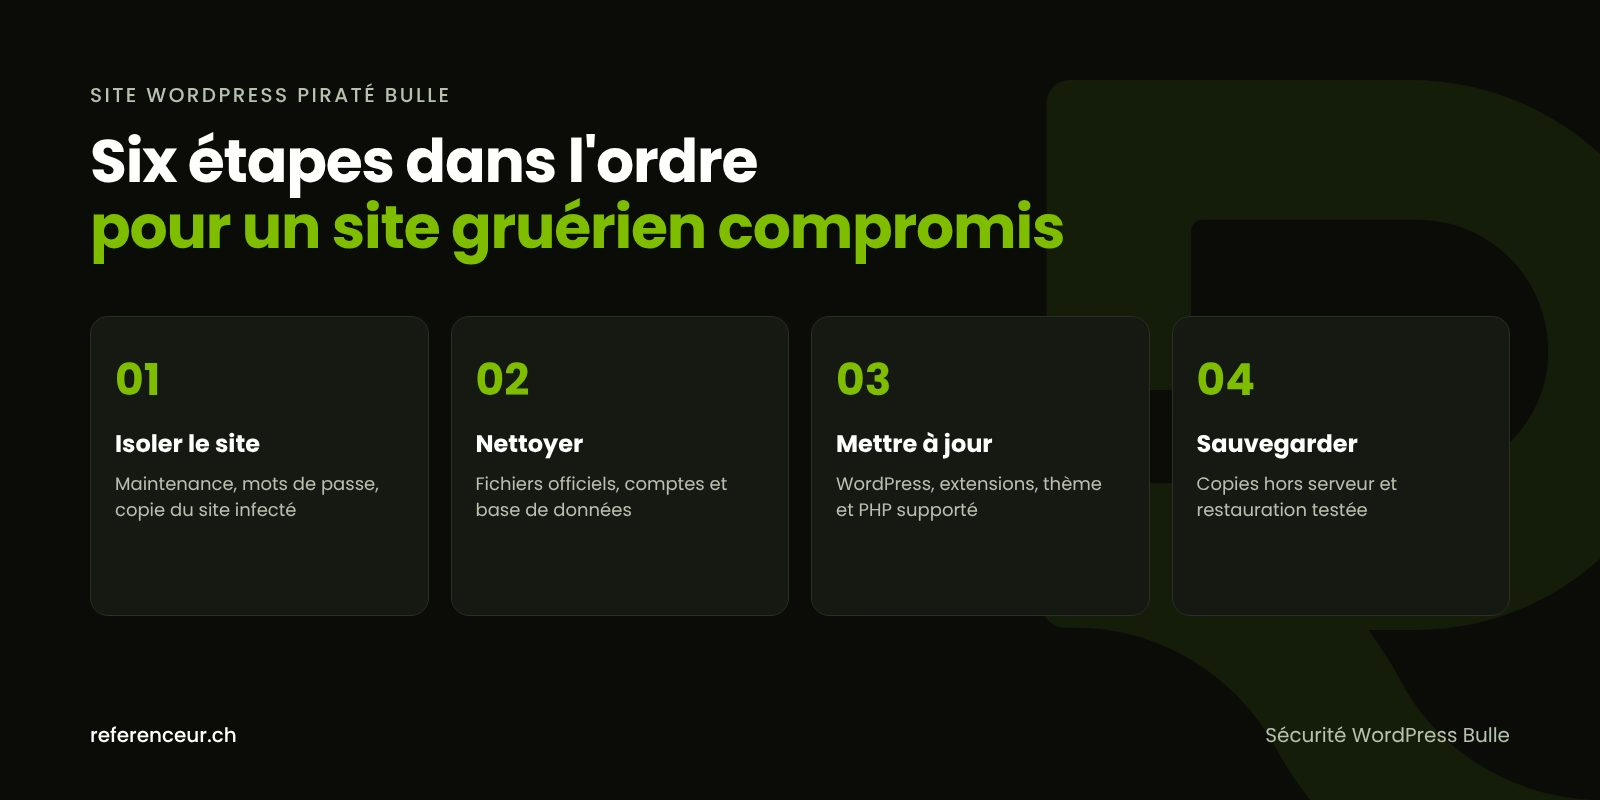
- Urgence : mettez le site en maintenance, changez depuis un ordinateur sain tous les mots de passe (WordPress, hébergement, SFTP, base de données) et copiez le site infecté.
- Nettoyage : remplacez le cœur WordPress, le thème et les extensions par des copies officielles, puis traquez les fichiers ajoutés, les administrateurs inconnus et les injections en base de données.
- Sécurisation : supprimez les comptes inutiles, activez l’authentification à deux facteurs, désactivez l’éditeur de fichiers et régénérez les clés de sécurité de wp-config.php.
- Mises à jour : WordPress, thème, extensions et une version de PHP encore prise en charge ; désinstallez tout ce qui ne sert plus.
- Sauvegardes : automatiques, stockées hors du serveur, avec un test de restauration réel.
- Maintenance : contrôle régulier des comptes, des mises à jour et de la Search Console.
Chaque étape est détaillée dans notre guide que faire quand son site WordPress est piraté, et la page centrale sur la sécurité WordPress rassemble toutes nos ressources.
Commerce, terroir et tourisme gruérien : des risques différents selon les sites
Un piratage n’a pas les mêmes conséquences pour une boutique, une chambre d’hôtes ou un club. Voici les profils bullois fréquents et la mesure prioritaire.
| Profil local | Risque typique | Mesure prioritaire |
|---|---|---|
| Boutique WooCommerce (terroir, équipement, artisanat) | Script injecté sur la page de commande, faux comptes clients | Mettre à jour WooCommerce et les extensions de paiement, contrôler les administrateurs |
| Hôtel, chambre d’hôtes ou restaurant en saison | Redirections vers des sites frauduleux, formulaire de réservation détourné | Vérifier les fichiers modifiés avant la haute saison, pare-feu applicatif |
| Exposant ou organisateur d’événements à l’Espace Gruyère | Formulaires d’inscription utilisés pour envoyer du spam | Protection anti-robots, surveillance des e-mails sortants |
| Cabinet, fiduciaire ou bureau technique | Données personnelles transmises par formulaire exposées | Ne plus stocker les envois inutilement, examiner l’obligation d’annonce nLPD |
| Association, club ou société locale | Mot de passe partagé, anciens bénévoles encore administrateurs | Comptes nominatifs, 2FA, revue des rôles à chaque changement de comité |
Le canton de Fribourg étant bilingue, beaucoup de sites existent aussi en allemand : chaque version linguistique peut abriter ses propres pages injectées.
Notre article sur les extensions WordPress vulnérables explique comment repérer celles qui sont abandonnées ou exposées à une faille connue.
Nettoyer sans effacer les preuves ni réinfecter le site
Avant toute suppression, conservez une copie datée des fichiers, de la base de données et des journaux d’accès du serveur, que votre hébergeur peut fournir. Ils servent à retrouver la faille.
Si vous ou votre prestataire disposez d’un accès SSH, WP-CLI, l’outil en ligne de commande officiel de WordPress, permet un premier contrôle :
wp core verify-checksums
wp plugin verify-checksums --all
wp user list --role=administrator
find wp-content/uploads -name "*.php"
Les deux premières comparent le cœur et les extensions du répertoire officiel aux sommes de contrôle de WordPress.org ; la troisième liste les administrateurs ; la dernière cherche des fichiers PHP parmi les médias, où chacun mérite un examen.
- Restaurer une sauvegarde sans vérifier : si l’intrusion date de plusieurs semaines, la copie contient déjà la porte dérobée.
- Réinstaller une extension « nulled », c’est-à-dire une version premium piratée : reprenez toujours la version officielle de l’éditeur.
- Supprimer les fichiers suspects sans copie : la trace de l’attaque disparaît avec eux.
- Oublier la base de données : redirections, administrateurs cachés et liens de spam s’y logent aussi.
La méthode complète se trouve dans notre guide pour nettoyer un malware WordPress. Une fois le site propre, ouvrez le rapport « Problèmes de sécurité » de la Google Search Console et cliquez sur « Demander un examen » en décrivant les corrections effectuées.
Sécurité WordPress Bulle : verrouiller, mettre à jour, sauvegarder
La documentation officielle Hardening WordPress recommande notamment de désactiver l’éditeur de fichiers du tableau de bord en ajoutant cette ligne dans wp-config.php :
define( 'DISALLOW_FILE_EDIT', true );Cette mesure n’empêche pas l’envoi de fichiers malveillants : elle complète l’authentification à deux facteurs et la suppression des comptes dormants.
Les anciennes versions de WordPress ne reçoivent plus de correctifs de sécurité. La sécurité WordPress Bulle passe donc par un contrôle mensuel des mises à jour, un test sur copie pour les boutiques et un PHP supporté.
Les sauvegardes doivent être automatiques, conservées hors de l’hébergement et testées. Notre guide sur la sauvegarde WordPress explique comment organiser la rotation.
Si des données de clients ont pu être consultées, l’article 24 de la nLPD impose d’annoncer au PFPDT, dans les meilleurs délais, une violation entraînant vraisemblablement un risque élevé pour les personnes concernées. Pour le détail, référez-vous au PFPDT ; un signalement volontaire à l’Office fédéral de la cybersécurité (OFCS) reste possible.
Une fois le site assaini, c’est le bon moment pour traiter sa vitesse et sa structure avec une optimisation de site internet à Bulle.
Un accompagnement en visioconférence, du diagnostic au suivi mensuel
Référenceur n’a pas de bureau à Bulle, et c’est un avantage : tout se fait en visioconférence, et vous voyez ce que nous voyons à l’écran.
Le travail commence par un atelier de diagnostic en partage d’écran : symptômes, accès, sauvegardes, données collectées. Nous demandons ensuite des accès temporaires et nominatifs.
Après l’intervention, vous recevez un compte rendu écrit, une courte formation enregistrée pour votre équipe et, si vous le souhaitez, un point mensuel de maintenance. Le détail de l’offre figure sur notre page intervention sur un site WordPress piraté ; les entreprises du chef-lieu cantonal trouveront aussi notre page site WordPress piraté à Fribourg.
Site WordPress piraté Bulle : vos questions
Notre site de réservation est piraté pendant les marchés folkloriques : faut-il le couper ?
Oui, s’il redirige vos visiteurs ou affiche du contenu frauduleux. Une page de maintenance avec votre téléphone protège vos clients. Prévenez l’hébergeur, gardez une copie du site infecté et prenez les réservations par téléphone le temps du nettoyage. Couper le site n’efface pas l’infection : il faut ensuite la traiter.
Notre hébergeur a suspendu le site de notre commerce bullois : que lui demander ?
Demandez la liste des fichiers signalés, les journaux d’accès récents et l’historique des sauvegardes disponibles. Ils facilitent le diagnostic d’un site WordPress piraté Bulle. Demandez aussi si la suspension peut être levée pour un accès technique limité, afin de nettoyer sans remettre le site public trop tôt.
Une sauvegarde d’avant le Comptoir gruérien suffit-elle à repartir ?
Pas forcément. Si l’intrusion est antérieure à la sauvegarde, vous restaurez aussi la porte dérobée. Analysez d’abord la copie, mettez tout à jour juste après la restauration et changez les mots de passe. Une restauration n’est sûre que si l’on connaît la porte d’entrée.
Des pages en japonais apparaissent sur notre site bilingue : est-ce un piratage ?
Très probablement. Il s’agit d’un spam SEO qui crée des pages automatiques, souvent invisibles depuis votre menu. Une recherche « site: » suivie de votre domaine dans Google les révèle. Vérifiez aussi la liste des propriétaires dans la Search Console : un propriétaire inconnu est un signal d’alerte pour la sécurité WordPress Bulle.
Le formulaire de notre cabinet en Gruyère a-t-il exposé des données ?
Tout dépend de ce que le site conserve. Beaucoup d’extensions de formulaire enregistrent chaque envoi dans la base de données : en cas d’intrusion, ces messages peuvent avoir été lus. Faites l’inventaire des données stockées, supprimez celles qui sont inutiles et examinez avec le PFPDT si une annonce selon la nLPD est nécessaire.
Faut-il refaire entièrement un site piraté plusieurs fois ?
Pas toujours, mais c’est parfois la voie la plus saine. Un thème abandonné ou une base truffée d’injections rendent un nettoyage durable incertain. Après le diagnostic, nous comparons honnêtement le nettoyage et une refonte, pour que vous décidiez en connaissance de cause.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Site WordPress piraté Bulle : faisons le point ensemble. Réservez un appel visio de 20 minutes pour un premier diagnostic à écran partagé et un plan d’action clair pour remettre votre site sur pied.