 0498 70 98 60
Site WordPress piraté Lancy : plan d’action pour PME et associations
Vous avez tapé site WordPress piraté Lancy dans Google parce que votre page d’accueil affiche des liens suspects, que Chrome signale un danger ou que vos clients reçoivent des e-mails étranges ? La première heure compte, car les mauvais réflexes compliquent ensuite le nettoyage.
L’agence Référenceur aide les PME, indépendants et associations de Lancy, du Petit-Lancy à La Chapelle, à reprendre la main sur un site compromis puis à le protéger durablement, entièrement à distance.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Cette page résume un plan d’action concret : ce que vous pouvez faire vous-même, ce qu’il faut demander à votre hébergeur et ce qui relève d’un prestataire. Notre guide complet de la sécurité WordPress détaille ensuite chaque étape.
Site WordPress piraté Lancy : les six premiers gestes
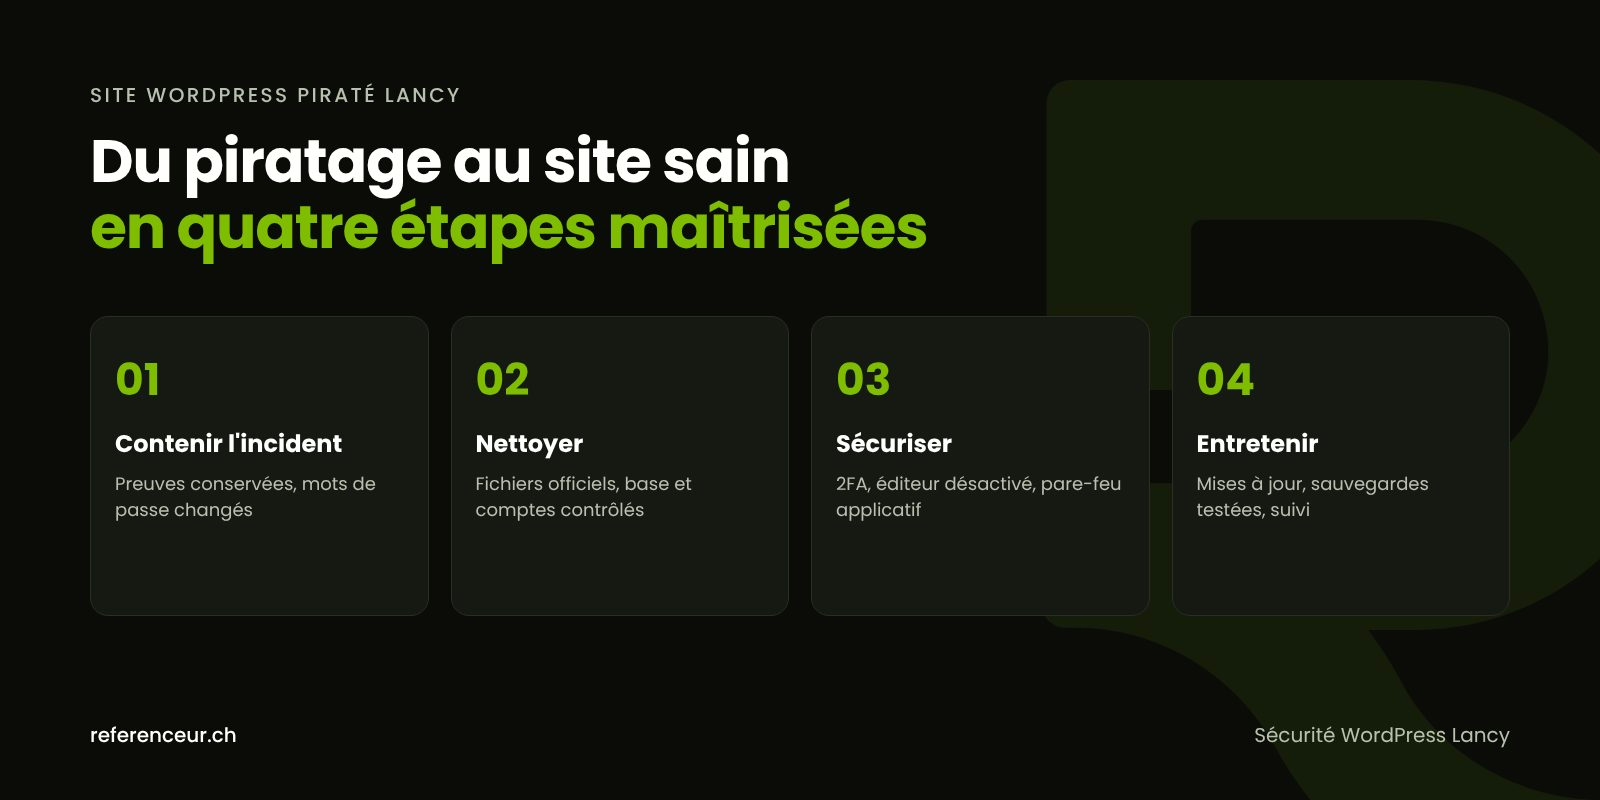
Avant toute réparation, il faut contenir l’incident sans effacer ce qui permettra de comprendre l’attaque. Voici l’ordre que nous recommandons.
- Ne supprimez rien : notez l’heure, faites des captures d’écran et demandez à votre hébergeur une copie des journaux d’accès.
- Copiez l’état actuel des fichiers et de la base de données, même infecté : c’est une pièce de l’enquête, pas une sauvegarde à restaurer.
- Changez les mots de passe depuis un ordinateur sain : comptes administrateurs WordPress, SFTP, base de données, panneau de l’hébergeur et messagerie.
- Contrôlez les comptes administrateurs et désactivez ceux que personne ne reconnaît, après les avoir notés.
- Prévenez votre hébergeur : il peut isoler le site, bloquer l’envoi d’e-mails ou indiquer les fichiers modifiés récemment.
- Ouvrez la Search Console pour savoir si Google a déjà détecté un problème de sécurité sur vos pages.
Le guide site WordPress piraté : que faire reprend ces étapes en détail, avec les cas où il vaut mieux placer le site en maintenance.
Pourquoi le tissu lancéen attire les attaques automatisées
Selon la brochure d’accueil publiée par la Ville de Lancy, la commune est la troisième plus peuplée du canton de Genève et compte plus de 2 400 entreprises, en majorité des PME, ainsi que plus de 150 associations subventionnées. Ce sont autant de petits sites gérés par une seule personne, souvent sans maintenance planifiée.
Les robots ne choisissent pas leurs cibles selon le quartier : ils parcourent Internet à la recherche d’une extension vulnérable ou d’un mot de passe faible. Un site associatif oublié depuis plusieurs saisons est donc aussi exposé que la boutique en ligne d’un commerce de Pont-Rouge.
La même brochure rappelle que Lancy est desservie par deux gares du Léman Express, Lancy-Pont-Rouge et Lancy-Bachet, autour desquelles bureaux et services se sont développés. Plus un site recueille de demandes de contact ou de rendez-vous, plus une intrusion risque de toucher des données personnelles.
Nettoyer sans détruire les preuves ni réinfecter le site
Le nettoyage consiste à remplacer le cœur, les thèmes et les extensions par des copies officielles, puis à traquer ce qui reste : fichiers PHP cachés, utilisateurs fantômes, tâches planifiées, contenus injectés en base de données. Avec un accès SSH et WP-CLI, quelques commandes donnent une première image fiable.
wp core verify-checksums
wp plugin verify-checksums --all
wp user list --role=administrator
find wp-content/uploads -name "*.php"
Les deux premières comparent vos fichiers aux sommes de contrôle publiées par WordPress.org ; une extension premium achetée hors du répertoire officiel ne peut pas être vérifiée ainsi. La dernière liste les fichiers PHP du dossier des médias, qui ne devrait contenir que des images et des documents.
Trois erreurs reviennent souvent : restaurer une sauvegarde déjà infectée, réinstaller une extension « nulled » téléchargée sur un site douteux, ou nettoyer les fichiers en oubliant la base de données. Notre guide pour nettoyer un malware WordPress décrit la méthode complète.
Sécurité WordPress Lancy : profils locaux et priorités
Le niveau d’exigence n’est pas le même pour un club sportif et pour un cabinet qui reçoit des formulaires de patients. Le tableau ci-dessous aide à choisir la première mesure selon votre profil.
| Profil à Lancy | Risque typique | Mesure prioritaire |
|---|---|---|
| Commerce avec boutique WooCommerce | Faux formulaire de paiement, comptes clients détournés | Mises à jour rapides, 2FA pour les administrateurs, contrôle des fichiers du thème |
| Cabinet médical, fiduciaire ou étude d’avocats | Fuite de données transmises par formulaire | Limiter les données collectées, vérifier les obligations nLPD |
| Association gérée par des bénévoles | Comptes partagés, extensions abandonnées | Un compte nominatif par personne, suppression des extensions inutiles |
| Société de services près de Pont-Rouge | Spam SEO, pages parasites indexées | Surveillance de la Search Console, recherche de pages inconnues |
| Site multilingue | Contenu injecté dans une seule version linguistique | Contrôle de chaque langue après le nettoyage |
Si vos visiteurs voient des pages en japonais ou des liens vers des produits contrefaits, lisez notre page sur le spam SEO japonais : ce piratage reste souvent invisible pour l’administrateur connecté.
Mises à jour, sauvegardes et durcissement : la routine qui protège
Une fois le site sain, la sécurité WordPress Lancy repose sur une routine régulière plutôt que sur un outil miracle. Les points suivants couvrent l’essentiel.
- Mises à jour du cœur, des thèmes et des extensions, testées sur une copie si votre site est complexe ; vérifiez aussi que votre version de PHP est encore supportée.
- Sauvegardes automatiques des fichiers et de la base, conservées hors du serveur, avec plusieurs générations pour remonter avant une infection passée inaperçue.
- Durcissement : authentification à deux facteurs, mots de passe uniques, éditeur de fichiers désactivé par
define( 'DISALLOW_FILE_EDIT', true );dans wp-config.php. - Surveillance : pare-feu applicatif, scanner de fichiers et alerte lors de la création d’un compte administrateur.
Le guide des sauvegardes WordPress explique comment tester une restauration, seule preuve qu’une sauvegarde fonctionne. Si votre site est lent ou vieillissant, une optimisation de site internet à Lancy peut être menée dans la foulée.
Un diagnostic de votre site mené en visioconférence
Référenceur n’a pas de bureau à Lancy, et ce n’est pas nécessaire : un site se diagnostique à distance. Lors d’un premier appel visio, vous partagez votre écran et nous parcourons ensemble l’administration WordPress, la Search Console et le panneau de l’hébergeur.
Nous intervenons ensuite avec des accès temporaires que vous révoquez à la fin. Pour chaque dossier de site WordPress piraté Lancy, vous recevez un compte rendu écrit des actions réalisées et, si vous le souhaitez, une courte formation enregistrée pour vos collaborateurs ou bénévoles.
Pour un suivi durable, un point mensuel passe en revue mises à jour, sauvegardes et alertes. Le détail de notre accompagnement figure sur la page consacrée à l’intervention sur un site WordPress piraté.
Site WordPress piraté Lancy : vos questions
Chrome affiche « site dangereux » : comment faire lever l’alerte ?
Ouvrez le rapport « Problèmes de sécurité » de la Search Console : il liste des exemples d’URL touchées. Nettoyez l’ensemble du site, pas seulement ces pages, puis cliquez sur « Demander un examen » en expliquant le problème et les corrections apportées. Google précise dans son aide sur ce rapport que l’examen peut prendre de quelques jours à quelques semaines.
Une association lancéenne est-elle concernée par la nLPD après un piratage ?
Oui, dès qu’elle traite des données personnelles de membres ou de participants. Si la violation entraîne vraisemblablement un risque élevé pour les personnes concernées, le responsable du traitement doit l’annoncer au PFPDT dans les meilleurs délais. Nous documentons les faits techniques, mais l’appréciation juridique relève du PFPDT ou d’un juriste.
Puis-je simplement restaurer la sauvegarde d’hier ?
C’est tentant, mais risqué : l’intrusion date souvent de bien avant les premiers symptômes, et la faille reste ouverte après la restauration. Une sauvegarde n’est utile que si l’on sait qu’elle est antérieure à l’infection et si la cause est corrigée en même temps. Conservez de toute façon la copie infectée pour l’analyse.
Mon hébergeur a suspendu le site : est-ce le pire scénario ?
Non, c’est souvent une mesure de protection pour vos visiteurs et pour ses autres clients. Demandez-lui le motif exact, la liste des fichiers signalés et les journaux disponibles. Ces informations accélèrent le diagnostic d’un site WordPress piraté Lancy et permettent de rétablir le service sur une base propre.
Faut-il refaire entièrement un site compromis ?
Pas forcément. Un site se nettoie dans bien des cas, à condition d’avoir des accès complets et un thème encore maintenu. Une refonte se justifie surtout lorsque le site repose sur des extensions abandonnées ou un thème impossible à mettre à jour ; la sécurité WordPress Lancy passe alors par une base technique neuve.
Intervenez-vous aussi dans les communes voisines ?
Oui, puisque tout se déroule en visioconférence. Les entreprises voisines trouveront une page dédiée au site WordPress piraté à Carouge, avec les spécificités de leur commune. La méthode reste identique : diagnostic partagé, nettoyage documenté, puis maintenance avec mises à jour et sauvegardes suivies.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Votre site lancéen montre des signes de piratage ? Réservez un appel visio de 20 minutes : nous examinons ensemble les symptômes, les accès disponibles et les priorités pour la sécurité WordPress Lancy de votre entreprise.