 0498 70 98 60
Site WordPress piraté Carouge : protéger ateliers et boutiques
Un site WordPress piraté Carouge, c’est souvent la vitrine d’un atelier ou d’une boutique qui se met soudain à rediriger ses visiteurs vers des casinos en ligne ou à afficher des produits qui n’existent pas. Pour un commerce indépendant, l’enjeu dépasse la technique : c’est la confiance des clients qui vacille.
L’agence Référenceur accompagne les artisans, commerçants, restaurateurs et associations de Carouge pour assainir un site compromis, le protéger et mettre en place une routine de maintenance réaliste, le tout en visioconférence.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Vous trouverez ici les signaux à reconnaître, les gestes à éviter et la marche à suivre. Le guide complet de la sécurité WordPress approfondit chaque thème.
Site WordPress piraté Carouge : reconnaître les signaux
Les attaques actuelles sont discrètes : le pirate cherche à exploiter votre site le plus longtemps possible, pas à le casser. Les indices sont donc souvent indirects.
- Des visiteurs, surtout sur mobile, sont renvoyés vers un autre site alors que vous ne voyez rien depuis votre ordinateur.
- Google affiche dans ses résultats des pages que vous n’avez jamais créées, parfois en caractères asiatiques.
- Un administrateur inconnu apparaît dans la liste des utilisateurs.
- Votre hébergeur signale une consommation anormale ou suspend le compte.
- Des clients vous écrivent qu’une alerte de sécurité s’affiche dans leur navigateur.
Notre article sur les signes d’un site WordPress piraté détaille ces symptômes. Les renvois sélectifs, visibles seulement par une partie des visiteurs, sont expliqués dans le guide consacré à la redirection malveillante sur WordPress.
Artisans, boutiques et ateliers : les sites carougeois exposés
Selon le Dictionnaire historique de la Suisse, Carouge a été bâtie par la monarchie sarde à la fin du XVIIIe siècle puis rattachée à Genève par le traité de Turin de 1816. Le même ouvrage note que les boutiques de mode y gagnent du terrain.
Genève Tourisme cite maroquiniers, chocolatiers, modistes, bijoutiers et horlogers parmi les artisans qui façonnent encore l’identité de la ville. Ces petites structures gèrent souvent leur site elles-mêmes, avec peu de temps pour les mises à jour.
| Profil carougeois | Point faible fréquent | Priorité |
|---|---|---|
| Artisan avec boutique WooCommerce | Extension de paiement ou de livraison laissée sans mise à jour | Mises à jour régulières et contrôle de la page de paiement |
| Boutique de mode ou de décoration | Thème premium acheté une fois et jamais actualisé | Thème à jour, provenant d’une source officielle |
| Restaurant ou café | Module de réservation et menus téléversés par plusieurs personnes | Comptes nominatifs et rôles limités |
| Atelier, galerie ou créateur | Site portfolio ancien, rarement consulté côté administration | Surveillance et sauvegardes automatiques |
| Association culturelle | Mot de passe partagé entre bénévoles successifs | Un compte par personne et double authentification |
| Entreprise de la zone Praille-Acacias | Formulaires de contact détournés pour envoyer du spam | Protection des formulaires et revue des comptes |
Agir sans aggraver la situation
Premier réflexe : prévenez votre hébergeur et demandez une copie des journaux d’accès ainsi qu’une sauvegarde de l’état actuel, conservée à part. Ne supprimez rien avant d’avoir ces éléments, car ce sont les seules preuves de la manière dont l’attaquant est entré.
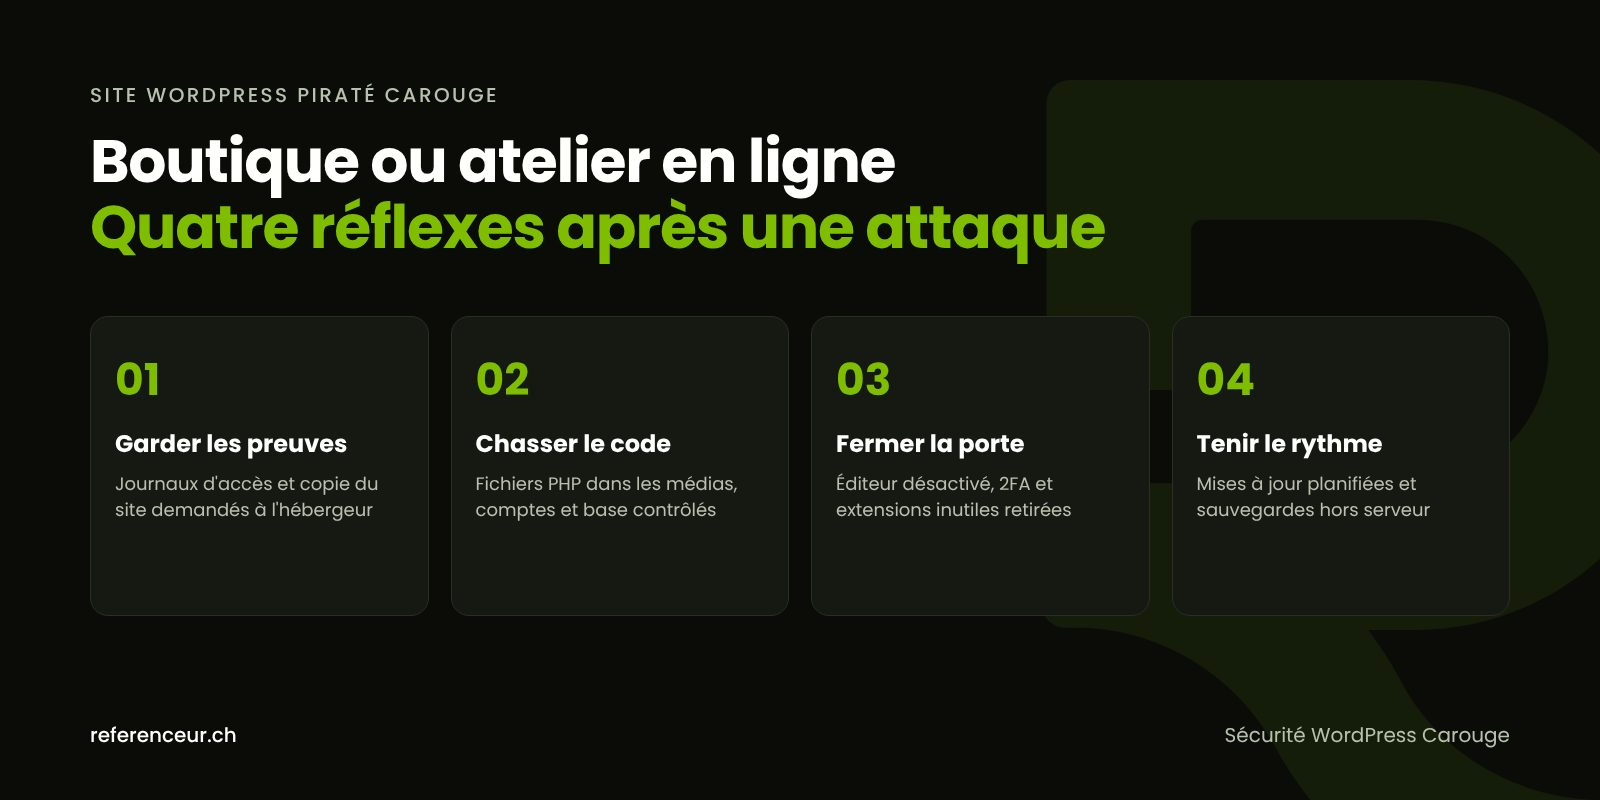
Changez ensuite les mots de passe WordPress, FTP/SFTP, base de données et messagerie depuis un appareil sain. Évitez aussi de restaurer une sauvegarde au hasard : si elle date d’après l’intrusion, elle réinstalle le problème.
Dernier piège classique : remplacer une extension payante par une version « nulled » récupérée sur un site de téléchargement. Ces copies piratées contiennent régulièrement du code malveillant.
Pour repérer un fichier caché parmi les images, une commande simple, lancée depuis la racine du site, liste les fichiers PHP du dossier des médias, où il ne devrait normalement pas y en avoir :
find wp-content/uploads -name "*.php"Nettoyage et sécurité WordPress Carouge : la méthode
Le nettoyage consiste à réinstaller le cœur de WordPress, remplacer chaque extension et le thème par une copie officielle, supprimer les fichiers étrangers et contrôler la base : utilisateurs, options, contenus injectés.
Vient ensuite la sécurité WordPress Carouge au quotidien. Le guide officiel Hardening WordPress recommande notamment de désactiver l’éditeur de fichiers du tableau de bord, dans le fichier wp-config.php :
define( 'DISALLOW_FILE_EDIT', true );Ce réglage n’empêche pas tout, mais il retire un outil précieux à un intrus. Ajoutez la double authentification, un pare-feu applicatif et la suppression des extensions inutilisées. Notre guide des extensions WordPress vulnérables aide à faire le tri.
Mises à jour et sauvegardes : la routine qui évite la récidive
Un site nettoyé mais jamais mis à jour sera de nouveau compromis par la même faille. Prévoyez un créneau fixe pour les mises à jour, précédé d’une sauvegarde, et vérifiez ensuite le parcours d’achat ou de réservation.
Les sauvegardes doivent être automatiques, conservées hors du serveur sur plusieurs générations et testées par une restauration. La méthode est décrite dans notre article sur la sauvegarde WordPress.
Pour une prise en charge complète, de l’urgence à la maintenance, consultez notre page site WordPress piraté. Un site assaini gagne aussi à être allégé : l’optimisation de site internet à Carouge traite vitesse et ergonomie.
Un accompagnement en visioconférence pour les commerces carougeois
Référenceur n’a pas de bureau à Carouge. Pour un commerçant, c’est pratique : l’appel visio se cale entre deux clients, depuis l’arrière-boutique, sans fermer le magasin.
Le déroulement est simple : diagnostic en partage d’écran, création d’accès temporaires, intervention à distance, puis formation enregistrée et point mensuel. Les commerces voisins suivent le même parcours, par exemple pour un site WordPress piraté à Lancy.
Site WordPress piraté Carouge : questions fréquentes
Ma boutique en ligne carougeoise a été piratée : dois-je la fermer ?
Il est prudent de passer le site en maintenance tant que la page de paiement n’a pas été vérifiée, surtout si des clients signalent un comportement anormal. Une fermeture temporaire coûte moins cher qu’un vol de données de cartes. Pour un site WordPress piraté Carouge avec WooCommerce, nous contrôlons en priorité les fichiers du tunnel de commande et les scripts ajoutés.
Je ne vois aucune redirection, mais un client affirme le contraire : qui croire ?
Probablement votre client : les codes malveillants ciblent souvent les visiteurs arrivant depuis Google ou sur mobile et épargnent les administrateurs connectés. Testez depuis un téléphone, hors de votre Wi-Fi, via un résultat de recherche ; si le doute persiste, un examen des fichiers et de la base permet de trancher.
Faut-il prévenir les clients de la boutique en cas de piratage ?
Cela dépend des données touchées. Si des données personnelles ont été exposées et que la violation présente vraisemblablement un risque élevé, la nLPD prévoit une annonce au PFPDT, qui précise aussi quand informer les personnes concernées. Nous ne donnons pas de conseil juridique : renseignez-vous auprès du PFPDT ou d’un juriste pour votre cas.
Mon site a été créé par un ancien prestataire : est-ce un problème ?
Pas forcément, mais vérifiez qui possède encore un accès : compte administrateur, accès FTP, hébergement. Les accès oubliés sont une porte d’entrée fréquente. La sécurité WordPress Carouge commence souvent par un inventaire des comptes, la suppression des inutiles et un changement de tous les mots de passe, y compris ceux de l’hébergement.
Une association culturelle avec un petit budget peut-elle se protéger ?
Oui, l’essentiel repose sur de bonnes habitudes plus que sur des outils coûteux : un compte par bénévole, la double authentification, des mises à jour régulières et une sauvegarde externe. Le plus difficile est d’assurer la continuité quand les bénévoles changent : désignez une personne responsable et documentez les accès dans un gestionnaire de mots de passe partagé.
Quand faut-il envisager de refaire le site plutôt que de le nettoyer ?
Lorsque le site repose sur un thème abandonné, des extensions sans mises à jour depuis longtemps ou une version de PHP qui n’est plus supportée, le nettoyage ne règle pas le fond du problème. Après le diagnostic, nous vous indiquons si une remise en état de votre site WordPress piraté Carouge suffit ou si une refonte du site est plus raisonnable.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Un doute sur votre site carougeois ? Réservez un appel visio de 20 minutes pour passer en revue les symptômes, vos accès et les premières mesures, sans fermer boutique.