 0498 70 98 60
Site WordPress piraté Vaud : un plan d’action pour les entreprises du canton
Un formulaire de contact qui envoie du spam, des pages en japonais dans Google, un client qui signale une redirection étrange : un site WordPress piraté Vaud ne se manifeste pas toujours de façon spectaculaire.
Du Chablais vaudois à la Broye, L’agence Référenceur aide les PME, commerces, cabinets, hôtels et associations du canton à reprendre le contrôle de leur site WordPress, puis à le maintenir à jour, avec un suivi entièrement mené en visioconférence.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Voici comment trier l’urgence, ce que vous pouvez faire vous-même et ce qu’il vaut mieux confier à votre hébergeur ou à un prestataire. Pour une vue d’ensemble, consultez aussi notre guide de la sécurité WordPress.
Site WordPress piraté Vaud : trier l’urgence
Tous les piratages ne se valent pas. Si vos visiteurs sont redirigés vers un site frauduleux ou invités à télécharger un fichier, il faut les protéger sans attendre : mode maintenance, ou suspension temporaire demandée à l’hébergeur.
Si le problème est moins visible (spam SEO, compte inconnu, envois d’e-mails suspects), vous avez le temps de préserver les preuves : copie complète des fichiers et de la base, captures d’écran, journaux d’accès demandés à l’hébergeur. Cette copie reste à part et ne sert jamais à restaurer le site.
Dans tous les cas, changez les mots de passe depuis un appareil sain (hébergement, SFTP, base de données, administrateurs WordPress, messagerie) et évitez trois réflexes courants : tout effacer, restaurer une sauvegarde sans vérifier sa date, réinstaller une extension « nulled » téléchargée hors des canaux officiels.
Établir un diagnostic fiable avant de nettoyer
Un nettoyage efficace commence par une question simple : qu’est-ce qui a été touché, et depuis quand ? Notre article sur les signes d’un site WordPress piraté liste les symptômes à rechercher, du trafic anormal aux fichiers récemment modifiés.
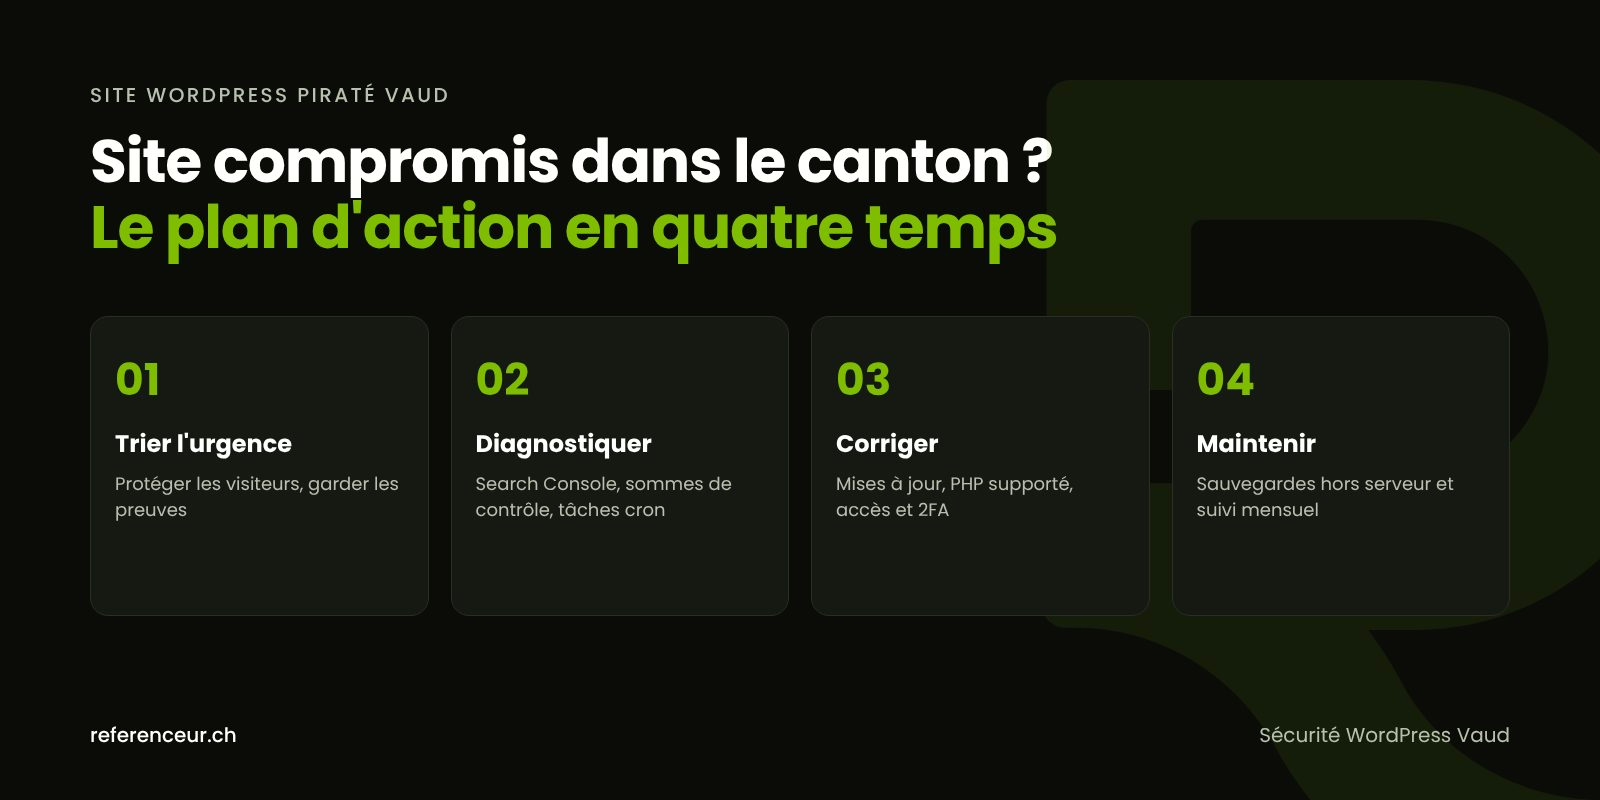
Côté Google, le rapport « Problèmes de sécurité » de la Search Console distingue le contenu piraté, les logiciels malveillants et l’ingénierie sociale. Si un avertissement s’affiche déjà, notre guide sur le site WordPress en liste noire Google explique comment demander un examen une fois tout le site corrigé.
Avec un accès SSH, WP-CLI permet de vérifier l’intégrité du cœur, y compris les fichiers étrangers à WordPress placés à la racine, et de lister les tâches planifiées, où se cache parfois le code qui réinfecte le site :
wp core verify-checksums --include-root
wp cron event list
Un crochet (hook) inconnu dans la liste des tâches, ou un fichier qui ne correspond pas aux sommes de contrôle de WordPress.org, mérite une analyse avant toute suppression.
Un tissu vaudois, des risques différents
Le canton réunit des profils très variés : hautes écoles et jeunes pousses autour de Lausanne, tourisme de Montreux aux Alpes vaudoises, vignoble de Lavaux inscrit au patrimoine mondial de l’UNESCO depuis 2007, commerces et artisans de La Côte au Nord vaudois.
Chacun de ces profils expose son site WordPress à des menaces typiques. Le tableau ci-dessous résume celles que nous rencontrons le plus souvent.
| Profil vaudois | Risque typique | Mesure prioritaire |
|---|---|---|
| Hôtel ou activité touristique de la Riviera | Moteur de réservation ou formulaire détourné en haute saison | Mises à jour hors pics d’affluence, contrôle des extensions de réservation |
| Domaine viticole avec boutique en ligne | Script injecté dans le tunnel de commande WooCommerce | Revue des fichiers, comptes clients et accès des prestataires |
| Jeune pousse ou bureau d’ingénieurs | Site vitrine oublié après un lancement, extensions abandonnées | Inventaire des extensions et suppression de celles qui ne servent plus |
| Cabinet médical, juridique ou fiduciaire | Formulaires contenant des données sensibles | Limiter les données stockées dans WordPress, sécuriser les accès |
| Association ou société locale | Comptes partagés entre bénévoles successifs | Un compte par personne, double authentification, revue des rôles |
Sécurité WordPress Vaud : mises à jour, PHP et accès
La plupart des intrusions exploitent une faille déjà corrigée par l’éditeur concerné. La sécurité WordPress Vaud passe donc d’abord par un rythme de mises à jour WordPress régulier pour le cœur, le thème et les extensions.
La version de PHP compte autant. Le calendrier des versions de PHP supportées indique que PHP 8.2 ne reçoit plus que des correctifs de sécurité jusqu’à fin 2026, tandis que les branches 8.3 à 8.5 restent suivies plus longtemps. Notre article sur la version PHP de WordPress explique comment la vérifier.
Reste la question des accès : double authentification pour chaque administrateur, rôles limités pour les rédacteurs, suppression des anciens comptes et désactivation de l’éditeur de fichiers intégré. Ce durcissement fait partie de notre service site WordPress piraté.
Données clients, nLPD et signalement
Si votre site stocke des données personnelles (commandes, comptes, formulaires), un piratage peut constituer une violation de la sécurité des données au sens de la nLPD. Le responsable du traitement doit l’annoncer au PFPDT dans les meilleurs délais lorsqu’elle entraîne vraisemblablement un risque élevé pour les personnes concernées.
Sur sa page consacrée aux cyberattaques, l’État de Vaud recommande aussi d’annoncer l’attaque à la police cantonale. Nous ne donnons pas de conseil juridique, mais notre guide sur la fuite de données d’un site WordPress vous aide à préparer les bonnes questions.
Sauvegardes et maintenance après le nettoyage
Un site nettoyé sans sauvegarde fiable reste fragile. Nous vérifions que les copies sont stockées hors du serveur, conservées en plusieurs versions datées, et qu’une restauration a réellement été testée. La copie de l’état piraté, elle, reste archivée séparément.
La maintenance continue prend ensuite le relais : mises à jour suivies, contrôle mensuel des comptes administrateurs, lecture des alertes de la Search Console. Elle se combine naturellement avec l’optimisation de site internet dans le canton de Vaud.
Un accompagnement en visio dans tout le canton
Référenceur n’a pas de bureau dans le canton de Vaud : tout se fait en visioconférence, ce qui évite d’attendre un passage sur place quand le site est compromis. Vous gardez la main sur les accès, que vous créez puis révoquez vous-même.
L’intervention suit un fil clair : atelier de diagnostic en partage d’écran, nettoyage et sécurisation, compte rendu écrit, courte formation enregistrée pour votre équipe, puis point mensuel si vous optez pour la maintenance.
Des pages dédiées détaillent les particularités locales à Lausanne, Renens, Morges, Nyon, Vevey, Montreux et Yverdon-les-Bains.
Site WordPress piraté Vaud : questions fréquentes
Mon hôtel est en pleine saison : peut-on attendre pour nettoyer ?
Attendre est risqué si les visiteurs sont redirigés ou si des données de réservation sont exposées. En revanche, une partie du travail peut être planifiée : on protège d’abord les visiteurs et on préserve les preuves, puis on organise les étapes lourdes aux heures creuses. Le diagnostic en visio d’un site WordPress piraté Vaud sert précisément à fixer ces priorités.
Mon site est hébergé en Suisse : est-il mieux protégé ?
Le lieu d’hébergement compte pour la gestion des données et le choix du prestataire, mais il ne protège pas WordPress lui-même. Une extension vulnérable ou un mot de passe faible reste exploitable quel que soit le pays du serveur. La sécurité WordPress Vaud dépend d’abord des mises à jour, des accès et des sauvegardes.
Faut-il annoncer chaque piratage au PFPDT ?
Non, pas automatiquement. La nLPD vise les violations de la sécurité des données qui entraînent vraisemblablement un risque élevé pour les personnes concernées. Un site vitrine sans données personnelles n’est pas dans la même situation qu’une boutique en ligne avec des comptes clients. En cas de doute, le guide du PFPDT ou un juriste vous aidera à trancher.
Google affiche du contenu en japonais pour mon site : est-ce un piratage ?
Très probablement. Le spam SEO japonais crée des pages invisibles depuis votre menu, mais indexées par Google. Il faut retrouver le code qui les génère, supprimer les pages, vérifier les comptes de la Search Console, puis demander un examen si Google a signalé un problème de sécurité sur votre site WordPress piraté Vaud.
Mon prestataire a disparu et je n’ai pas les accès : que faire ?
Commencez par votre hébergeur : en tant que titulaire du contrat, vous pouvez en général récupérer l’accès au panneau d’hébergement, puis créer un nouvel administrateur WordPress. Conservez les échanges et listez les comptes existants, car un ancien accès oublié est une porte d’entrée fréquente.
Le site est très ancien : vaut-il la peine de le réparer ?
Tout dépend de l’état du thème, des extensions et de la version de PHP. Si le thème n’est plus maintenu et qu’aucune sauvegarde saine n’existe, une reconstruction propre peut être plus raisonnable qu’un nettoyage répété. Le diagnostic permet de comparer honnêtement les deux options avant d’engager des travaux.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Votre site WordPress montre des signes suspects ? Réservez un appel visio de 20 minutes : nous examinons la situation avec vous en partage d’écran et définissons les priorités, de Nyon à Yverdon-les-Bains.