 0498 70 98 60
Redirection malveillante WordPress : la reproduire, la trouver, la supprimer
Une redirection malveillante WordPress envoie une partie de vos visiteurs vers un site de jeux, une fausse boutique ou une page d’arnaque, alors que vous, en ouvrant le site, ne remarquez rien. Ce décalage fait perdre un temps précieux : le dirigeant pense à une erreur du client, le client pense que l’entreprise a vendu son domaine.
L’agence Référenceur aide les PME de Suisse romande à reproduire ces redirections, à en trouver la source et à remettre le site en état, entièrement à distance. Cette page explique pourquoi elles restent invisibles pour l’administrateur, comment les tester vous-même et où chercher le code.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Elle complète notre guide de la sécurité WordPress et la liste des signes qui trahissent un site WordPress piraté.
Pourquoi votre site WordPress redirige vers un autre site sans que vous le voyiez
Quand un site WordPress redirige vers un autre site de façon intermittente, c’est rarement un bug. Le code injecté choisit ses victimes selon des critères précis, pour rester invisible du propriétaire le plus longtemps possible.
Les conditions les plus courantes sont la provenance du visiteur (il arrive depuis Google ou un réseau social), le type d’appareil (seuls les mobiles sont redirigés) et l’absence de cookie de connexion à WordPress. Certains scripts ne redirigent une même personne qu’une seule fois, ce qui rend le problème très difficile à reproduire.
Google range ces pratiques parmi les redirections trompeuses dans ses règles relatives au spam, et précise que le code piraté peut rediriger selon le référent, l’agent utilisateur ou l’appareil. La Search Console prévoit même une action manuelle dédiée aux redirections trompeuses sur mobile.
Tester comme un vrai visiteur
Pour décrire le problème à votre prestataire ou à votre hébergeur, il faut d’abord le reproduire. Notez pour chaque essai l’heure, l’appareil, le navigateur et l’adresse de destination : ces détails orientent la recherche.
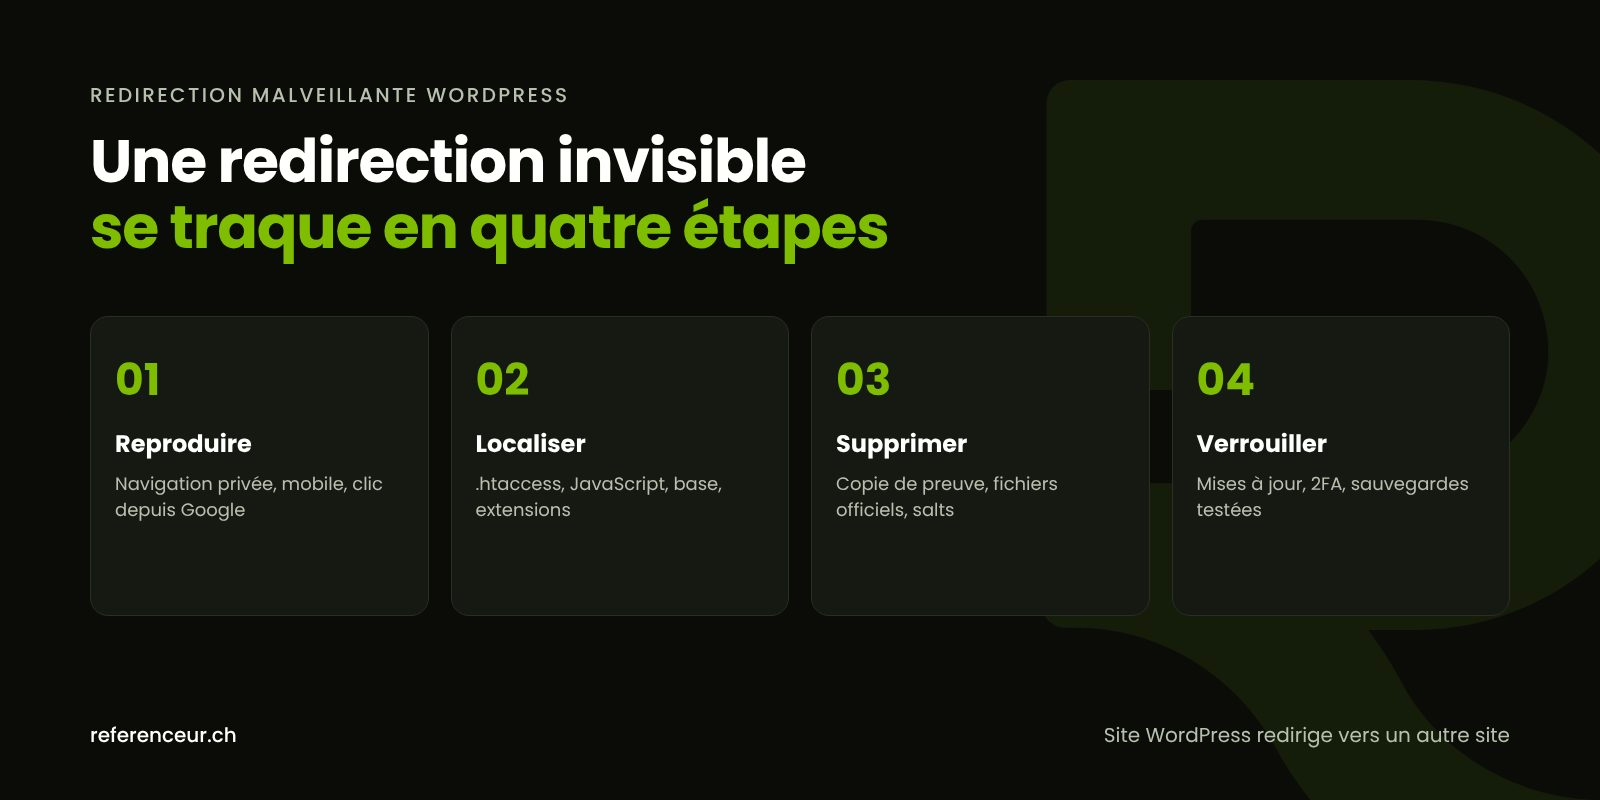
- Navigation privée sur ordinateur, sans être connecté à WordPress, en tapant l’adresse puis en passant par Google.
- Smartphone sur données mobiles, hors du Wi-Fi de l’entreprise, en cliquant sur votre site dans les résultats de recherche.
- Inspection de l’URL dans la Search Console : le test en direct montre la page telle que Googlebot la reçoit.
- État Safe Browsing de votre domaine, consultable sur le Transparency Report de Google, pour savoir si un avertissement est déjà affiché.
- Test en ligne de commande pour simuler un mobile venant de Google, si vous ou votre prestataire en avez l’habitude.
curl -sI -A "Mozilla/5.0 (iPhone; CPU iPhone OS 17_0 like Mac OS X)" -e "https://www.google.com/" https://www.votredomaine.ch/Cette commande n’affiche que les en-têtes : une ligne Location vers un domaine inconnu trahit une redirection côté serveur. Une redirection en JavaScript, elle, n’apparaît que dans le code source complet de la page ou dans les outils de développement du navigateur.
Où se cache une redirection malveillante WordPress
La même redirection malveillante WordPress peut être déclenchée à plusieurs endroits à la fois, ce qui explique les nettoyages incomplets. Le tableau ci-dessous résume les emplacements à passer en revue.
| Cachette | Signe typique | Vérification |
|---|---|---|
| Fichiers .htaccess | Conditions sur HTTP_REFERER ou HTTP_USER_AGENT avant une règle vers un autre domaine | Chercher ces variables dans tous les .htaccess, sous-dossiers compris |
| JavaScript injecté | Script externe ou code obscurci dans l’en-tête, le pied de page ou un fichier .js du thème | Lire le code source vu en navigation privée |
| Options de la base | siteurl ou home modifiés, option contenant un script | Contrôler wp_options et les réglages de l’extension d’en-têtes |
| Contenus et widgets | Balise script dans un article, une page ou un widget HTML | Rechercher les balises script dans wp_posts et les widgets |
| Extensions, mu-plugins, thème | Fichier PHP qui teste l’appareil ou le référent | Vérifier les sommes WP-CLI et comparer le thème à l’original |
grep -rn -e "HTTP_REFERER" -e "HTTP_USER_AGENT" --include=".htaccess" .Lancée à la racine du site, cette recherche liste les conditions suspectes dans tous les fichiers .htaccess. Pour la base, wp option get siteurl et wp option get home affichent les deux adresses que WordPress utilise ; elles doivent correspondre exactement à votre domaine.
Supprimer la redirection sans la voir revenir
Commencez par une copie complète des fichiers et de la base, hors du serveur, pour garder la preuve et pouvoir revenir en arrière. Ne restaurez pas une ancienne sauvegarde sans savoir quand la redirection est apparue : elle contient peut-être déjà le code.
Remplacez ensuite chaque .htaccess compromis par le bloc « Basic WP » publié dans la documentation WordPress, en conservant uniquement les règles que vous connaissez. Retirez les scripts injectés dans les contenus, les widgets et les options, puis réinstallez le cœur, les extensions et le thème depuis leurs sources officielles.
Cherchez enfin la porte d’entrée : fichiers PHP dans wp-content/uploads, comptes administrateurs inconnus, tâches planifiées. Notre méthode pour nettoyer un malware WordPress détaille ces contrôles, et la rotation des clés de sécurité ferme les sessions encore ouvertes.
Testez à nouveau avec les mêmes scénarios qu’au départ. Une redirection qui revient après quelques heures signale presque toujours une tâche cron ou un fichier oublié qui réécrit le code.
Après le nettoyage : mises à jour, sauvegardes et Google
La plupart des redirections exploitent une extension, un thème ou une version de PHP dépassés. Appliquez les mises à jour de tous les composants et vérifiez la version de PHP avec notre article sur la sécurité et la version PHP de WordPress.
Renforcez les accès : double authentification, mots de passe uniques, suppression des comptes inutiles et des anciens prestataires. Mettez en place des sauvegardes WordPress régulières, stockées hors du serveur et testées, pour disposer d’un vrai point de retour.
Si Google ou les navigateurs affichent un avertissement, ouvrez le rapport « Problèmes de sécurité » de la Search Console et demandez un examen seulement quand toutes les pages sont propres. Notre guide sur un site WordPress sur liste noire Google décrit cette procédure.
Une intervention pilotée en visioconférence
Une redirection se diagnostique très bien à distance, puisqu’il faut justement se mettre à la place d’un visiteur extérieur. L’appel de cadrage en visio sert à reproduire le problème ensemble, en partage d’écran, et à rassembler les accès nécessaires.
La recherche et la suppression du code se font ensuite avec des accès temporaires, que vous révoquez à la fin. Vous recevez un compte rendu des emplacements nettoyés et de la faille probable, ainsi qu’une courte formation enregistrée pour refaire les tests vous-même.
Un point mensuel peut ensuite suivre mises à jour et sauvegardes. Nous accompagnons ainsi des entreprises de Vevey, d’Yverdon-les-Bains, de La Chaux-de-Fonds, de Monthey ou du canton du Jura. L’ensemble de l’offre figure sur notre page site WordPress piraté.
Redirection malveillante WordPress : vos questions
Pourquoi mon site redirige-t-il seulement sur mobile ?
Beaucoup de scripts malveillants testent l’agent utilisateur et ne redirigent que les smartphones, plus nombreux et moins souvent vérifiés par les administrateurs. Testez sur données mobiles, hors du Wi-Fi de l’entreprise, en passant par les résultats Google. Ce comportement est typique d’une redirection malveillante WordPress et se cache souvent dans le .htaccess ou un script injecté.
Mon site WordPress redirige vers un autre site uniquement depuis Google : est-ce grave ?
Oui : quand un site WordPress redirige vers un autre site seulement pour les visiteurs venant de Google, c’est presque toujours un code piraté qui vérifie le référent. Vos clients sont exposés à des arnaques, et Google peut afficher un avertissement ou une action manuelle. Il faut traiter le problème comme un piratage, pas comme un simple réglage.
Une extension de redirection peut-elle être en cause ?
Oui, de deux façons : une extension légitime de gestion des redirections peut avoir été modifiée par un compte administrateur piraté : vérifiez la liste des règles qu’elle contient. Une extension vulnérable peut aussi avoir servi de porte d’entrée. Dans les deux cas, contrôlez les règles, mettez à jour ou remplacez l’extension, puis vérifiez les comptes administrateurs.
Changer de thème suffit-il à supprimer la redirection ?
Rarement, car le code peut se trouver dans le .htaccess, la base de données, une extension ou un fichier must-use, qui restent actifs quel que soit le thème. Changer de thème peut même masquer temporairement le symptôme et faire croire à une réparation. Il vaut mieux identifier la source exacte, puis réinstaller le thème d’origine depuis l’éditeur.
Mon hébergeur dit que le serveur est sain : que faire ?
Le serveur peut être sain alors que votre installation WordPress ne l’est pas : l’hébergeur contrôle souvent l’infrastructure, pas le contenu de vos fichiers et de votre base. Transmettez-lui vos tests documentés, avec heure, appareil et adresse de destination, et demandez les journaux d’accès. Ces éléments facilitent la recherche d’une redirection malveillante WordPress intermittente.
Faut-il prévenir les clients redirigés ?
Si la page de destination demandait des identifiants, un paiement ou un téléchargement, prévenez vos clients sans les alarmer, en leur conseillant de ne rien saisir et de changer leurs mots de passe éventuels. Si des données personnelles traitées par votre site ont pu être exposées, la nLPD peut imposer une annonce au PFPDT ; faites-vous conseiller sur ce point.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Vos visiteurs atterrissent sur un autre site ? Réservez un appel visio de 20 minutes : nous reproduisons la redirection avec vous en partage d’écran et définissons la marche à suivre pour la supprimer.