 0498 70 98 60
Site WordPress piraté Delémont : diagnostic et remise en état pour les PME jurassiennes
Site WordPress piraté Delémont : derrière cette recherche, il y a souvent un dirigeant de PME qui découvre un compte administrateur inconnu, des pages en langue étrangère dans Google ou des e-mails renvoyés par son serveur. Avant de cliquer partout, prenez le temps d’établir un diagnostic : la suite en dépend.
L’agence Référenceur aide les entreprises industrielles, commerces, administrations partenaires et associations de la capitale jurassienne à remettre leur site en état et à le protéger durablement, sans déplacement, par une série de sessions en visioconférence. Notre page site WordPress piraté : notre intervention présente la démarche complète.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Site WordPress piraté Delémont : reconnaître l’attaque avant vos clients
Un piratage ne se voit pas toujours depuis la page d’accueil. Les signaux les plus fréquents, détaillés dans notre guide des signes d’un site WordPress piraté, sont les suivants :
- des résultats Google avec des titres de produits ou des caractères japonais que vous n’avez jamais publiés ;
- un avertissement du navigateur ou un message dans le rapport « Problèmes de sécurité » de la Search Console ;
- des redirections vers d’autres sites, parfois uniquement sur mobile ;
- un administrateur, une extension ou une tâche planifiée que personne ne reconnaît ;
- des plaintes de votre hébergeur pour envoi massif d’e-mails ou consommation anormale.
Un seul de ces signes justifie une vérification. Plusieurs à la fois indiquent presque toujours une compromission active.
Les premiers gestes : contenir sans effacer les traces
Supprimer immédiatement ce qui semble suspect est une erreur : les fichiers modifiés et les journaux du serveur sont les seules preuves qui permettront de retrouver la faille.
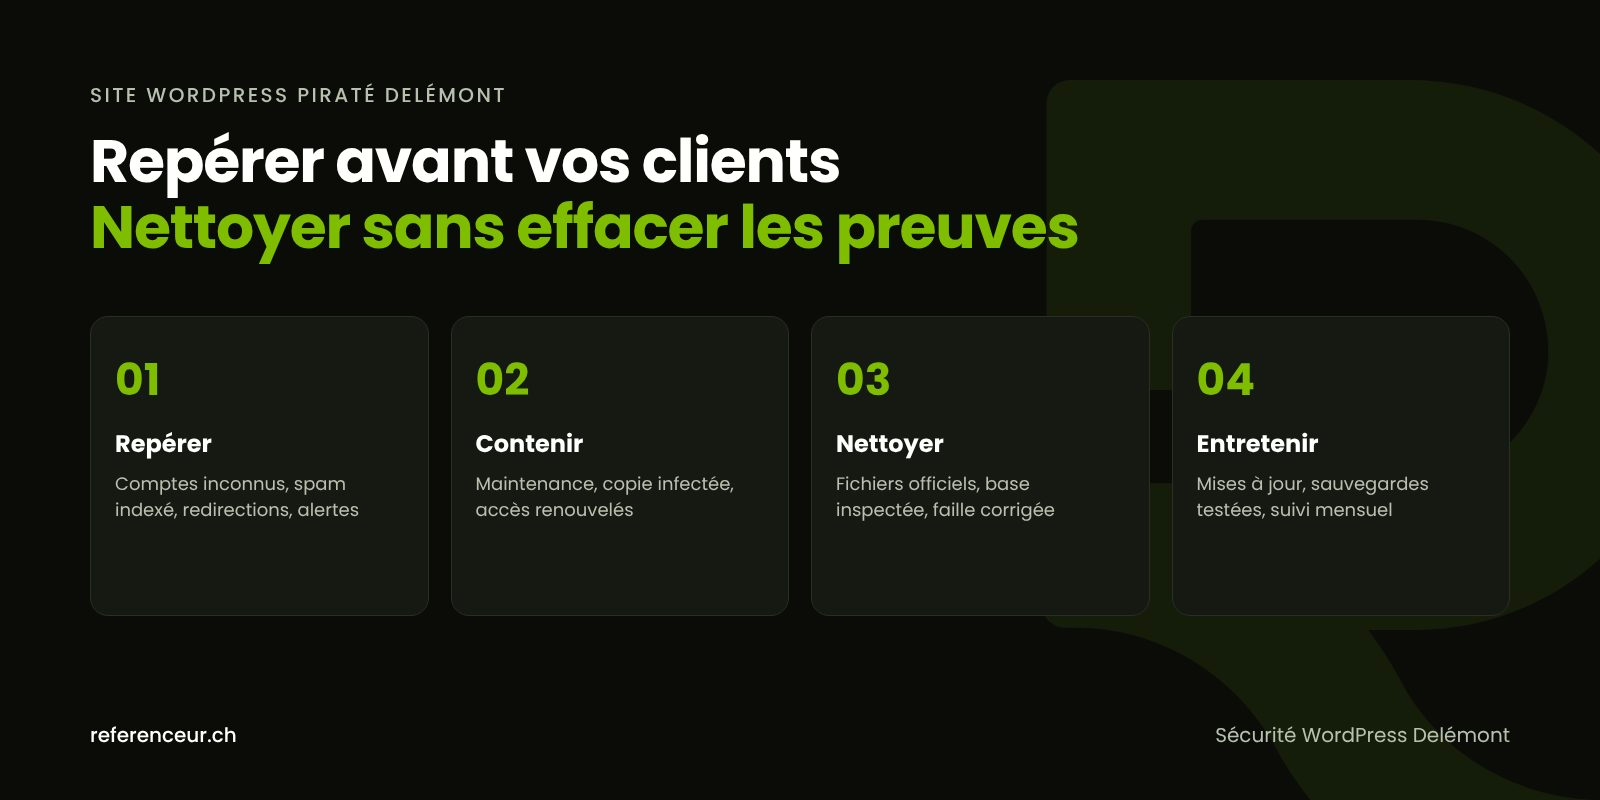
- Passez le site en maintenance ou demandez sa suspension à l’hébergeur.
- Faites une copie complète de l’état infecté (fichiers, base, journaux), étiquetée comme telle.
- Depuis un poste sain, changez tous les accès : WordPress, SFTP, base de données, hébergement et messagerie.
- Listez les administrateurs et les tâches planifiées pour repérer ce qui a été ajouté.
- Remplacez le cœur, le thème et les extensions par des copies officielles, puis contrôlez la base de données.
- Mettez tout à jour, sécurisez les comptes et planifiez les sauvegardes avant de rouvrir le site.
Pour l’étape 4, WP-CLI offre deux commandes officielles. La première affiche les comptes ayant le rôle administrateur, la seconde les tâches cron enregistrées, où un attaquant cache souvent un mécanisme de réinfection :
wp user list --role=administrator
wp cron event list
Un compte créé récemment, au nom générique, ou une tâche au nom incompréhensible méritent une enquête. Notre guide sur le compte admin WordPress piraté explique comment les traiter sans casser le site.
Sécurité WordPress Delémont : priorités selon le profil de l’entreprise
Selon le rapport 2025 de la Promotion économique jurassienne, relayé par La Télé, la microtechnique et l’horlogerie restent des piliers de l’économie cantonale, avec une diversification vers les technologies médicales. À Delémont, ce tissu côtoie commerces de la vieille ville, prestataires de services et une vie culturelle animée, chacun avec ses priorités de sécurité WordPress Delémont.
| Profil delémontain | Ce que cherche l’attaquant | Premier réflexe |
|---|---|---|
| Sous-traitant en microtechnique ou medtech avec site vitrine B2B | Héberger des pages d’hameçonnage crédibles, exploiter la réputation du domaine | Revue des comptes, double authentification, suppression des extensions inutiles |
| Commerce de la vieille ville avec boutique WooCommerce | Intercepter les données saisies au paiement | Mises à jour de WooCommerce, contrôle des scripts ajoutés au thème |
| Fiduciaire, cabinet ou bureau d’ingénieurs avec formulaires | Récupérer les messages et pièces jointes envoyés par les clients | Purge des entrées stockées, évaluation des obligations nLPD |
| Festival, association culturelle ou club sportif | Profiter d’un site rarement mis à jour pour injecter du spam SEO | Un compte par bénévole, mises à jour planifiées avant chaque événement |
| Entreprise au site français-allemand pour la clientèle bâloise | Cacher du contenu malveillant dans une seule version linguistique | Contrôle de chaque langue et de chaque sitemap dans la Search Console |
Le festival Delémont’BD, mis en avant par Jura Trois-Lacs, rappelle que les sites événementiels connaissent des pics de fréquentation. Un site piraté à ce moment-là touche directement le public et les partenaires.
Depuis le 1er janvier 2026, Moutier est la 51e commune du canton du Jura : si ce changement vous amène à adapter votre site, profitez-en pour faire le ménage dans les comptes et les extensions.
Nettoyer à fond, puis refermer la porte d’entrée
Le nettoyage consiste à remplacer tout ce qui peut l’être par des fichiers officiels et à inspecter le reste : dossier des médias, fichier wp-config.php, tables d’options et contenus de la base. Effacer quelques fichiers suspects ne suffit jamais.
La cause la plus courante reste une extension vulnérable restée sans mise à jour. Notre guide des extensions WordPress vulnérables explique comment les inventorier et remplacer celles qui ne sont plus maintenues. N’installez jamais de version « nulled » d’une extension payante : c’est un vecteur classique de porte dérobée.
Côté durcissement, la documentation Hardening WordPress recommande notamment de désactiver l’éditeur de fichiers du tableau de bord et de restreindre les droits d’écriture. Sur un hébergement vétuste, préférez une migration à un rafistolage.
Mises à jour et sauvegardes : la routine qui évite la rechute
Un site nettoyé mais laissé tel quel sera de nouveau ciblé. Les robots testent en permanence les failles publiées : les mises à jour de WordPress, du thème, des extensions et de PHP doivent devenir régulières. Notre guide de la mise à jour WordPress propose une méthode avec test préalable.
Les sauvegardes doivent être externalisées, conservées sur plusieurs générations et testées. Une copie stockée sur le même serveur que le site peut être chiffrée ou altérée en même temps que lui ; une copie trop récente peut contenir l’infection.
Ajoutez une maintenance mensuelle : lecture de la Search Console, revue des comptes, contrôle des extensions et des performances. Un audit d’optimisation de votre site internet à Delémont complète utilement cette routine après un incident. Le guide de la sécurité WordPress rassemble l’ensemble des réglages.
Un accompagnement en visioconférence pour toute la région delémontaine
Référenceur n’a pas de bureau à Delémont : l’intervention se déroule à distance, ce qui permet de démarrer sans attendre un créneau sur place. Partage d’écran sur l’hébergement et le tableau de bord, décisions prises avec vous, accès rendus à la fin.
Concrètement : un atelier de diagnostic, une intervention technique coordonnée avec votre hébergeur, une formation enregistrée pour votre équipe, puis un point mensuel de suivi. Pour la vue d’ensemble cantonale, consultez notre page site WordPress piraté dans le canton du Jura.
Site WordPress piraté Delémont : questions fréquentes
Faut-il prévenir nos clients industriels d’un piratage ?
Si votre site a servi à héberger de fausses pages de connexion ou à envoyer des e-mails frauduleux, prévenir vos interlocuteurs limite le risque qu’ils se fassent piéger. Pour un site WordPress piraté Delémont lié à des échanges B2B, un message factuel suffit : nature de l’incident, mesures prises, consignes de prudence sur les liens reçus récemment.
Le nettoyage par l’hébergeur suffit-il ?
Il constitue une bonne première étape, mais il traite rarement la cause. Après son intervention, vérifiez les comptes administrateurs, les tâches planifiées, les extensions et la base de données. Sans correction de la faille d’origine, la sécurité WordPress Delémont de votre site reste fragile et la réinfection est fréquente.
Que vérifier sur un site en français et en allemand ?
Contrôlez chaque version linguistique séparément : pages publiées, sitemaps, balises de langue et pages indexées dans la Search Console. Le contenu injecté se loge parfois dans la version la moins consultée, où il passe inaperçu pendant longtemps. Les extensions de traduction doivent aussi être mises à jour comme les autres.
Notre formulaire de contact a-t-il pu exposer des données ?
C’est possible si les messages étaient stockés dans la base de données. Si une violation entraîne vraisemblablement un risque élevé pour les personnes concernées, la nLPD prévoit une annonce au PFPDT dans les meilleurs délais. Pour l’évaluation juridique de votre cas, référez-vous au PFPDT ou à un juriste spécialisé.
Une association ou un festival peut-il sécuriser son site avec peu de moyens ?
Oui, l’essentiel est organisationnel : un compte nominatif par bénévole, la double authentification, des extensions réduites au minimum et des mises à jour planifiées avant chaque temps fort. La sécurité WordPress Delémont d’un site associatif tient davantage à la discipline qu’au budget.
Quand faut-il envisager une refonte plutôt qu’un nettoyage ?
Quand le thème n’est plus maintenu, que des extensions clés sont abandonnées et que la version de PHP est dépassée, chaque nettoyage prépare la prochaine attaque. Une reconstruction sur une base WordPress récente ou en développement sur mesure devient alors plus raisonnable. Le diagnostic en visio permet d’en discuter sur des éléments concrets.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Un doute sur l’état de votre site ? Réservez un appel visio de 20 minutes : nous examinons ensemble les symptômes, la Search Console et votre hébergement. Pour un site WordPress piraté Delémont, cette première analyse fixe les priorités avant toute manipulation.