 0498 70 98 60
Site WordPress piraté Neuchâtel : comptes, données et plan d’action
Un administrateur que personne ne connaît, des e-mails de clients qui reçoivent du spam, un formulaire qui ne fonctionne plus : un site WordPress piraté Neuchâtel se manifeste rarement par un écran rouge. Cette page vous aide à confirmer l’intrusion, à la traiter dans le bon ordre et à éviter qu’elle ne se reproduise.
Pour les cabinets, jeunes entreprises technologiques, commerces et associations de la ville, L’agence Référenceur conduit le diagnostic, le nettoyage et la sécurisation de sites WordPress à distance, en visioconférence, en vous expliquant chaque décision.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Chef-lieu du canton, Neuchâtel forme depuis le 1er janvier 2021 une nouvelle commune issue de la fusion avec Corcelles-Cormondrèche, Peseux et Valangin, selon la Ville de Neuchâtel. Selon l’EPFL, la ville accueille aussi le site Microcity, le CSEM, l’Université de Neuchâtel et la Haute École Arc : un tissu où les sites riches en données sont nombreux.
Confirmer le piratage avant de toucher à quoi que ce soit
Certains symptômes ne trompent pas et doivent déclencher la procédure d’urgence.
- Comptes inconnus : un administrateur créé récemment, souvent avec un nom banal.
- Alerte Google : message dans la Search Console, avertissement dans les résultats ou dans le navigateur.
- Redirections : les visiteurs venant de Google ou d’un mobile atterrissent ailleurs, pas vous.
- Messagerie : votre domaine envoie du spam ou se retrouve sur une liste de blocage.
- Fichiers récents que personne n’a ajoutés, notamment dans le dossier des médias.
Notre guide des signes d’un site WordPress piraté explique comment vérifier chaque symptôme sans aggraver la situation.
Site WordPress piraté Neuchâtel : le plan d’action en six temps
1. Contenir. Passez le site en maintenance ou demandez sa suspension à l’hébergeur. Depuis un poste sain, changez les mots de passe WordPress, hébergement, SFTP, base de données et messagerie, puis faites une copie complète du site infecté et des journaux du serveur.
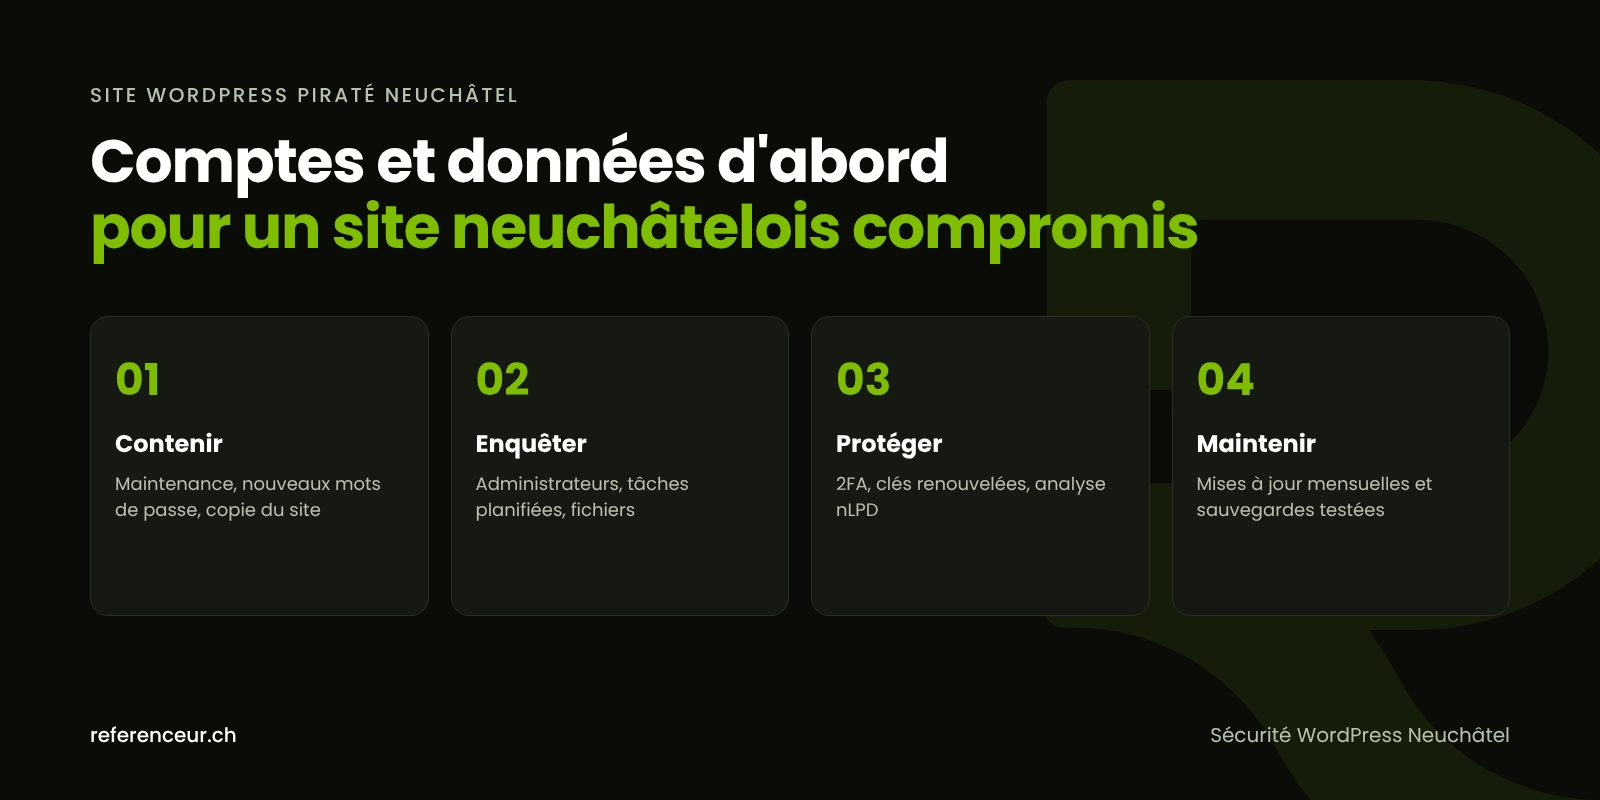
2. Nettoyer. Remplacez le cœur, le thème et les extensions par des versions officielles, puis inspectez la base de données. N’utilisez jamais une extension « nulled » pour gagner du temps : c’est une source d’infection classique.
3. Sécuriser. Supprimez les comptes superflus, imposez l’authentification à deux facteurs aux administrateurs et renouvelez les clés de sécurité.
4. Mettre à jour. WordPress, extensions, thème et version de PHP encore prise en charge, après avoir désinstallé ce qui ne sert plus.
5. Sauvegarder. Ne restaurez pas une copie sans l’avoir analysée : elle peut dater d’après l’intrusion. Planifiez ensuite des sauvegardes automatiques hors du serveur.
6. Maintenir. Un contrôle mensuel des mises à jour, des comptes et de la Search Console évite la plupart des mauvaises surprises. La page centrale de notre guide de sécurité WordPress relie chaque thème à un article détaillé.
Des profils neuchâtelois aux risques bien distincts
Le bon réflexe dépend de ce que fait votre site : vendre, réserver ou recueillir des données personnelles.
| Profil local | Risque typique | Mesure prioritaire |
|---|---|---|
| Jeune entreprise ou spin-off de recherche | Comptes de stagiaires ou d’anciens partenaires restés actifs | Revue des rôles et 2FA pour tous les administrateurs |
| Cabinet d’avocats, médical ou fiduciaire | Messages de formulaires stockés puis consultés par l’attaquant | Limiter le stockage des envois, évaluer l’annonce nLPD |
| Commerce du centre-ville avec boutique WooCommerce | Script injecté au moment de la commande | Mises à jour des extensions de paiement, contrôle des fichiers |
| Hôtel, restaurant ou activité au bord du lac | Redirections pendant la saison d’été | Vérification des fichiers modifiés avant la saison, pare-feu applicatif |
| Association culturelle ou sportive | Site confié à un bénévole parti, sans mises à jour | Désigner un responsable et des comptes nominatifs |
Les sites en français et en anglais, fréquents dans la recherche et la technologie, doublent la surface à contrôler : chaque version linguistique peut contenir ses propres pages injectées.
Comptes administrateurs et données : le cœur de l’enquête
Un attaquant qui obtient un accès crée souvent un administrateur caché et des tâches planifiées pour revenir. Avec un accès SSH, WP-CLI permet de vérifier ces deux points, puis de renouveler les clés de sécurité, ce qui déconnecte toutes les sessions ouvertes :
wp user list --role=administrator
wp cron event list
wp config shuffle-salts
La commande wp config shuffle-salts est documentée sur developer.wordpress.org. Notre guide consacré au compte admin WordPress piraté explique comment reprendre la main si vous êtes vous-même bloqué.
Si le site conserve des formulaires, candidatures ou comptes clients, posez-vous la question des données. L’article 24 de la nLPD prévoit l’annonce au PFPDT, dans les meilleurs délais, d’une violation entraînant vraisemblablement un risque élevé pour les personnes concernées. Nous n’apportons pas de conseil juridique : notre article sur la fuite de données d’un site WordPress et la nLPD résume les obligations et renvoie au PFPDT.
Une fois le site propre, le rapport « Problèmes de sécurité » de la Search Console permet de cliquer sur « Demander un examen » en décrivant les corrections. Un signalement volontaire à l’Office fédéral de la cybersécurité (OFCS) est aussi possible.
Sécurité WordPress Neuchâtel : durcir, mettre à jour, sauvegarder
La sécurité WordPress Neuchâtel repose sur des gestes simples mais tenus dans la durée. Le durcissement commence par la désactivation de l’éditeur de fichiers du tableau de bord, des mots de passe uniques et la limitation des comptes administrateurs : notre guide de durcissement de la sécurité WordPress les passe en revue.
Les mises à jour doivent suivre un rythme fixe, avec un test sur une copie pour les sites qui vendent ou réservent en ligne. Les anciennes versions de WordPress ne reçoivent plus de correctifs de sécurité, et il en va de même pour les versions de PHP arrivées en fin de support.
Quant aux sauvegardes, gardez plusieurs générations, dont une hors de l’hébergement, et testez régulièrement une restauration.
Un site assaini est aussi l’occasion d’améliorer sa vitesse et sa structure : voyez notre offre d’optimisation de site internet à Neuchâtel.
Un suivi à distance qui vous laisse les clés
Référenceur n’a pas de bureau à Neuchâtel : l’accompagnement se déroule 100 % en visioconférence, et vous suivez l’intervention depuis votre poste.
Un premier atelier de cadrage en partage d’écran fait le tour des symptômes, des accès et des sauvegardes. Nous travaillons ensuite avec des accès temporaires que vous révoquez à la fin, puis vous remettons un compte rendu écrit et une courte formation enregistrée pour vos administrateurs.
Un point mensuel peut ensuite suivre les mises à jour et les alertes. Tous les détails figurent sur la page réparer un site WordPress piraté ; pour les Montagnes neuchâteloises, consultez notre page site WordPress piraté à La Chaux-de-Fonds.
Site WordPress piraté Neuchâtel : questions fréquentes
Notre commune a fusionné en 2021 : nos anciens sites posent-ils un risque ?
Un site oublié reste une porte d’entrée. Après un changement d’adresse, de nom ou de comité, d’anciens sites d’associations ou d’entreprises de Peseux, Corcelles-Cormondrèche ou Valangin restent parfois en ligne sans mises à jour. Faites l’inventaire de vos domaines et sous-domaines, puis supprimez ou redirigez ce qui n’est plus utilisé.
Un ancien stagiaire de notre start-up est toujours administrateur : que faire ?
Retirez-lui le rôle d’administrateur ou supprimez le compte en attribuant ses contenus à un autre utilisateur. Changez les mots de passe partagés et renouvelez les clés de sécurité. Cette revue des rôles, à chaque départ, fait partie d’une bonne sécurité WordPress Neuchâtel, au même titre que la double authentification.
Notre cabinet neuchâtelois doit-il prévenir ses clients après le piratage ?
La nLPD prévoit l’information des personnes concernées lorsque c’est nécessaire à leur protection ou lorsque le PFPDT l’exige. Commencez par établir quelles données étaient stockées sur le site et si elles ont pu être consultées. Pour un site WordPress piraté Neuchâtel qui traite des données sensibles, demandez aussi l’avis d’un juriste.
Notre hébergeur propose de restaurer la dernière sauvegarde : est-ce suffisant ?
Rarement. La sauvegarde la plus récente contient souvent déjà le code malveillant, et la faille d’origine reste ouverte. Faites d’abord analyser la copie, restaurez la plus récente copie saine, puis mettez tout à jour et changez les accès.
Notre site bilingue français-anglais envoie des e-mails de spam : est-ce lié ?
C’est possible. Un script caché ou un formulaire détourné peut utiliser votre serveur pour envoyer des messages en masse. Contrôlez les fichiers récents, les extensions de formulaire et les journaux d’envoi de l’hébergeur, puis vérifiez que votre domaine n’est pas sur une liste de blocage.
Faut-il refaire le site d’une association neuchâteloise piratée plusieurs fois ?
Pas systématiquement. Si le thème est abandonné ou si personne ne peut assurer les mises à jour, une refonte légère sur WordPress peut être plus raisonnable qu’un énième nettoyage. Après le diagnostic en visio, nous vous présentons les deux options, pour que le comité décide.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Site WordPress piraté Neuchâtel : commençons par un diagnostic. Réservez un appel visio de 20 minutes pour examiner les symptômes à écran partagé et repartir avec un plan d’action concret.