 0498 70 98 60
Site WordPress piraté Sierre : détecter, nettoyer et passer la saison sereinement
Un site WordPress piraté Sierre ne se manifeste pas toujours par un écran noir. Bien souvent, ce sont des résultats Google en caractères japonais, une redirection qui ne touche que les visiteurs venus d’un smartphone ou un formulaire de réservation qui ne répond plus en pleine saison. Plus le symptôme est repéré tôt, plus le nettoyage reste simple.
Pour les hôtels, caves, commerces et associations de la région, L’agence Référenceur propose un accompagnement mené en visioconférence : identifier l’infection, remettre le site en état, puis installer des mises à jour et des sauvegardes qui tiennent dans la durée.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Site WordPress piraté Sierre : les signes qui doivent alerter
Les attaques actuelles cherchent à rester discrètes le plus longtemps possible. Elles exploitent votre site pour du spam SEO, des redirections ou l’envoi d’e-mails, sans forcément casser l’affichage. Voici les symptômes à surveiller.
- Des pages inconnues apparaissent dans Google en tapant
site:suivi de votre domaine, souvent en japonais ou en anglais. - Certains visiteurs, et pas vous, sont renvoyés vers des sites de jeux, de pharmacie ou de faux concours.
- La Search Console signale un problème de sécurité ou une hausse soudaine de pages indexées.
- Un administrateur que personne ne connaît figure dans la liste des utilisateurs WordPress.
- Votre hébergeur vous écrit au sujet d’envois massifs de messages ou de fichiers suspects.
Notre guide des signes d’un site WordPress piraté détaille chaque cas. Le spam SEO japonais sur WordPress et la redirection malveillante WordPress font chacun l’objet d’une page dédiée.
Entre Raspille et Crans-Montana : des sites exposés au rythme des saisons
Sierre se situe près de la Raspille, que Valais/Wallis Promotion décrit comme la frontière entre le Valais romand francophone et le Haut-Valais germanophone. La ville est aussi la porte d’accès au Haut-Plateau : selon Crans-Montana Tourisme, un funiculaire de plus de quatre kilomètres relie Sierre à Crans-Montana. Les sites locaux sont donc souvent bilingues et très sollicités en saison.
Le tissu local mêle aussi formation et vignoble. Le canton du Valais indique que la Haute école de gestion de la HES-SO Valais-Wallis, avec sa filière Tourisme, et l’EDHEA, école de design et haute école d’art, se trouvent à Sierre, tandis que le Musée du Vin occupe l’enceinte du Château de Villa.
| Profil local | Risque typique | Mesure prioritaire |
|---|---|---|
| Hôtel ou location saisonnière avec module de réservation | Formulaire détourné ou indisponible pendant les pics de fréquentation | Mises à jour testées avant la saison, sauvegarde vérifiée juste avant |
| Site bilingue français-allemand | Spam indexé dans une seule langue, découvert tardivement | Contrôler chaque version linguistique dans la Search Console |
| Cave ou domaine avec boutique en ligne | Script injecté sur le panier ou faux comptes clients | Vérification des fichiers, surveillance des comptes, paiement externalisé |
| Portfolio d’artiste, de designer ou d’étudiant | Thème ou extension « nulled » contenant une porte dérobée | Réinstaller uniquement depuis les sources officielles |
| Association culturelle ou sportive | Mots de passe partagés entre bénévoles qui changent chaque année | Comptes nominatifs, rôles limités, retrait des anciens accès |
Remettre le site en état, dans le bon ordre
Urgence d’abord. Conservez une copie du site infecté et les journaux du serveur, puis changez tous les mots de passe : WordPress, hébergement, base de données, FTP et messagerie. Ne supprimez rien au hasard, car ces traces révèlent souvent la faille utilisée.
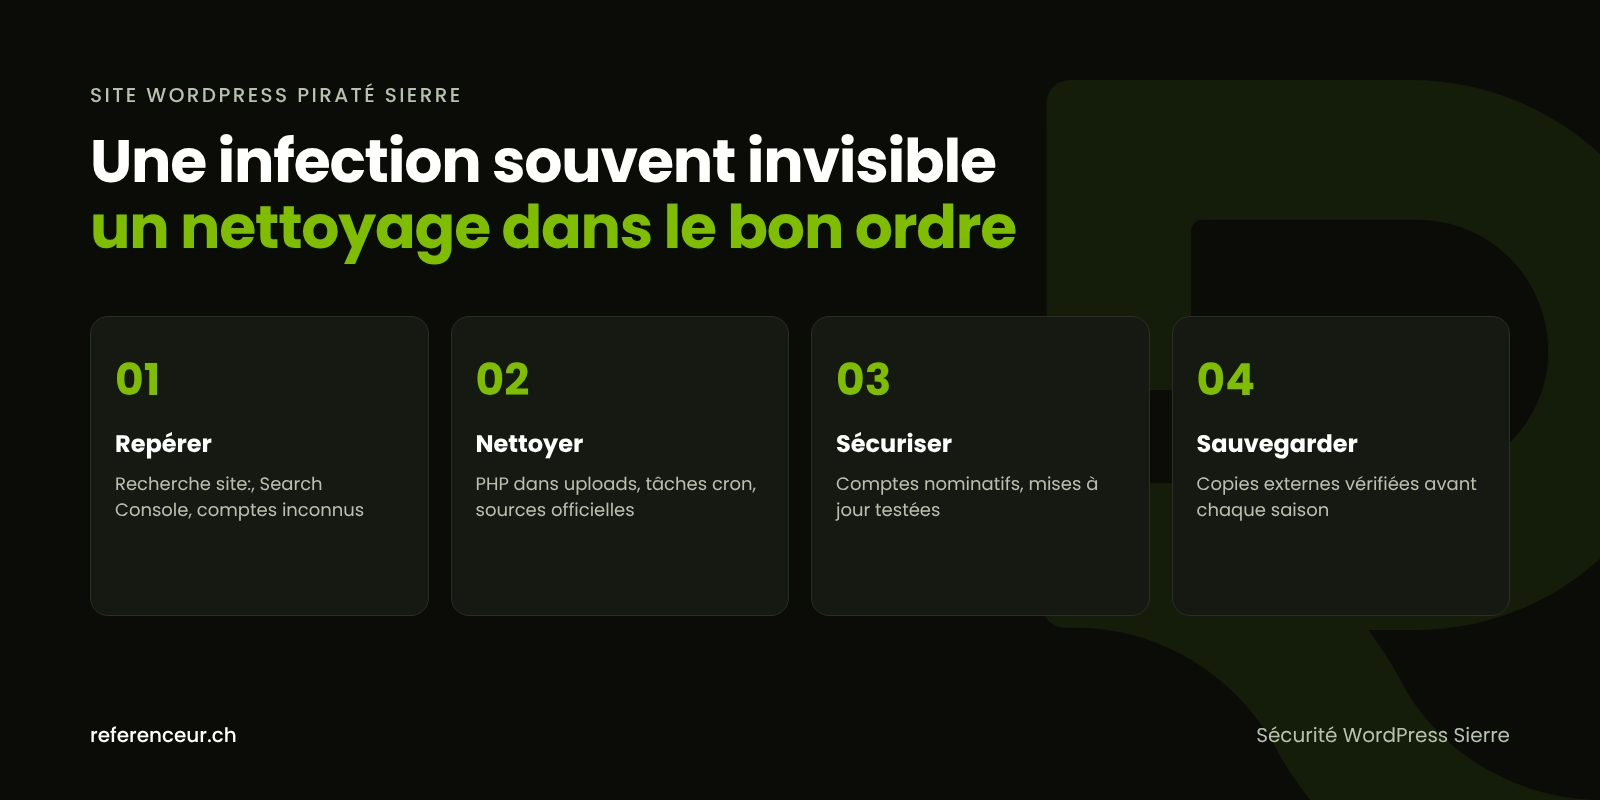
Nettoyage ensuite. Le dossier wp-content/uploads ne devrait contenir que des médias ; un fichier PHP y est presque toujours suspect. Les tâches planifiées méritent aussi un contrôle, car un attaquant peut y programmer la réinfection du site.
find wp-content/uploads -name "*.php"
wp cron event list
Le cœur de WordPress, le thème et les extensions sont ensuite réinstallés depuis des sources officielles, et la base de données est inspectée. Restaurer une ancienne sauvegarde sans vérifier sa date est risqué : si l’intrusion est antérieure, vous réinstallez le problème.
Sécurisation enfin. La page de durcissement de la documentation Hardening WordPress recommande notamment de maintenir WordPress à jour et de sauvegarder régulièrement fichiers et bases de données. Une fois le site propre, si Google l’a signalé, une demande d’examen peut être envoyée depuis la Search Console.
Sécurité WordPress Sierre : préparer la haute saison
Pour un établissement touristique, la sécurité WordPress Sierre se planifie comme l’entretien d’une installation : avant l’hiver et avant l’été. Les mises à jour du cœur, des extensions et de PHP se font de préférence sur une copie de test, puis en production hors des périodes de forte réservation.
Les sauvegardes doivent être automatiques, stockées hors du serveur et conservées sur plusieurs générations. Notre guide de la sauvegarde WordPress explique comment vérifier qu’une restauration fonctionne vraiment. Pour la vue d’ensemble, le guide complet de la sécurité WordPress relie nettoyage, sécurisation, mises à jour et maintenance.
Un site sain est aussi plus rapide et mieux référencé. L’optimisation de site internet à Sierre prolonge ce travail une fois l’incident clos.
Un suivi à distance, du diagnostic à la maintenance
Référenceur n’a pas de bureau à Sierre : tout se déroule en visioconférence, ce qui permet de commencer sans attendre un créneau sur place. Un atelier de diagnostic en partage d’écran passe en revue les symptômes, les accès disponibles et l’état des sauvegardes.
Chaque étape fait l’objet d’un compte rendu écrit, utile pour votre hébergeur et pour vos obligations éventuelles au titre de la nLPD. Une formation enregistrée et un point mensuel en visio assurent ensuite la maintenance continue. Notre page réparation d’un site WordPress piraté présente la démarche, et la page site WordPress piraté en Valais couvre l’ensemble du canton.
Site WordPress piraté Sierre : questions fréquentes
Pourquoi les pages piratées n’apparaissent-elles pas quand je visite mon site ?
Beaucoup de codes malveillants trient les visiteurs : ils montrent le spam aux robots de Google ou aux mobiles, mais affichent un site normal à l’administrateur connecté. C’est ce qui rend le site WordPress piraté Sierre difficile à repérer. Testez depuis un téléphone non connecté, consultez la Search Console et faites une recherche site: sur votre domaine.
Notre site existe en français et en allemand : faut-il nettoyer chaque version ?
Oui. Les extensions de traduction créent des contenus et parfois des tables distincts dans la base de données. Une injection peut ne toucher qu’une langue. La sécurité WordPress Sierre d’un site bilingue implique de contrôler les deux versions dans la Search Console et de tester les formulaires de chaque langue, surtout ceux des réservations.
Peut-on garder le site en ligne pendant la saison malgré l’infection ?
Si les visiteurs sont redirigés vers des pages dangereuses, non : il faut protéger vos clients, quitte à afficher une page de maintenance. Si l’infection se limite à du spam caché, un nettoyage rapide sans coupure est parfois possible. Dans les deux cas, prévoyez un moyen de réservation de secours, par téléphone ou e-mail.
J’ai installé un thème premium trouvé sur un site de téléchargement : est-ce grave ?
C’est l’une des causes d’infection les plus courantes. Les versions « nulled » de thèmes et d’extensions payants sont fréquemment modifiées pour inclure une porte dérobée. Supprimez-les, réinstallez une version obtenue auprès de l’éditeur ou choisissez une alternative du répertoire officiel, puis changez tous les mots de passe.
Les données des clients ont-elles pu être consultées ?
C’est possible si le site stocke des réservations, des comptes ou des messages. L’analyse des journaux et de la base de données permet d’évaluer l’exposition. En cas de risque élevé pour les personnes concernées, la nLPD prévoit une annonce au PFPDT dans les meilleurs délais . Cette réponse ne constitue pas un avis juridique : en cas de doute, renseignez-vous auprès du PFPDT.
Que faire si le site est trop ancien pour être sauvé ?
Pour un site WordPress piraté Sierre resté des années sans mises à jour, avec un thème abandonné, reconstruire est parfois moins lourd que réparer. Une création de site internet à Sierre sur une base WordPress récente permet alors de repartir proprement, en récupérant les contenus après vérification.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Votre site sierrois montre un comportement suspect ? Planifiez un appel visio de diagnostic : nous examinons ensemble les symptômes, les accès et vos sauvegardes, puis nous fixons les priorités de nettoyage et de sécurité WordPress Sierre pour votre site.