 0498 70 98 60
Site WordPress piraté Valais : réagir en saison, sécuriser en entre-saison
Pour un hôtel de station, une cave ou une école de ski, découvrir un site WordPress piraté Valais en pleine saison est le pire moment possible : les réservations arrivent, les clients comparent, et un avertissement de Google ou une redirection suspecte suffit à les faire partir ailleurs.
Avec un suivi mené entièrement en visio, L’agence Référenceur aide les entreprises valaisannes, du Chablais au Haut-Valais, à contenir l’incident, nettoyer leur site WordPress, puis à profiter de l’entre-saison pour le sécuriser durablement.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Ce qui suit vous donne un ordre d’action réaliste, adapté au rythme saisonnier du canton. Les explications détaillées figurent dans notre guide de la sécurité WordPress.
Site WordPress piraté Valais en pleine saison : l’ordre des priorités
Quand l’activité ne peut pas s’arrêter, il faut séparer ce qui ne peut pas attendre de ce qui peut être planifié. La première priorité reste toujours la même : empêcher que vos visiteurs soient exposés à une redirection, à un faux formulaire ou à un téléchargement piégé.
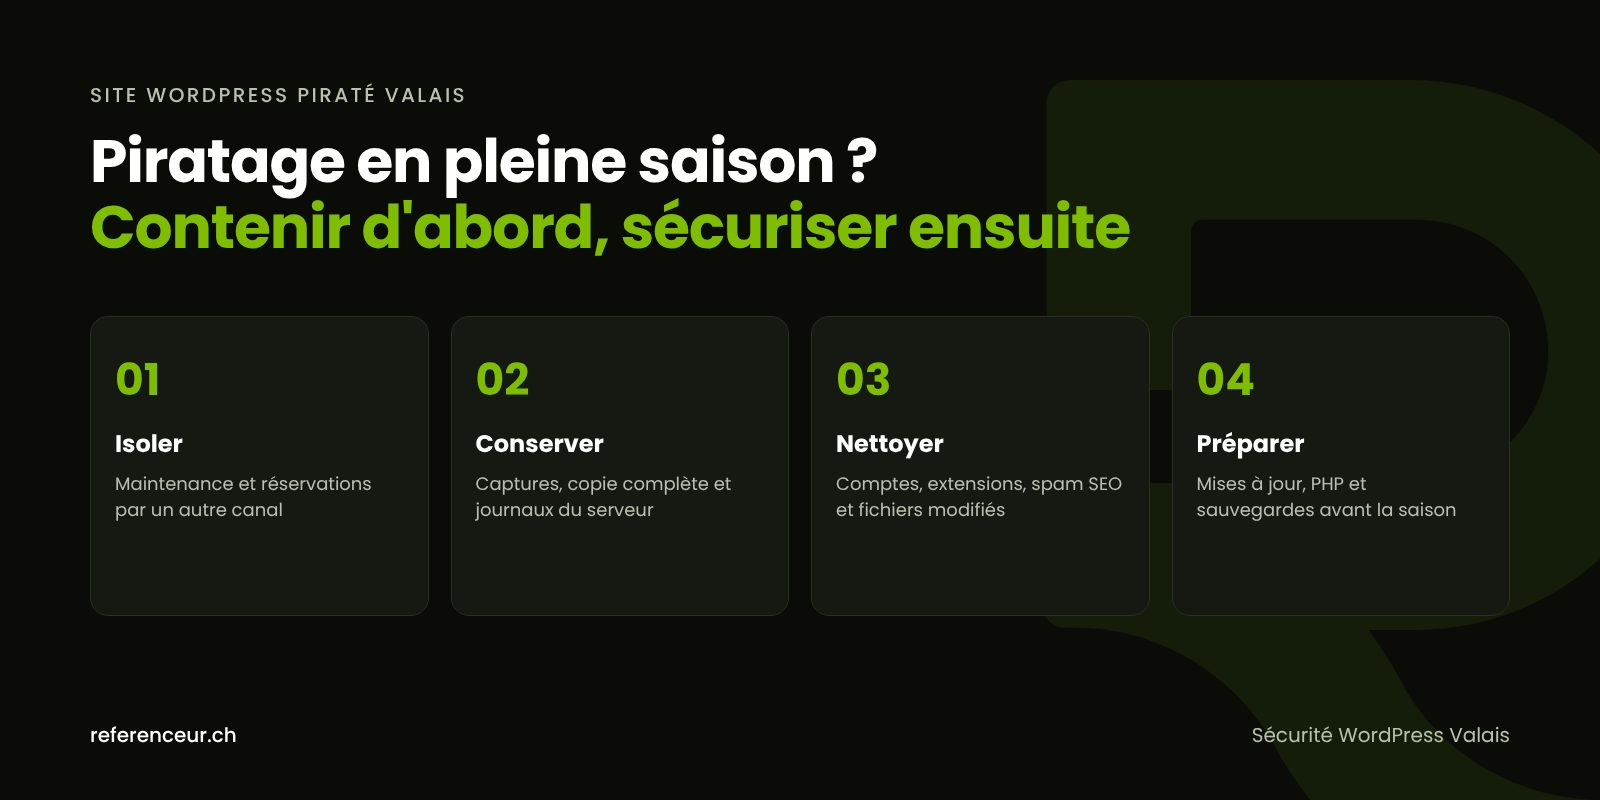
- Isoler : page de maintenance, ou suspension temporaire demandée à l’hébergeur, en orientant les clients vers le téléphone ou l’e-mail pour réserver.
- Conserver : captures d’écran, copie complète des fichiers et de la base, journaux d’accès fournis par l’hébergeur. Rien ne doit être effacé à ce stade.
- Couper les accès : nouveaux mots de passe, depuis un appareil sain, pour l’hébergement, le SFTP, la base de données, les administrateurs WordPress et la messagerie.
- Vérifier les réservations : quelles données clients transitent ou sont stockées sur le site, et ont-elles pu être consultées ?
- Planifier le nettoyage complet, puis la sécurisation, aux heures ou aux jours les plus calmes.
Ne restaurez pas la sauvegarde de la veille sans vérifier qu’elle est saine, et ne réinstallez jamais une extension « nulled » trouvée sur un site de téléchargement : c’est l’une des portes d’entrée les plus classiques.
Comptes, extensions et spam : les portes d’entrée à contrôler
Trois points méritent un contrôle systématique. Le premier est le compte administrateur : un accès créé pour un ancien prestataire ou un saisonnier, jamais supprimé, ou un compte ajouté discrètement par l’attaquant. Notre guide sur le compte admin WordPress piraté montre comment reprendre la main.
Le deuxième, ce sont les extensions vulnérables ou abandonnées : moteur de réservation, galerie, formulaire, traduction. Notre article sur les extensions WordPress vulnérables explique comment les inventorier et les remplacer.
Le troisième est le spam SEO, comme les pages en japonais qui apparaissent dans Google sans être visibles dans votre menu. Le guide sur le spam SEO japonais détaille sa suppression. Avec un accès SSH, WP-CLI aide à repérer les fichiers modifiés et les comptes suspects :
wp core verify-checksums
wp plugin verify-checksums --all
wp user list --role=administrator
La documentation de la commande wp core verify-checksums précise qu’elle télécharge les sommes de contrôle de WordPress.org pour la version installée et signale chaque fichier qui ne correspond pas.
Hôtels, caves, stations : des risques très valaisans
Selon le Service de l’agriculture du canton, le Valais est le principal canton vitivinicole de Suisse. À côté des caves, l’économie touristique des stations, les commerces de Sion, Martigny ou Brigue et les nombreux sites bilingues français-allemand forment un paysage numérique varié.
| Profil valaisan | Risque typique | Mesure prioritaire |
|---|---|---|
| Hôtel ou chalet en location | Formulaire de réservation détourné, faux lien de paiement | Extension de réservation à jour, contrôle des pages de paiement |
| Cave ou domaine viticole | Boutique WooCommerce peu suivie hors période de vente | Mises à jour régulières même quand les ventes sont calmes |
| École de ski ou guide de montagne | Accès administrateur partagé avec l’équipe saisonnière | Comptes nominatifs retirés en fin de contrat |
| Site bilingue du Valais central ou du Haut-Valais | Une langue infectée sans que personne ne la consulte | Contrôle de chaque version linguistique dans la Search Console |
| Société locale ou office d’événement | Site mis à jour une fois par an, avant la manifestation | Maintenance planifiée toute l’année, même minimale |
Sécurité WordPress Valais : profiter de l’entre-saison
Les périodes plus calmes du printemps et de l’automne sont idéales pour la sécurité WordPress Valais : mise à jour du cœur, du thème et des extensions, tests sur une copie du site, remplacement des modules abandonnés.
C’est aussi le moment de vérifier la version de PHP de votre hébergement. Selon php.net, PHP 8.2 ne reçoit plus que des correctifs de sécurité jusqu’à fin 2026 ; une version plus ancienne n’est plus corrigée du tout. Le reste du durcissement de la sécurité WordPress suit : double authentification, rôles limités, éditeur de fichiers désactivé.
Ces mesures font partie de notre service site WordPress piraté, qui couvre le nettoyage, la sécurisation et le suivi après incident.
Sauvegardes et maintenance au rythme des saisons
Une sauvegarde utile est stockée hors du serveur, datée et conservée en plusieurs versions. Avant chaque ouverture de saison, nous recommandons une restauration test : c’est le seul moyen de savoir que la copie fonctionne vraiment le jour où vous en avez besoin.
La maintenance continue s’organise ensuite autour de votre calendrier : suivi renforcé avant les fêtes et l’été, revue des comptes en fin de saison, lecture régulière des alertes de la Search Console. Elle peut s’inscrire dans un travail d’optimisation de site internet en Valais.
De Monthey à Sierre, un suivi en visioconférence
Référenceur n’a pas de bureau en Valais, et un site WordPress n’en demande pas : tout se règle en visioconférence, même lorsque vous êtes en station ou entre deux services. Vous gardez la maîtrise des accès, que vous créez puis révoquez vous-même.
L’intervention commence par un atelier de diagnostic en partage d’écran. Suivent le nettoyage, la sécurisation, un compte rendu écrit, une courte formation enregistrée pour votre équipe et, si vous le souhaitez, un point mensuel de maintenance.
Nos pages locales détaillent les situations propres à Sion, Sierre, Martigny et Monthey.
Site WordPress piraté Valais : vos questions
Puis-je continuer à prendre des réservations pendant le nettoyage ?
Oui, à condition de ne pas les prendre sur le site compromis. Pendant le nettoyage d’un site WordPress piraté Valais, on bascule temporairement les réservations vers le téléphone, l’e-mail ou une plateforme externe déjà utilisée. Le site revient en ligne une fois le code malveillant retiré et les accès changés.
Mon site est fermé hors saison : risque-t-il quelque chose ?
Oui, car un site en ligne reste exposé même si personne ne le consulte. Les failles sont exploitées de manière automatisée, sans tenir compte de votre calendrier. Un site qui n’est pas mis à jour pendant des mois est même une cible facile. Prévoyez au minimum un contrôle des mises à jour et des comptes en entre-saison.
Mon ancien saisonnier avait un accès administrateur : que faire ?
Supprimez ou rétrogradez ce compte, après avoir réattribué ses contenus à un autre utilisateur. Vérifiez ensuite la liste complète des administrateurs, car un compte inconnu peut s’y trouver. Pour la sécurité WordPress Valais, la règle est simple : un compte nominatif par personne, retiré à la fin de la collaboration.
Les données de mes clients ont-elles pu être volées ?
C’est l’une des questions du diagnostic. Si la violation entraîne vraisemblablement un risque élevé pour les personnes concernées, la nLPD impose au responsable du traitement de l’annoncer au PFPDT dans les meilleurs délais. Nous vous aidons à établir les faits techniques ; pour l’appréciation juridique, référez-vous au PFPDT ou à un juriste.
Mon site bilingue doit-il être nettoyé deux fois ?
Non, mais il doit être contrôlé deux fois. Les versions française et allemande partagent généralement les mêmes fichiers et la même base de données : le nettoyage porte sur l’ensemble. Le contrôle final, en revanche, passe par chaque langue, car le spam ou les redirections ciblent parfois une seule version d’un site WordPress piraté Valais.
Faut-il signaler le piratage ?
Le site de l’Office fédéral de la cybersécurité (OFCS) permet de signaler un cyberincident, et une plainte peut être déposée auprès de la police cantonale. Dans les deux cas, la copie de l’état piraté et les journaux du serveur seront utiles : d’où l’importance de ne rien effacer au départ.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Votre site affiche des signes de piratage ? Réservez un appel visio de 20 minutes : nous faisons le point avec vous en partage d’écran et fixons un ordre d’action compatible avec votre saison.