 0498 70 98 60
Site WordPress piraté Sion : plan d’action pour les PME de la capitale valaisanne
« Site WordPress piraté Sion » : c’est souvent la recherche que tape un dirigeant le matin où Chrome affiche un avertissement, où des clients signalent une redirection étrange ou où l’hébergeur suspend le compte. Dans la capitale du Valais, où se concentrent administrations, cabinets, fiduciaires et PME, un site compromis entame vite la confiance de toute une clientèle. Voici un ordre d’action réaliste, entre ce que vous pouvez faire vous-même et ce qu’il faut confier à un spécialiste.
L’agence Référenceur accompagne les entreprises sédunoises entièrement à distance : diagnostic en visioconférence, nettoyage du code et de la base de données, puis mise en place d’une routine de mises à jour et de sauvegardes que votre équipe peut suivre sans jargon.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Site WordPress piraté Sion : les premières heures comptent
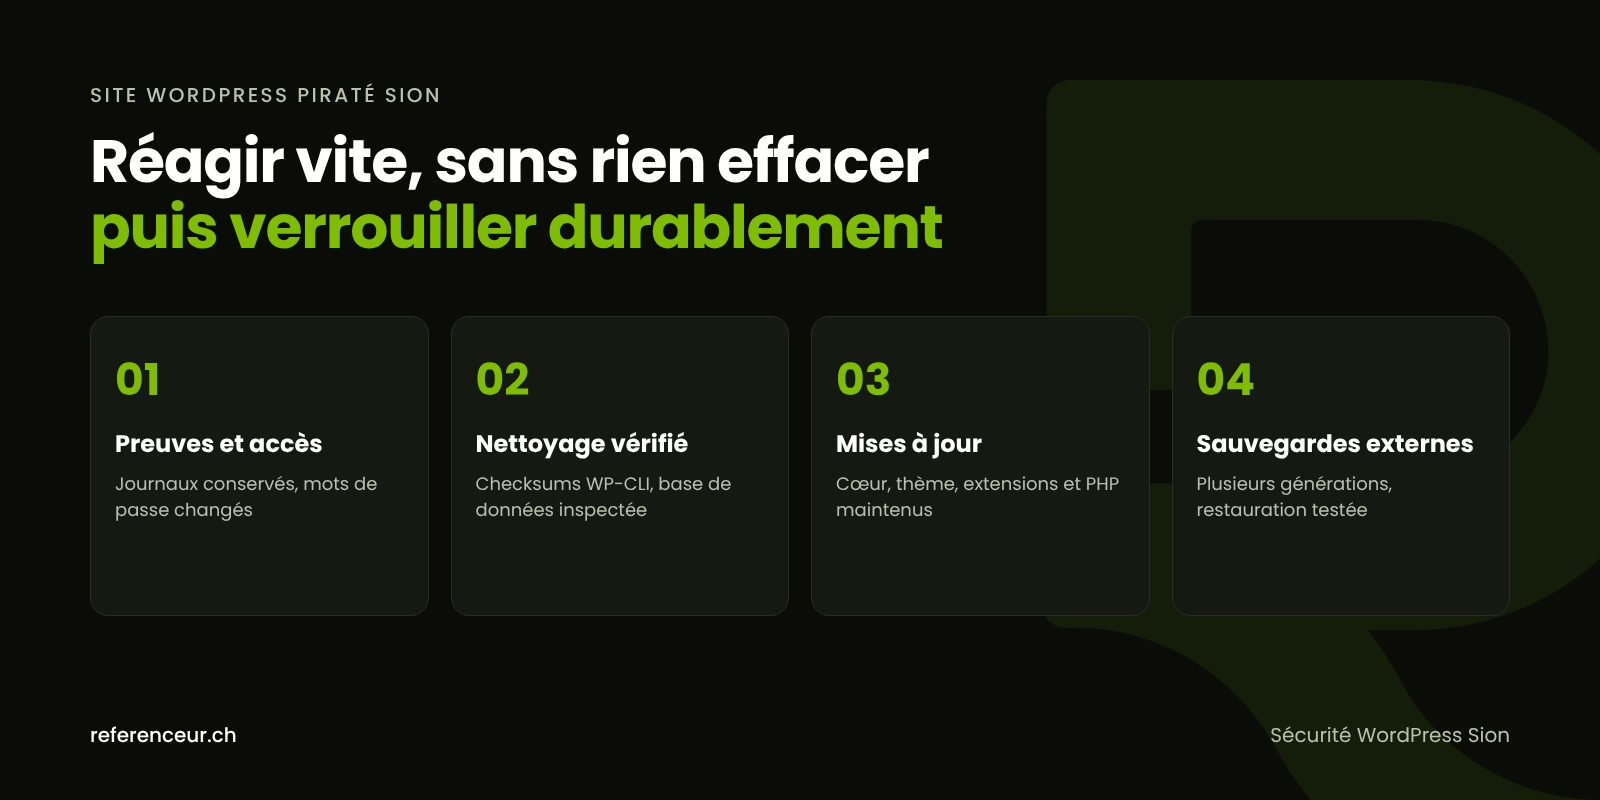
Le premier réflexe utile n’est pas de tout effacer. Un site piraté contient des traces précieuses : fichiers modifiés, comptes créés, journaux du serveur. Les effacer empêche de comprendre par où l’attaquant est entré.
- Conservez les preuves : demandez à votre hébergeur une copie des journaux d’accès et faites une sauvegarde complète du site dans son état actuel, stockée à part.
- Changez les accès depuis un appareil sain : comptes administrateurs WordPress, FTP ou SFTP, base de données, panneau d’hébergement et messagerie liée au domaine.
- Protégez les visiteurs : mettez le site en maintenance ou demandez à l’hébergeur de le restreindre si des internautes sont redirigés vers des pages dangereuses.
- Consultez la Search Console : le rapport « Problèmes de sécurité » indique si Google a détecté du contenu piraté, un logiciel malveillant ou de l’ingénierie sociale.
- Évaluez les données personnelles exposées (formulaires, comptes clients, commandes) avant toute communication externe.
Le guide que faire quand son site WordPress est piraté détaille chacune de ces étapes. Pour la vue d’ensemble, notre guide de la sécurité WordPress relie les quatre piliers : nettoyage, sécurisation, mises à jour et sauvegardes.
Ce que les attaquants cherchent dans le tissu économique sédunois
Sion est à la fois centre administratif et pôle de formation. Valais/Wallis Promotion rappelle que l’EPFL Valais Wallis est implantée sur le campus Energypolis, aux côtés de la HES-SO Valais-Wallis et de la Fondation The Ark. Autour de ces institutions gravitent start-up et bureaux d’ingénieurs.
S’y ajoutent les cabinets médicaux, études d’avocats et fiduciaires qui collectent des informations sensibles par formulaire, ainsi que les caves et commerces de la vieille ville qui vendent en ligne, portés par l’œnotourisme.
| Profil local | Risque typique | Mesure prioritaire |
|---|---|---|
| Cabinet, étude ou fiduciaire avec formulaire | Messages et pièces jointes contenant des données personnelles consultés par un tiers | Limiter la conservation des envois, vérifier l’obligation d’annonce selon la nLPD |
| Cave ou commerce avec boutique WooCommerce | Script injecté sur les pages de commande, faux comptes clients | Contrôler les fichiers du cœur et des extensions, surveiller les nouveaux comptes |
| Start-up ou bureau d’ingénieurs autour d’Energypolis | Compte administrateur partagé entre plusieurs collaborateurs | Comptes nominatifs, double authentification, retrait des accès des anciens stagiaires |
| Association, club ou manifestation culturelle | Extensions abandonnées, mots de passe transmis entre bénévoles | Inventaire des extensions, rôles limités, mises à jour planifiées |
| Site bilingue français-allemand | Pages de spam indexées dans une seule langue et repérées tardivement | Suivre chaque version linguistique dans la Search Console |
Nettoyer sans réinfecter : la méthode pas à pas
Un nettoyage sérieux compare votre installation à des références officielles. WP-CLI, l’outil en ligne de commande documenté sur developer.wordpress.org, vérifie les fichiers du cœur et des extensions publiées sur le répertoire officiel, puis liste les administrateurs pour repérer un compte inconnu.
wp core verify-checksums
wp plugin verify-checksums --all
wp user list --role=administrator
Une extension premium ou développée sur mesure n’a pas de somme de contrôle publique : il faut la réinstaller depuis la source de l’éditeur, jamais depuis une copie « nulled » trouvée sur un forum, qui contient souvent elle-même une porte dérobée. La base de données doit aussi être inspectée.
Autre piège fréquent : restaurer une sauvegarde déjà infectée. Si l’intrusion date de plusieurs semaines, la dernière copie contient aussi le code malveillant. Pour un site WordPress piraté Sion, nos guides pour nettoyer un malware WordPress et pour reprendre la main sur un compte administrateur WordPress piraté expliquent comment trier ce qui peut être conservé.
Sécurité WordPress Sion : verrouiller, mettre à jour, sauvegarder
Une fois le site propre, la sécurité WordPress Sion repose sur trois habitudes. D’abord, des mises à jour régulières du cœur, du thème et des extensions, sur une version de PHP encore maintenue ; la documentation officielle de WordPress rappelle que les anciennes versions ne reçoivent plus de correctifs de sécurité.
Ensuite, un durcissement raisonnable : comptes nominatifs, double authentification, suppression des extensions inutilisées et désactivation de l’éditeur de fichiers intégré. Enfin, des sauvegardes automatiques conservées hors du serveur, avec plusieurs générations pour pouvoir revenir à un état antérieur à l’intrusion.
Pour la version de PHP, notre article sur la sécurisation d’un site WordPress par la version PHP explique comment vérifier ce point avec votre hébergeur. L’optimisation de site internet à Sion prolonge naturellement ce travail.
Données personnelles et nLPD : les obligations à connaître
Si le piratage a exposé des données de clients ou de patients, la loi fédérale sur la protection des données s’applique. Selon le guide du Préposé fédéral à la protection des données et à la transparence (PFPDT), le responsable du traitement doit lui annoncer « dans les meilleurs délais » une violation qui entraîne vraisemblablement un risque élevé pour les personnes concernées.
Les personnes touchées doivent être informées lorsque leur protection l’exige ou que le PFPDT le demande. Nous ne donnons pas de conseil juridique : nous vous aidons à documenter techniquement l’incident, et le guide fuite de données sur un site WordPress et nLPD rassemble les points à vérifier avec votre conseiller ou directement auprès du PFPDT.
Un accompagnement en visioconférence, adapté aux agendas sédunois
Référenceur n’a pas de bureau à Sion, et c’est un avantage quand un site est compromis : inutile d’organiser une rencontre pour commencer. Le diagnostic se fait en partage d’écran et chaque intervention est consignée dans un compte rendu écrit.
Après le nettoyage, une courte formation enregistrée montre à votre équipe comment appliquer les mises à jour, vérifier une sauvegarde et lire une alerte de la Search Console. Un point mensuel en visio assure ensuite la maintenance continue. Le détail de la démarche figure sur notre page intervention sur un site WordPress piraté ; plus à l’est, les entreprises trouveront une page dédiée au site WordPress piraté à Sierre.
Site WordPress piraté Sion : vos questions
Chrome affiche un avertissement rouge sur mon site, que faire en premier ?
Ouvrez la Search Console et consultez le rapport « Problèmes de sécurité » : il précise si Google a détecté du contenu piraté, un logiciel malveillant ou de l’ingénierie sociale. Corrigez tout le site avant de demander un examen. Google indique que l’examen peut prendre de quelques jours à quelques semaines, et une demande prématurée ralentit le traitement.
Mon hébergeur a suspendu le site : est-il perdu ?
Non. La suspension protège vos visiteurs et les autres clients du serveur. Demandez à l’hébergeur la liste des fichiers signalés et les journaux, puis organisez le nettoyage complet du site WordPress piraté Sion avant sa réactivation. Si le site est très ancien ou irrécupérable, une refonte de site internet à Sion sur une base WordPress saine peut se révéler plus raisonnable.
Une cave qui vend son vin en ligne est-elle plus exposée ?
Une boutique WooCommerce attire les attaques qui visent les pages de commande et les comptes clients. La sécurité WordPress Sion d’une boutique passe par le contrôle des fichiers, la surveillance des comptes administrateurs et le choix d’un prestataire de paiement qui ne stocke pas les données de carte sur votre serveur.
Faut-il signaler le piratage aux autorités fédérales ?
L’Office fédéral de la cybersécurité (OFCS) met à disposition un formulaire de signalement des cyberincidents, accessible au public et aux entreprises. Ce signalement est distinct de l’annonce au PFPDT prévue par la nLPD en cas de risque élevé pour des données personnelles. En cas de doute sur vos obligations, adressez-vous au PFPDT ou à un juriste.
Notre site est bilingue français-allemand : qu’est-ce qui change ?
Chaque langue peut être compromise séparément. Vérifiez les deux versions dans la Search Console, contrôlez les contenus traduits et testez les formulaires de chaque langue. La sécurité WordPress Sion doit couvrir tout le site, pas uniquement la page d’accueil.
La sauvegarde quotidienne de l’hébergeur suffit-elle ?
Elle est utile, mais elle reste sur la même infrastructure et sa durée de conservation est parfois courte. Ajoutez une copie externe, conservez plusieurs générations et testez une restauration de temps en temps. Sinon, la seule copie disponible risque de contenir déjà le code malveillant.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Un doute sur votre site sédunois ? Réservez un appel visio de 20 minutes : nous passons en revue ensemble les symptômes, les accès et les sauvegardes, puis nous vous proposons un plan d’action clair pour la sécurité WordPress Sion de votre entreprise.