 0498 70 98 60
Site WordPress piraté La Chaux-de-Fonds : spam, redirections et remise en état
Des milliers de pages en japonais vantant des montres de marque à prix cassés, une redirection vers une boutique douteuse, un avertissement rouge dans Chrome : un site WordPress piraté La Chaux-de-Fonds peut abîmer très vite l’image d’un savoir-faire construit sur des générations. Voici comment réagir avec méthode, sans aggraver les dégâts.
Ateliers horlogers, sous-traitants, commerces, acteurs culturels et associations : L’agence Référenceur les aide à nettoyer, sécuriser et maintenir leur site WordPress depuis les Montagnes neuchâteloises jusqu’à l’écran partagé, entièrement en visioconférence.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Le Conseil fédéral rappelle que l’UNESCO a inscrit le 27 juin 2009 « La Chaux-de-Fonds/Le Locle, urbanisme horloger » au patrimoine mondial. La ville abrite le Musée international d’horlogerie, et Suisse Tourisme met en avant son plan en damier : une identité forte, qui fait aussi des sites locaux une cible pour les pirates qui exploitent le prestige des montres suisses.
Site WordPress piraté La Chaux-de-Fonds : les premiers gestes
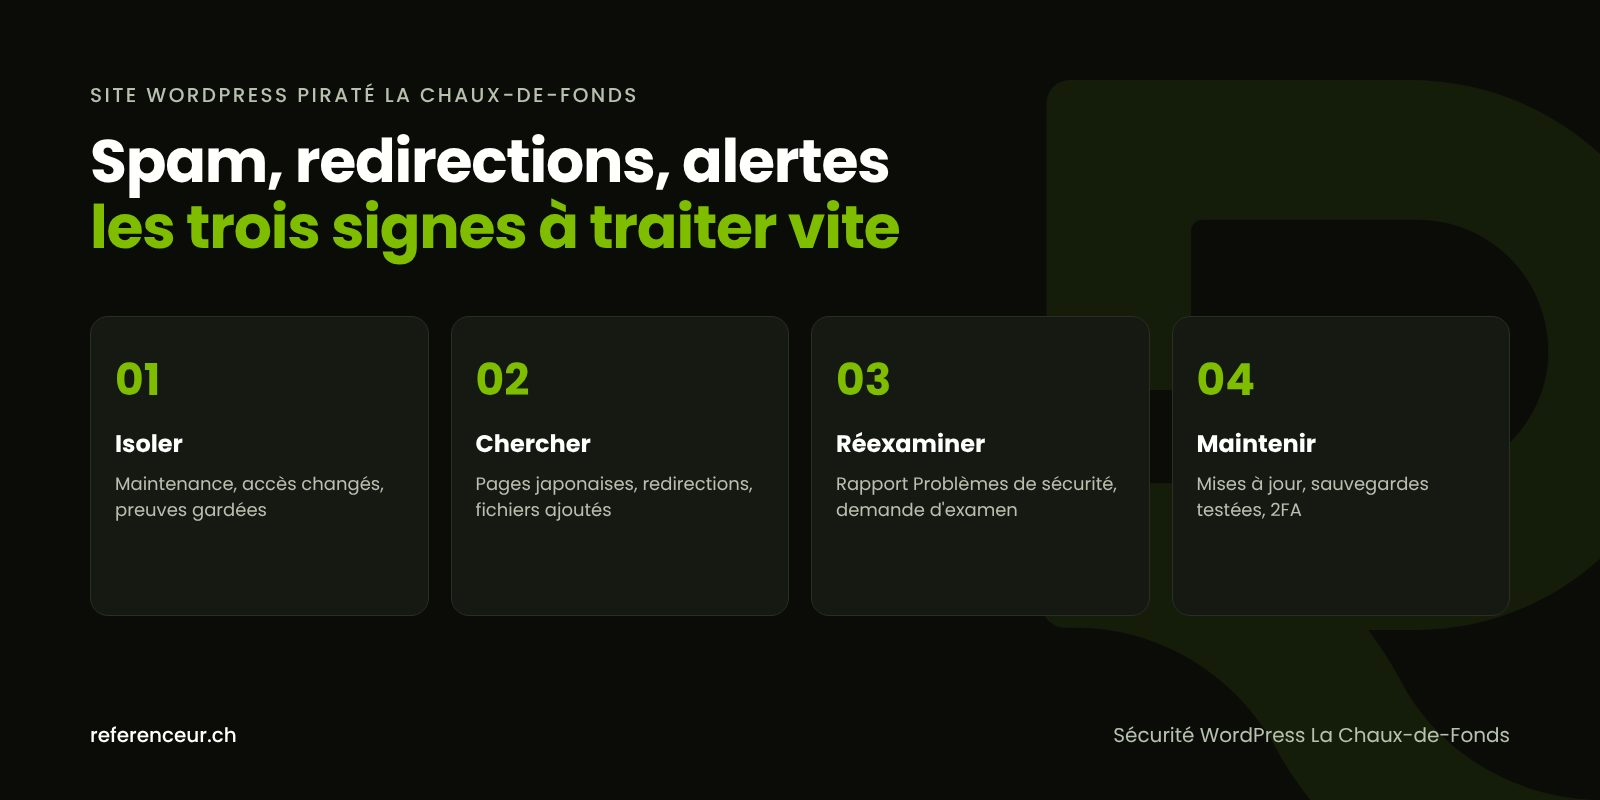
Avant de chercher le code malveillant, stabilisez la situation avec ces cinq gestes simples.
- Isolez le site : page de maintenance ou suspension demandée à l’hébergeur, surtout s’il redirige vos visiteurs.
- Changez tous les accès depuis un ordinateur sain : WordPress, hébergement, SFTP, base de données, messagerie.
- Conservez les preuves : copie complète des fichiers, de la base de données et des journaux du serveur, avant toute suppression.
- Notez ce que vous voyez : captures d’écran des alertes, URL suspectes, date des premiers symptômes.
- Ne restaurez pas encore : une sauvegarde récente peut contenir la porte dérobée.
La suite de la procédure est détaillée dans la page centrale de notre guide de sécurité WordPress, qui renvoie vers chaque situation précise.
Fausses montres et pages en japonais : un piratage qui vise les marques
Google décrit ce « piratage par mots-clés japonais » dans son article Fix the Japanese keyword hack : du texte japonais généré automatiquement dans des répertoires aux noms aléatoires, monétisé par des liens vers des boutiques de contrefaçons de marques.
Pour un site lié à l’horlogerie, l’association entre votre domaine et des montres contrefaites est particulièrement nuisible. Tapez « site: » suivi de votre domaine dans Google et parcourez les résultats à la recherche d’URL inconnues.
Google précise aussi que l’attaquant s’ajoute souvent comme propriétaire dans la Search Console pour modifier les sitemaps. Contrôlez la liste des propriétaires et retirez tout inconnu. Notre guide du spam SEO japonais sur WordPress décrit le nettoyage pas à pas.
Redirections et liste noire : quand Google avertit vos visiteurs
Autre scénario fréquent : le site s’affiche normalement pour vous, mais vos visiteurs sur mobile ou venant de Google sont envoyés ailleurs. Ces redirections conditionnelles se cachent dans les fichiers, la base de données ou une extension compromise.
Si vous ou votre prestataire disposez d’un accès SSH, WP-CLI permet de repérer les fichiers modifiés ou ajoutés :
wp core verify-checksums --include-root
wp plugin verify-checksums --all
find wp-content/uploads -name "*.php"
La première commande compare le cœur aux sommes de contrôle de WordPress.org et signale aussi les éléments étrangers à la racine ; la deuxième vérifie les extensions du répertoire officiel ; la troisième cherche des fichiers PHP parmi les médias. Notre guide sur la redirection malveillante WordPress couvre aussi la base de données.
Lorsque Google a classé le site comme dangereux, le rapport « Problèmes de sécurité » de la Search Console indique les problèmes détectés. Une fois tout corrigé, cliquez sur « Demander un examen » en expliquant les mesures prises. Le guide site WordPress sur liste noire Google détaille cette demande de réexamen.
Horlogerie, sous-traitance, culture : les risques par profil
Le tissu chaux-de-fonnier mêle industrie, commerce et tourisme culturel. Chaque type de site appelle une priorité différente.
| Profil local | Risque typique | Mesure prioritaire |
|---|---|---|
| Atelier ou marque horlogère avec site multilingue | Pages de contrefaçons injectées, souvent dans une autre langue | Recherche « site: », contrôle des propriétaires Search Console |
| Sous-traitant ou entreprise de microtechnique | Formulaire de demande d’offre détourné pour le spam | Protection anti-robots, mise à jour de l’extension de formulaire |
| Boutique en ligne WooCommerce | Script injecté sur la page de commande | Mises à jour des extensions de paiement, vérification des fichiers |
| Hébergement, restauration ou visites guidées | Redirection des visiteurs mobiles vers des sites frauduleux | Pare-feu applicatif, contrôle avant les périodes d’affluence |
| Association, club ou institution culturelle | Extensions abandonnées et mots de passe partagés | Comptes nominatifs, 2FA, tri des extensions |
Les sites qui s’adressent à une clientèle internationale existent souvent en français, en anglais et en allemand. Chaque version linguistique doit être contrôlée, car les pages injectées s’y glissent séparément.
Sécurité WordPress La Chaux-de-Fonds : mises à jour, sauvegardes et maintenance
Une fois le site nettoyé, la sécurité WordPress La Chaux-de-Fonds se joue sur la durée. Les mises à jour de WordPress, des extensions, du thème et de PHP ferment les failles connues ; notre guide de la mise à jour WordPress explique comment les appliquer sans casser le site. Désinstallez aussi toute extension inutilisée ou « nulled », c’est-à-dire premium piratée.
Les sauvegardes doivent être automatiques, stockées hors de l’hébergement et testées par une vraie restauration. Ajoutez l’authentification à deux facteurs pour les administrateurs et la désactivation de l’éditeur de fichiers du tableau de bord.
Si des données de clients ou de candidats ont pu être consultées, l’article 24 de la nLPD prévoit l’annonce au PFPDT, dans les meilleurs délais, d’une violation entraînant vraisemblablement un risque élevé. Nous ne donnons pas d’avis juridique : référez-vous au PFPDT. Un signalement volontaire à l’Office fédéral de la cybersécurité (OFCS) est aussi possible.
Enfin, un site assaini gagne à être accéléré et restructuré : découvrez notre optimisation de site internet à La Chaux-de-Fonds.
Un accompagnement en visio, à votre rythme
Référenceur n’a pas de bureau à La Chaux-de-Fonds : nous travaillons 100 % en visioconférence, ce qui vous permet de suivre chaque action sans interrompre la production de l’atelier.
Tout commence par un atelier de diagnostic en partage d’écran : symptômes, accès, sauvegardes, données collectées. L’intervention se fait ensuite avec des accès temporaires, puis vous recevez un compte rendu écrit et une formation enregistrée pour la personne qui gère le site.
Un point mensuel peut ensuite suivre mises à jour et alertes. Le détail se trouve sur notre page prise en charge d’un site WordPress piraté ; les entreprises du Littoral consulteront plutôt la page site WordPress piraté à Neuchâtel.
Site WordPress piraté La Chaux-de-Fonds : vos questions
Google affiche des montres contrefaites sous le nom de notre atelier : que faire ?
Il s’agit très probablement du piratage par mots-clés japonais. Vérifiez les propriétaires de votre Search Console, recherchez les pages injectées avec « site: », puis nettoyez fichiers et base de données avant de faire retirer les URL. Sur un site WordPress piraté La Chaux-de-Fonds lié à l’horlogerie, traitez ce cas en priorité pour protéger votre marque.
Notre site multilingue n’est piraté qu’en anglais : faut-il tout vérifier ?
Oui. Le code malveillant se trouve rarement dans une seule langue : il s’installe dans les fichiers ou la base de données et peut toucher toutes les versions. Contrôlez chaque version linguistique, les sitemaps et les traductions générées par votre extension, puis vérifiez l’ensemble du site avec les commandes de sommes de contrôle.
Nos visiteurs mobiles sont redirigés, mais pas nous : est-ce possible ?
Tout à fait. Les redirections malveillantes ciblent souvent les visiteurs venant de Google ou d’un smartphone, et épargnent les administrateurs connectés. Testez depuis un téléphone en navigation privée, sur un autre réseau. Ce type d’infection exige un contrôle des fichiers et de la base de données, pas seulement un changement d’extension.
Notre sous-traitant a encore un accès administrateur : est-ce un risque ?
Oui, si l’accès n’est plus nécessaire ou s’il est partagé. Chaque prestataire doit disposer d’un compte nominatif avec le rôle minimal utile, retiré à la fin de sa mission. Pour la sécurité WordPress La Chaux-de-Fonds, une revue des comptes à chaque changement de prestataire est un réflexe simple et efficace.
Le piratage a pu exposer les candidatures reçues par notre site : que faire ?
Établissez d’abord quelles données étaient stockées et si elles ont pu être consultées. La nLPD prévoit, selon le risque, une annonce au PFPDT et l’information des personnes concernées lorsque leur protection l’exige. Supprimez ensuite les données conservées sans nécessité et demandez l’avis d’un juriste pour votre cas.
Faut-il refaire le site après un piratage ?
Pas forcément. Si le thème et les extensions sont maintenus, un nettoyage soigné suivi d’une maintenance régulière suffit souvent. En revanche, un site construit sur des composants abandonnés ou piraté à répétition peut justifier une refonte sur WordPress ou sur mesure. Le diagnostic en visio permet de comparer les deux options.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Site WordPress piraté La Chaux-de-Fonds : faisons le diagnostic ensemble. Réservez un appel visio de 20 minutes pour analyser les symptômes à écran partagé et repartir avec un plan d’action clair.