 0498 70 98 60
Site WordPress piraté Yverdon-les-Bains : le plan d’action pour les PME du Nord vaudois
Site WordPress piraté Yverdon-les-Bains : derrière ces mots tapés dans l’urgence, il y a souvent une boutique, un hôtel ou un cabinet qui découvre des redirections douteuses, des pages en japonais dans Google ou un avertissement rouge dans le navigateur. Une intrusion se traite avec méthode, à condition de ne pas agir dans la précipitation.
L’agence Référenceur accompagne à distance les entreprises d’Yverdon et du Nord vaudois, de l’analyse de l’infection jusqu’à la maintenance continue, pour que vous compreniez ce qui s’est passé et que votre site reparte sur des bases saines. Cette page résume le plan d’action et renvoie vers nos guides détaillés, réunis dans notre guide complet de la sécurité WordPress.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Site WordPress piraté Yverdon-les-Bains : les premières heures comptent
Le réflexe de tout supprimer et de restaurer la dernière sauvegarde est souvent le mauvais. Or une sauvegarde récente peut être déjà infectée, et effacer les fichiers suspects détruit les indices qui expliquent comment l’attaquant est entré.
Avant de toucher à quoi que ce soit, confirmez les symptômes avec notre liste des signes d’un site WordPress piraté, puis suivez ces étapes dans l’ordre :
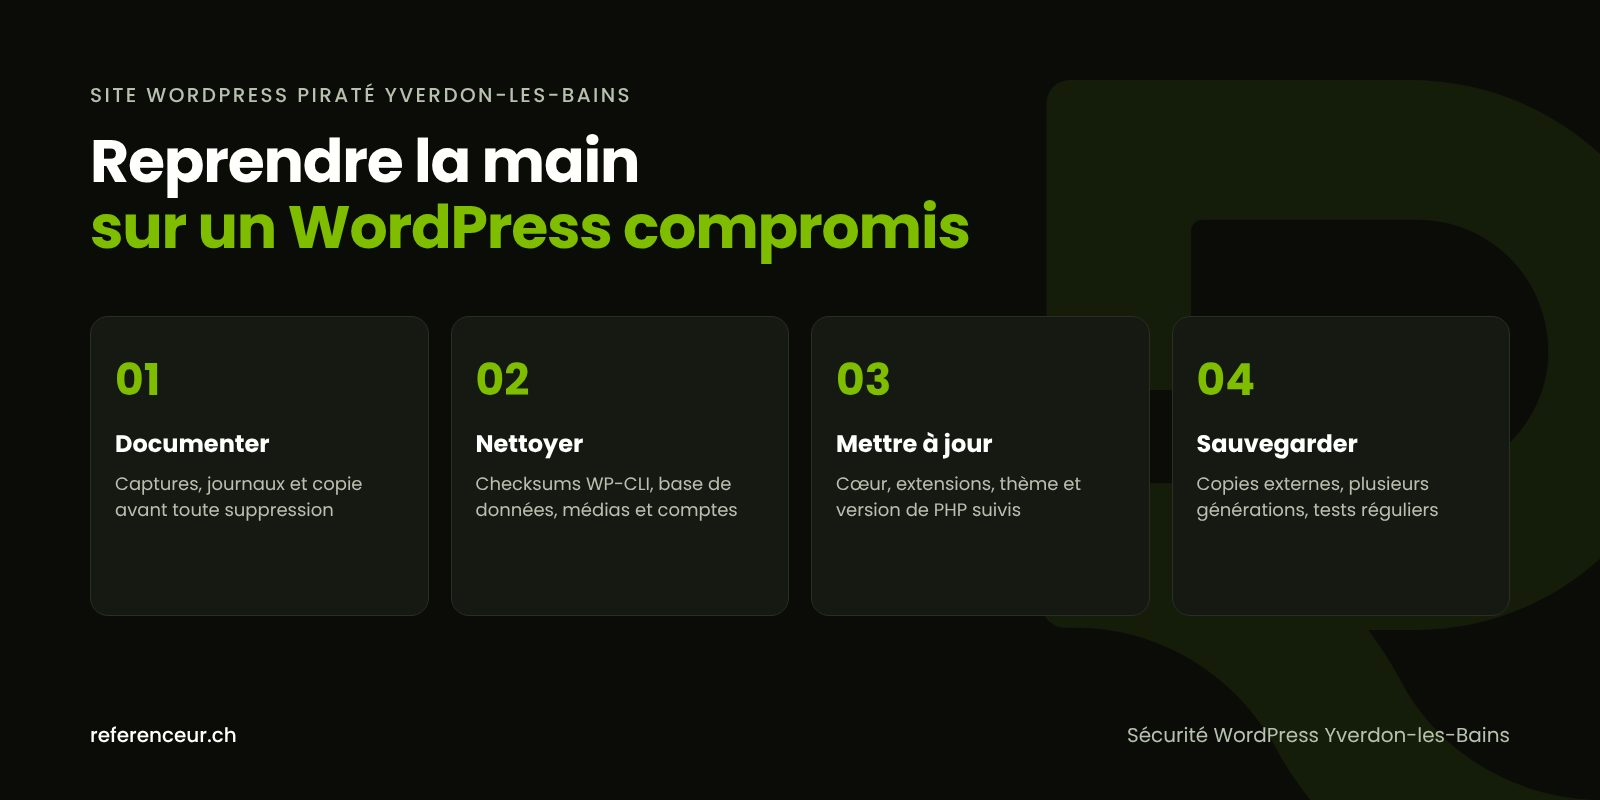
- Documenter : captures d’écran, adresses suspectes, messages de Google et de l’hébergeur, avec la date et l’heure.
- Prévenir l’hébergeur et lui demander une copie complète des fichiers, de la base de données et des journaux d’accès.
- Changer les accès depuis un appareil sain : comptes administrateurs, SFTP, base de données, panneau d’hébergement et messagerie liée au domaine.
- Mettre le site en maintenance si des visiteurs sont redirigés ou si des paiements transitent par la boutique.
- Consulter la Search Console : le rapport sur les problèmes de sécurité indique ce que Google a détecté.
- Évaluer les données personnelles exposées (formulaires, comptes clients, réservations) avant de décider d’une éventuelle annonce.
Sur ce dernier point, la nLPD impose au responsable du traitement d’annoncer au PFPDT, dans les meilleurs délais, une violation de la sécurité des données susceptible d’entraîner un risque élevé pour les personnes concernées. Notre page sur la fuite de données d’un site WordPress et la nLPD détaille les questions à se poser ; pour l’appréciation juridique, référez-vous au PFPDT ou à votre conseil.
Nettoyer sans détruire les preuves ni réinfecter le site
Le nettoyage d’un WordPress compromis repose sur une comparaison entre ce qui devrait être présent et ce qui ne devrait pas l’être. Les fichiers du cœur et des extensions publiées sur WordPress.org se contrôlent avec WP-CLI, l’outil en ligne de commande officiel, idéalement sur une copie du site.
wp core verify-checksums
wp plugin verify-checksums --all
wp user list --role=administrator
La première commande signale les fichiers du cœur modifiés, la deuxième fait de même pour les extensions du répertoire officiel, la troisième liste les administrateurs pour repérer un compte inconnu. Les thèmes et extensions premium ne sont pas couverts : réinstallez-les depuis la source de l’éditeur.
Restent la base de données (contenus injectés, options modifiées, tâches planifiées suspectes) et le dossier des médias, où un fichier PHP n’a rien à faire. Notre guide pour nettoyer un malware WordPress décrit chaque contrôle et l’erreur à éviter absolument : réinstaller une extension « nulled » téléchargée hors des canaux officiels, qui réintroduit souvent la porte dérobée.
Si l’infection est trop profonde, ou si le site repose sur un thème abandonné, une reconstruction peut être plus sûre qu’un nettoyage. Voyez alors notre création de site internet à Yverdon-les-Bains.
Sécurité WordPress Yverdon-les-Bains : cinq profils, cinq priorités
Selon la Ville, Yverdon-les-Bains est la deuxième ville du canton de Vaud, une cité thermale au bord du lac de Neuchâtel qui accueille le parc scientifique et technologique Y-Parc et la HEIG-VD. Chaque profil de ce tissu varié expose son site à des risques différents.
| Profil local | Risque typique | Mesure prioritaire |
|---|---|---|
| Hébergement et loisirs liés au thermalisme et au lac | Module de réservation détourné, redirections en pleine saison | Contrôle des extensions de réservation, pare-feu applicatif, surveillance des redirections |
| Commerces avec boutique WooCommerce | Script injecté sur la page de paiement, comptes clients exposés | Mises à jour suivies, double authentification pour les gestionnaires |
| Jeunes pousses et sociétés technologiques | Site vitrine négligé, accès partagés entre plusieurs prestataires | Revue des comptes administrateurs, suppression des accès inutilisés |
| Cabinets, fiduciaires et professions de santé | Formulaires qui collectent des données sensibles | Limitation des données conservées, journalisation, connexion chiffrée |
| Associations, clubs et acteurs culturels | Site géré par des bénévoles, mots de passe partagés | Comptes nominatifs, sauvegardes externes, mises à jour planifiées |
La sécurité WordPress Yverdon-les-Bains suit partout le même principe : chaque compte, chaque extension et chaque accès doit avoir une raison d’exister.
Mises à jour et sauvegardes : les remparts les plus souvent négligés
La documentation officielle de WordPress le rappelle : les anciennes versions ne reçoivent plus de correctifs de sécurité, et les détails d’une faille deviennent souvent publics une fois le correctif sorti. Une extension laissée en retard devient alors une cible facile ; notre guide des extensions WordPress vulnérables explique comment les repérer.
Côté serveur, la version de PHP compte autant. Selon php.net, la branche 8.2 ne reçoit plus que des correctifs de sécurité jusqu’au 31 décembre 2026, alors que les branches 8.4 et 8.5 sont activement supportées : demandez à votre hébergeur la version réellement utilisée et testez la migration sur une copie.
Les sauvegardes doivent être externes, régulières, conservées sur plusieurs générations et testées. Gardez toujours au moins une version antérieure à la date présumée de l’intrusion.
Ajoutez enfin quelques réglages de durcissement, comme la désactivation de l’éditeur de fichiers du tableau de bord avec define( 'DISALLOW_FILE_EDIT', true ); dans wp-config.php, recommandée par la page Hardening WordPress.
Un accompagnement en visioconférence, sans attendre un passage sur place
Référenceur n’a pas de bureau à Yverdon-les-Bains : tout se passe sur le serveur, pas dans vos locaux. Un atelier de diagnostic en visio, avec partage d’écran, passe en revue les symptômes, les accès et les données en jeu.
Nous travaillons ensuite avec des accès temporaires que vous révoquez à la fin, puis nous vous remettons un compte rendu des causes identifiées et des mesures appliquées. Une courte formation enregistrée montre ensuite les bons gestes à votre équipe.
Dans la durée, un point mensuel de maintenance vérifie les mises à jour, les sauvegardes et la Search Console. Le détail de notre offre figure sur la page intervention sur un site WordPress piraté, la remise à niveau des performances après nettoyage relève de l’optimisation de site internet à Yverdon-les-Bains, et notre page site WordPress piraté dans le canton de Vaud donne la vue d’ensemble régionale.
Site WordPress piraté Yverdon-les-Bains : vos questions
Mon site affiche des pages en japonais dans Google : est-il piraté ?
Très probablement. Ce spam SEO crée des pages en masse, invisibles en navigation normale mais indexées par Google. Consultez le rapport sur les problèmes de sécurité de la Search Console et tapez « site: » suivi de votre domaine dans Google.
Puis-je simplement restaurer la dernière sauvegarde ?
Seulement si vous savez qu’elle est antérieure à l’intrusion, ce qui est rarement le cas. Une restauration aveugle remet souvent en place la porte dérobée et efface les traces utiles. Copiez d’abord l’état infecté, identifiez la faille, puis restaurez une version saine aussitôt mise à jour.
Mon hébergement touristique prend des réservations en ligne : que vérifier en priorité ?
Commencez par l’extension de réservation et ses mises à jour, puis par les comptes qui y ont accès. Vérifiez que les pages de réservation ne redirigent pas vers un autre domaine. En haute saison, une alerte de Google pèse lourd : surveillez la Search Console chaque semaine.
Faut-il annoncer le piratage au PFPDT ?
La nLPD prévoit une annonce au PFPDT dans les meilleurs délais lorsque la violation de la sécurité des données est susceptible d’entraîner un risque élevé pour les personnes concernées. Tout dépend donc des données touchées : comptes clients, formulaires, dossiers de patients. Documentez votre analyse et, en cas de doute, référez-vous au PFPDT.
Comment faire disparaître l’avertissement de Google ?
Une fois toutes les pages nettoyées, pas seulement les exemples cités, utilisez la fonction « Demander un examen » du rapport sur les problèmes de sécurité. Google attend une description précise du problème, des mesures prises et de leurs résultats. N’envoyez pas de nouvelle demande avant la fin de l’examen en cours.
Une intervention à distance suffit-elle pour une PME d’Yverdon ?
Oui, car un site WordPress se répare sur son serveur, quel que soit l’endroit où se trouvent vos bureaux. La sécurité WordPress Yverdon-les-Bains se pilote donc en visio : diagnostic partagé, accès temporaires, compte rendu écrit et formation enregistrée. Vous gardez la maîtrise de vos accès.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Site WordPress piraté Yverdon-les-Bains ? Réservez un appel visio pour un premier diagnostic : nous examinons les symptômes ensemble et nous vous indiquons les prochaines étapes, de l’urgence à la maintenance.