 0498 70 98 60
Site WordPress piraté Martigny : liste noire, spam et remise en état
Votre messagerie renvoie des refus en cascade, Google affiche « Ce site a peut-être été piraté » ou un exposant vous signale une page étrange juste avant une foire : le dossier site WordPress piraté Martigny commence rarement au bon moment. La bonne nouvelle, c’est qu’une méthode claire permet de limiter les dégâts, de nettoyer le site et d’éviter la récidive.
Pour les commerces, hôtels, organisateurs d’événements et institutions culturelles du coude du Rhône, L’agence Référenceur mène le diagnostic et le suivi en visioconférence, avec un objectif simple : un site propre, des accès maîtrisés, des mises à jour régulières et des sauvegardes fiables.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Site WordPress piraté Martigny : trois scénarios fréquents
Le site figure sur une liste noire. Lorsque Google détecte un logiciel malveillant ou du contenu trompeur, Chrome et le moteur de recherche affichent un avertissement. L’outil Google Safe Browsing du rapport de transparence indique l’état d’une adresse, et la Search Console détaille les problèmes. Notre guide sur le site WordPress sur liste noire Google explique la sortie de cette situation.
Le serveur envoie du spam. Un script caché ou un formulaire détourné expédie des milliers de messages, et votre domaine finit bloqué par les fournisseurs de messagerie. Vos propres e-mails de confirmation n’arrivent plus : le guide WordPress qui envoie du spam par e-mail détaille les vérifications.
Une extension vulnérable a servi de porte d’entrée. C’est l’origine la plus courante : un module de formulaire, de galerie ou de réservation non mis à jour. La page consacrée aux extensions WordPress vulnérables aide à faire l’inventaire.
Une ville ouverte sur la France et l’Italie : quels sites protéger en priorité ?
Valais/Wallis Promotion présente Martigny comme une ville ouverte sur la France et l’Italie, reliée à Chamonix par le Mont-Blanc Express. Elle cite la Fondation Pierre Gianadda, Barryland et ses chiens du Saint-Bernard, ainsi que de grands rendez-vous comme la Foire du Valais et le Festival des 5 Continents. La même source situe aussi à Martigny l’institut de recherche Idiap, affilié à l’EPFL, et l’école de management hôtelier Vatel.
Ce tissu génère des sites à fort trafic ponctuel, des billetteries, des pages multilingues pour une clientèle frontalière et internationale, et des formulaires qui recueillent des données de participants. Le tableau ci-dessous aide à cibler l’effort.
| Profil local | Risque typique | Mesure prioritaire |
|---|---|---|
| Organisateur de foire, festival ou rallye | Pic de trafic attirant les robots, formulaires d’inscription détournés | Mises à jour et sauvegarde vérifiée avant chaque édition, protection anti-robots |
| Musée, fondation ou lieu culturel | Pages d’exposition redirigées vers des sites frauduleux | Contrôle des fichiers, surveillance de la Search Console |
| Hôtel, chambre d’hôtes ou restaurant | Faux formulaires de réservation, spam envoyé depuis le domaine | Formulaires protégés, envoi d’e-mails par un service authentifié |
| Commerce ou distillerie avec boutique en ligne | Script injecté sur le panier WooCommerce | Paiement externalisé, vérification régulière des fichiers et des comptes |
| Site en français, anglais et italien | Spam caché dans une seule version linguistique | Suivi de chaque langue et des sitemaps dans la Search Console |
Remettre le site en état : l’ordre de marche
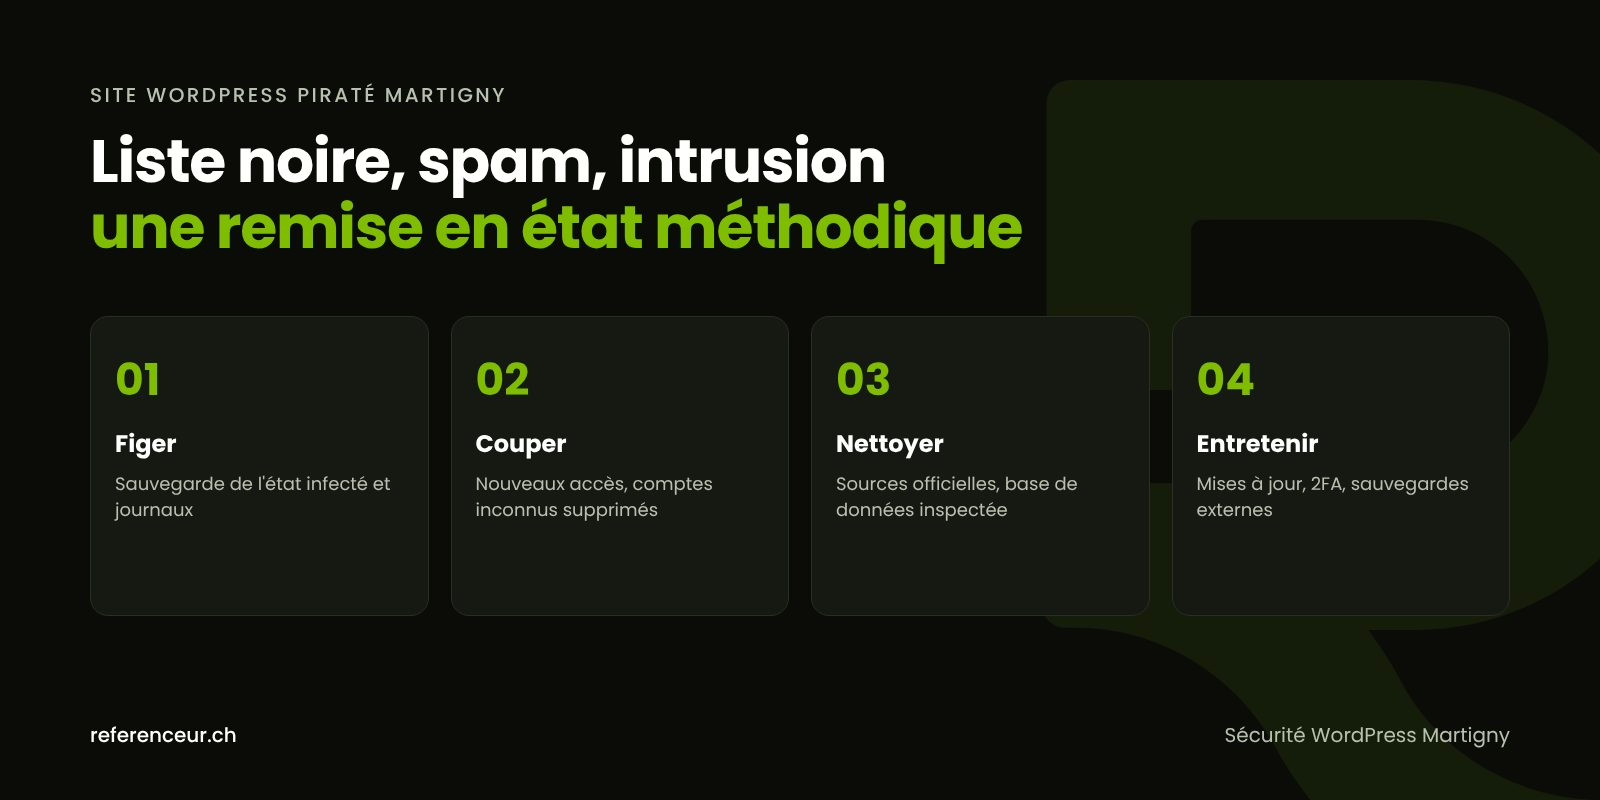
- Figer la situation : sauvegarde complète du site infecté, conservée à part, et copie des journaux demandée à l’hébergeur. Ces preuves servent à trouver la faille.
- Couper l’accès à l’attaquant : nouveaux mots de passe pour WordPress, l’hébergement, la base de données, le FTP et la messagerie, puis suppression des comptes inconnus.
- Nettoyer : réinstaller le cœur, le thème et les extensions depuis les sources officielles, rechercher les fichiers PHP dans le dossier des médias et inspecter la base de données.
- Combler la faille : mettre à jour ou remplacer l’extension en cause, supprimer tout ce qui est inutilisé et vérifier la version de PHP.
- Rétablir la confiance : une fois tout corrigé, demander un examen dans le rapport « Problèmes de sécurité » de la Search Console, puis surveiller les e-mails et l’indexation.
Deux erreurs coûtent cher : restaurer une sauvegarde sans savoir si elle date d’avant l’intrusion, et réinstaller une extension payante obtenue en version « nulled ». Dans les deux cas, le site WordPress piraté Martigny est réinfecté peu après.
Sécurité WordPress Martigny : durcir et entretenir
La sécurité WordPress Martigny ne repose pas sur un outil miracle, mais sur une série de réglages cohérents. La documentation officielle de WordPress recommande par exemple de désactiver l’éditeur de fichiers du tableau de bord dans wp-config.php : cela ne bloque pas toutes les attaques, mais retire une arme à quiconque obtient un accès administrateur.
define( 'DISALLOW_FILE_EDIT', true );

wp plugin verify-checksums --all
La seconde commande, issue de WP-CLI, compare les extensions aux sommes de contrôle du répertoire officiel ; les extensions premium doivent être vérifiées auprès de leur éditeur. Ajoutez la double authentification pour les administrateurs, des comptes nominatifs et un pare-feu applicatif, comme le décrit notre guide du durcissement de la sécurité WordPress.
Viennent ensuite les mises à jour hebdomadaires ou à chaque correctif de sécurité, et des sauvegardes externes sur plusieurs générations, testées régulièrement. Le guide central de la sécurité WordPress rassemble ces piliers, et l’optimisation de site internet à Martigny permet ensuite de regagner en vitesse et en visibilité.
Votre dossier traité à distance, étape par étape
Référenceur n’a pas de bureau à Martigny : l’intervention se fait en visioconférence, ce qui évite d’attendre un rendez-vous pour lancer le diagnostic. Un premier atelier en partage d’écran recense les symptômes, les accès disponibles, les sauvegardes et les données potentiellement exposées.
Chaque action est documentée dans un compte rendu, utile si vous devez évaluer une annonce au PFPDT selon la nLPD. Une formation enregistrée apprend ensuite à votre équipe les gestes d’entretien, et un point mensuel en visio suit la maintenance continue. Les détails figurent sur notre page prise en charge d’un site WordPress piraté ; dans le Chablais voisin, consultez la page site WordPress piraté à Monthey.
Site WordPress piraté Martigny : réponses aux questions courantes
Nos e-mails de confirmation n’arrivent plus chez les participants : est-ce lié au piratage ?
C’est possible. Si le serveur d’un site WordPress piraté a servi à envoyer du spam, votre domaine ou l’adresse IP de l’hébergement peut être bloqué par les fournisseurs de messagerie. Il faut d’abord supprimer le script ou le formulaire en cause, puis faire contrôler par l’hébergeur la réputation du serveur et la configuration d’envoi du domaine.
Faut-il couper le site pendant la Foire du Valais si l’infection est découverte à ce moment ?
Si les visiteurs sont redirigés vers des pages dangereuses, oui : une page de maintenance indiquant un contact protège votre réputation. Si l’infection se limite à des pages de spam cachées, un nettoyage peut parfois se faire sans coupure. Le diagnostic du site WordPress piraté Martigny permet de trancher.
Notre site est traduit pour les visiteurs français et italiens : faut-il tout vérifier ?
Oui, chaque version linguistique peut contenir des pages injectées. Contrôlez les sitemaps de chaque langue, les résultats d’une recherche site: sur votre domaine et les formulaires traduits. La sécurité WordPress Martigny doit couvrir l’ensemble des langues, pas seulement le français.
Comment savoir quelle extension a permis l’intrusion ?
Les journaux du serveur, la date des fichiers modifiés et la liste des extensions non mises à jour donnent généralement la piste. C’est pourquoi il ne faut rien supprimer avant d’avoir sauvegardé l’état infecté. Pour la sécurité WordPress Martigny, une extension abandonnée par son auteur doit être remplacée, même si elle fonctionne encore.
Des données de participants ou de clients ont fuité : que dit la nLPD ?
Selon le PFPDT, le responsable du traitement doit annoncer dans les meilleurs délais une violation de la sécurité des données qui entraîne vraisemblablement un risque élevé pour les personnes concernées. Nous documentons l’aspect technique ; pour l’évaluation juridique, adressez-vous au PFPDT ou à votre conseiller.
Le site est très ancien : vaut-il la peine de le réparer ?
Si le thème n’est plus maintenu et que WordPress n’a pas été mis à jour depuis longtemps, le nettoyage risque de ne pas durer. Une création de site internet à Martigny sur une base saine permet de repartir proprement, en reprenant les contenus vérifiés.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Un symptôme suspect sur votre site martignerain ? Réservez un appel visio de 20 minutes pour un premier diagnostic : symptômes, accès, sauvegardes et priorités de nettoyage, expliqués simplement.