 0498 70 98 60
Site WordPress piraté Porrentruy : sept étapes pour les entreprises d’Ajoie
Des centaines de pages de spam apparues dans Google, une boîte mail saturée de retours d’e-mails jamais envoyés, un avertissement rouge dans le navigateur : un site WordPress piraté Porrentruy ne prévient pas. Bonne nouvelle, la situation se rattrape presque toujours si l’on suit une méthode ordonnée plutôt que des corrections au hasard.
Pour les restaurants, producteurs, hébergeurs, artisans, cabinets et associations de l’Ajoie, L’agence Référenceur conduit le diagnostic, le nettoyage et la sécurisation à distance, en visioconférence et en coordination avec votre hébergeur. La démarche est décrite sur notre page remise en état d’un site WordPress piraté.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Sécurité WordPress Porrentruy : une petite ville n’est pas une petite cible
Les attaques contre WordPress sont très souvent automatisées : des robots cherchent des extensions vulnérables, quelle que soit la taille de l’entreprise. Un site de chambres d’hôtes en vieille ville est scanné comme celui d’une multinationale.
Les attaquants visent rarement vos données en particulier : ils veulent la réputation de votre domaine pour y loger du spam, envoyer des e-mails frauduleux ou rediriger vos visiteurs. La sécurité WordPress Porrentruy commence donc par admettre que votre site a de la valeur pour eux.
Site WordPress piraté Porrentruy : sept étapes pour reprendre le contrôle
Notre guide de la sécurité WordPress détaille chaque point ; voici l’ordre à respecter.
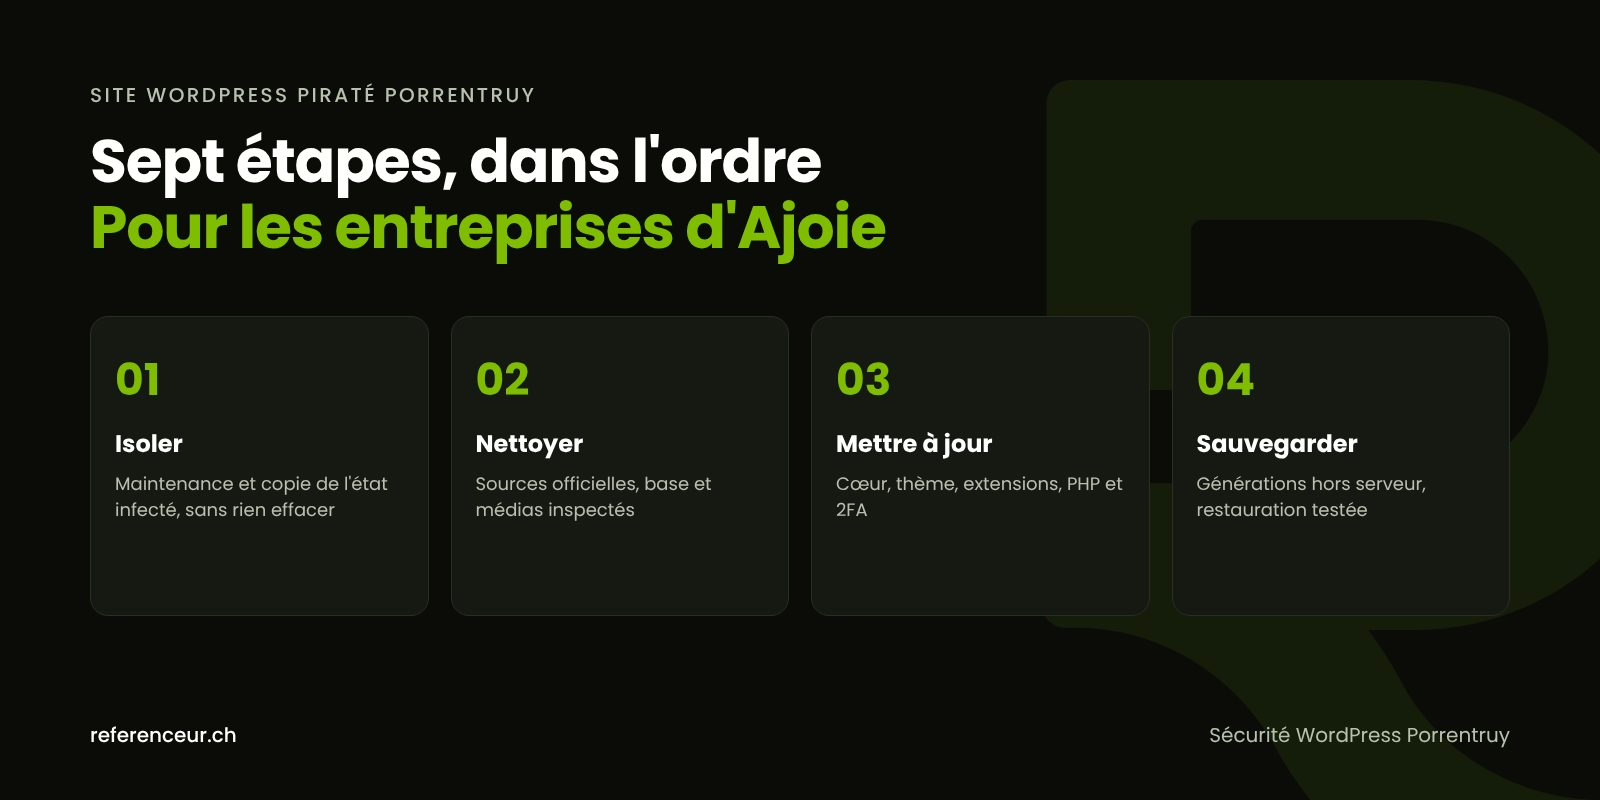
- Isoler le site (page de maintenance ou suspension par l’hébergeur), sans rien supprimer.
- Conserver les preuves : copie complète des fichiers, de la base et des journaux, rangée à part et marquée « infectée ».
- Changer tous les accès depuis un poste sain : comptes WordPress, SFTP, base de données, hébergement, messagerie.
- Nettoyer : réinstaller le cœur, le thème et les extensions depuis les sources officielles, puis inspecter la base et le dossier des médias.
- Corriger la faille : identifier l’extension, le mot de passe ou l’accès qui a permis l’intrusion.
- Mettre à jour et durcir : WordPress, thème, extensions, version de PHP, double authentification.
- Sauvegarder et surveiller : copies externalisées testées, puis contrôle mensuel.
Pour l’étape 4, la commande officielle WP-CLI suivante compare les fichiers du cœur aux sommes de contrôle de WordPress.org ; l’option --include-root signale aussi les fichiers étrangers à WordPress posés à la racine :
wp core verify-checksums --include-rootCe que vous faites vous-même, ce que vous déléguez
Vous pouvez seul mettre le site en maintenance, changer vos mots de passe, consulter le rapport « Problèmes de sécurité » de la Search Console et dresser la liste des personnes qui ont un accès. Ces gestes simples limitent les dégâts.
À votre hébergeur, demandez les journaux d’accès, la liste des fichiers détectés comme malveillants et la date de la première anomalie : ces éléments permettent de choisir une sauvegarde antérieure à l’infection. Le nettoyage du code et de la base, lui, relève d’un prestataire habitué à WordPress.
Si votre site affiche des pages en caractères japonais dans Google, notre guide sur le spam SEO japonais sur WordPress explique comment supprimer les pages injectées et accélérer leur désindexation.
Les points faibles des sites ajoulots
Suisse Tourisme situe Porrentruy dans l’Ajoie, au nord du canton du Jura, et met en avant sa vieille ville, son château, le Jurassica Museum et le Jardin botanique. Tourisme, gastronomie, terroir, artisanat et services n’y courent pas les mêmes risques.
| Activité en Ajoie | Point faible fréquent | Protection prioritaire |
|---|---|---|
| Restaurant ou auberge prenant des réservations pour la Saint-Martin | Formulaire détourné pour envoyer du spam | Protection anti-robots du formulaire, mises à jour de l’extension de réservation |
| Producteur ou distillerie vendant en ligne | Boutique WooCommerce non mise à jour, faux comptes clients | Mises à jour du module de paiement, 2FA sur les comptes de gestion |
| Gîte ou chambre d’hôtes visant les visiteurs de la vieille ville | Redirection malveillante visible seulement sur mobile | Contrôle d’intégrité des fichiers, sauvegarde avant la haute saison |
| Atelier ou PME industrielle avec site vitrine | Thème abandonné depuis des années, accès d’anciens prestataires | Revue des comptes, remplacement des composants non maintenus |
| Société locale, association culturelle ou club | Mots de passe partagés entre bénévoles | Comptes nominatifs, rôles limités, extensions réduites au minimum |
La Fête de la Saint-Martin, que Suisse Tourisme annonce en novembre à Porrentruy, et la Damassine AOP, eau-de-vie dont le fruit est cultivé notamment en Ajoie selon Jura Trois-Lacs, rythment l’activité de nombreux restaurateurs et producteurs. Un site hors service à ce moment-là coûte des réservations.
Données clients, spam et nLPD
Un site compromis sert souvent de relais pour l’envoi de spam, au risque de faire bloquer vos e-mails légitimes. Notre guide WordPress envoie du spam montre comment trouver le script en cause.
Si des données personnelles ont pu être consultées (messages de formulaires, comptes clients), la nLPD prévoit que le responsable du traitement annonce au PFPDT, dans les meilleurs délais, les violations entraînant vraisemblablement un risque élevé pour les personnes concernées. Notre guide fuite de données et nLPD rappelle ces obligations ; pour un avis juridique, adressez-vous au PFPDT ou à un juriste.
L’Office fédéral de la cybersécurité met aussi à disposition un formulaire de signalement des cyberincidents, accessible depuis son site officiel.
Mises à jour et sauvegardes : le calendrier à tenir
Les mises à jour régulières de WordPress, du thème et des extensions ferment les failles exploitées par les robots. Retirez tout ce qui n’est plus maintenu, et ne réinstallez jamais une extension payante en version « nulled » : ces copies piratées contiennent souvent une porte dérobée.
Le durcissement passe aussi par quelques réglages. La documentation officielle de WordPress recommande d’ajouter cette ligne dans wp-config.php pour désactiver l’éditeur de fichiers du tableau de bord, et notre guide du durcissement de la sécurité WordPress présente les autres mesures :
define( 'DISALLOW_FILE_EDIT', true );Côté sauvegardes, conservez plusieurs générations hors du serveur et testez une restauration régulièrement : restaurer une copie déjà infectée est l’erreur la plus courante. Un audit d’optimisation de votre site internet à Porrentruy peut ensuite remettre à plat performances et configuration.
Travailler à distance avec Référenceur, depuis l’Ajoie
Référenceur n’a pas de bureau à Porrentruy, et l’accompagnement se fait entièrement en visioconférence : vous partagez votre écran, nous agissons avec vous sur l’hébergement et le tableau de bord, vous gardez la maîtrise de vos accès.
Le parcours type : atelier de diagnostic, intervention coordonnée avec l’hébergeur, formation enregistrée pour votre équipe, puis point mensuel de maintenance. Pour les situations de la capitale cantonale, voyez notre page site WordPress piraté à Delémont.
Site WordPress piraté Porrentruy : vos questions
Mon restaurant reçoit de fausses réservations par le formulaire : est-ce un piratage ?
Pas forcément : il peut s’agir de robots qui abusent d’un formulaire mal protégé. Mais si des pages inconnues apparaissent aussi dans Google, ou si votre hébergeur signale des envois massifs, la piste d’un site WordPress piraté Porrentruy doit être examinée. Ajoutez une protection anti-robots et vérifiez les extensions de réservation.
Je vends de la damassine en ligne : que contrôler en priorité ?
Vérifiez que WooCommerce, le module de paiement et le thème sont à jour, que les comptes de gestion utilisent la double authentification et qu’aucun script inconnu n’a été ajouté aux pages de commande. La sécurité WordPress Porrentruy d’une boutique passe aussi par une sauvegarde testée avant les périodes de forte demande.
Ma clientèle vient aussi de France voisine : cela change-t-il quelque chose ?
Côté technique, non : les mêmes mesures s’appliquent. Côté juridique, des règles étrangères peuvent s’ajouter à la nLPD selon votre activité. Nous ne donnons pas de conseil juridique : en cas de fuite de données, rapprochez-vous du PFPDT ou d’un juriste pour connaître vos obligations exactes.
Google affiche « Ce site a peut-être été piraté » : que faire ?
Ouvrez le rapport « Problèmes de sécurité » de la Search Console, corrigez tous les problèmes listés sur l’ensemble du site, puis cliquez sur « Demander un examen » en décrivant précisément les mesures prises. N’envoyez pas de nouvelle demande avant d’avoir reçu la réponse de Google.
Une association peut-elle gérer seule la sécurité de son site ?
Oui, avec quelques règles tenues dans la durée : un compte par bénévole, des rôles limités, la double authentification, des mises à jour régulières et une sauvegarde externalisée. Le plus souvent, la sécurité WordPress Porrentruy d’une association échoue faute de responsable désigné, pas faute de moyens.
Mon site est trop ancien : vaut-il encore la peine de le nettoyer ?
Si le thème est abandonné, que plusieurs extensions ne sont plus maintenues et que PHP est obsolète, un nettoyage ne règle que le symptôme. Une refonte sur une base WordPress récente ou en développement sur mesure peut alors être plus raisonnable. Le diagnostic en visio permet de comparer les deux options.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Votre site se comporte de façon étrange ? Réservez un appel visio de 20 minutes : nous faisons le point sur les symptômes, la Search Console et l’hébergement. Pour un site WordPress piraté Porrentruy, ce premier échange sert à poser les priorités avant toute manipulation.