 0498 70 98 60
Site WordPress piraté Genève : le plan d’action des PME genevoises
Quand un dirigeant tape « site WordPress piraté Genève » dans un moteur de recherche, c’est rarement par curiosité. Des pages en japonais apparaissent dans Google, les visiteurs sont renvoyés vers un faux site de paiement ou le navigateur affiche un avertissement rouge.
L’agence Référenceur aide les hôtels, cabinets, commerces, ONG et associations de la ville de Genève à reprendre la main sur leur site WordPress, du premier diagnostic jusqu’à la maintenance continue, entièrement en visioconférence.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Voici le plan d’action, les risques propres au tissu genevois et ce que vous pouvez faire vous-même. Pour la vue d’ensemble, consultez notre guide de la sécurité WordPress.
Site WordPress piraté Genève : le plan d’action en six temps
Sauter une étape, c’est souvent retrouver l’infection peu après, parce qu’une porte dérobée est restée en place.
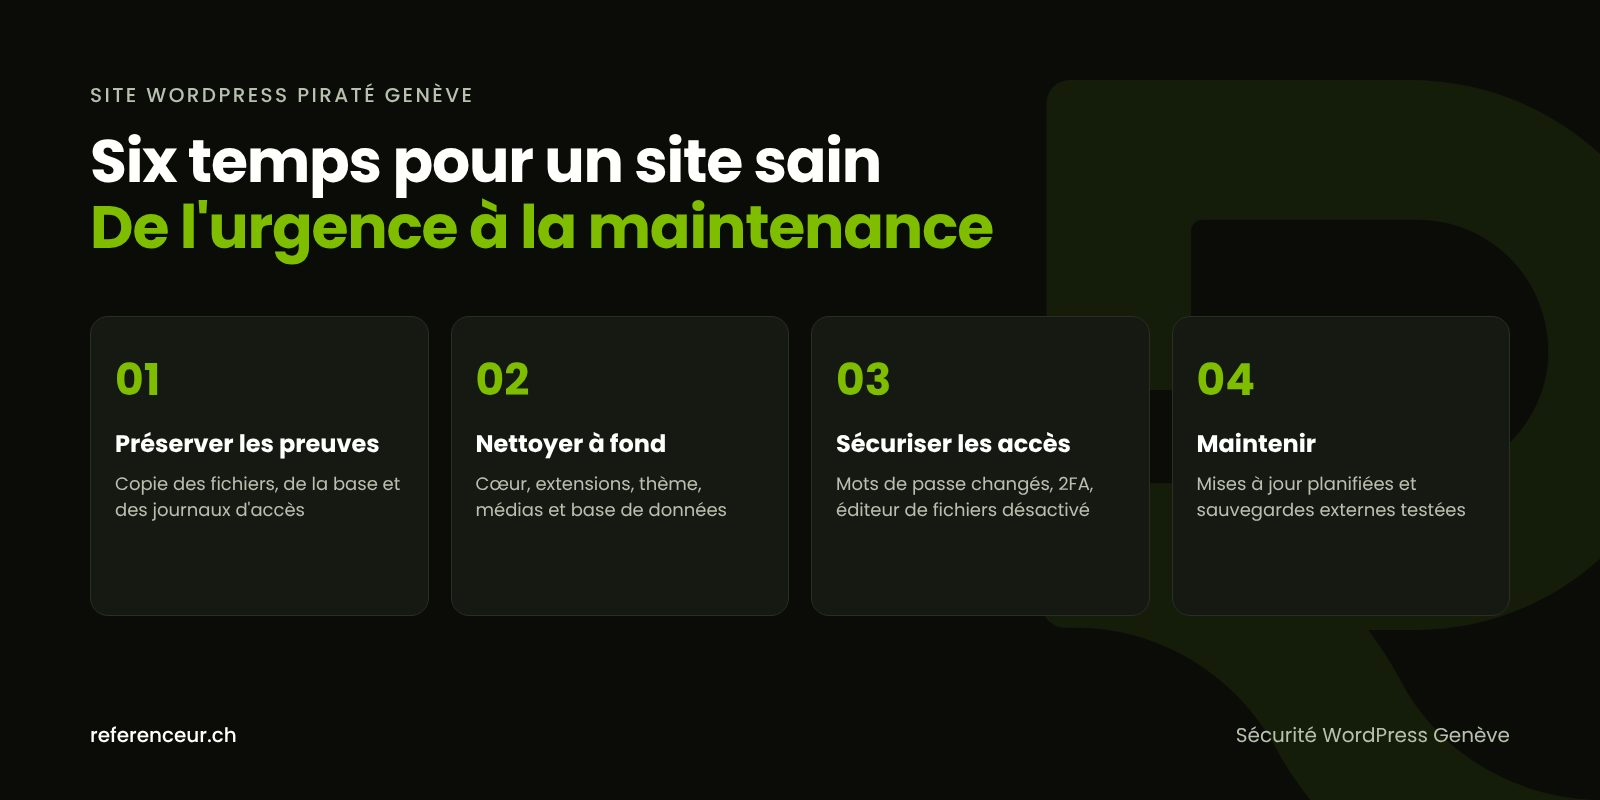
- Urgence : mettre le site en maintenance, prévenir l’hébergeur et conserver une copie complète des fichiers, de la base de données et des journaux d’accès.
- Diagnostic : identifier les fichiers modifiés, les comptes ajoutés, les tâches planifiées suspectes et la faille d’entrée probable.
- Nettoyage : remplacer le cœur, les extensions et le thème par des copies saines, puis assainir la base et le dossier des médias.
- Sécurisation : changer tous les accès, activer la double authentification et fermer la faille exploitée.
- Mises à jour : WordPress, extensions, thème et version de PHP encore supportée.
- Sauvegardes et maintenance : copies externes régulières, restauration testée et surveillance dans la durée.
Le détail de chaque étape figure dans notre article site WordPress piraté : que faire.
Les premières heures : ce que vous pouvez faire vous-même
Tout effacer pour « repartir propre » est une erreur : supprimer les preuves empêche de comprendre par où l’attaquant est entré.
Demandez plutôt à votre hébergeur une copie des journaux et une sauvegarde à l’instant T, même infectée, stockée à part. Changez ensuite les mots de passe (WordPress, FTP/SFTP, base de données, messagerie) depuis un ordinateur sain.
Si vous ou votre prestataire disposez d’un accès SSH, trois commandes WP-CLI donnent un premier état des lieux :
wp core verify-checksums
wp plugin verify-checksums --all
wp user list --role=administrator
Les deux premières comparent vos fichiers aux sommes de contrôle de WordPress.org ; les extensions premium achetées ailleurs ne sont donc pas couvertes. La troisième liste les administrateurs : un compte inconnu est un signal d’alerte sérieux.
Deux erreurs reviennent souvent : restaurer une sauvegarde déjà infectée et réinstaller des extensions « nulled » téléchargées hors des canaux officiels, souvent piégées elles-mêmes.
Le tissu genevois et ses risques spécifiques
Genève concentre des profils de sites très différents. Selon le Département fédéral des affaires étrangères, environ 750 ONG sont présentes dans la Genève internationale, aux côtés des hôtels, des cabinets et des commerces qui servent une clientèle souvent internationale.
| Profil genevois | Risque typique | Mesure prioritaire |
|---|---|---|
| Hôtel ou résidence avec module de réservation | Redirection vers un faux formulaire de paiement pendant les périodes de forte affluence | Mettre à jour l’extension de réservation et contrôler les scripts du tunnel de commande |
| ONG ou association proche de la Genève internationale | Défiguration de la page d’accueil, atteinte à la réputation | Revoir les comptes et les rôles, imposer la double authentification |
| Cabinet d’avocats, fiduciaire ou cabinet médical | Interception des messages envoyés par les formulaires | Limiter les données conservées dans WordPress et vérifier la base |
| Boutique WooCommerce | Script de vol de cartes injecté sur la page de paiement | Vérifier les fichiers du thème et de WooCommerce après chaque alerte |
| Site bilingue français-anglais | Pages de spam dans une langue moins surveillée | Suivre la Search Console sur toutes les versions linguistiques |
Sur un site multilingue, le spam SEO japonais passe souvent inaperçu si l’on ne consulte que la version française.
Nettoyage puis sécurité WordPress Genève : ne pas inverser l’ordre
Une extension de sécurité posée sur un site encore infecté donne une fausse impression de protection. Le nettoyage vient d’abord : cœur réinstallé, extensions et thème remplacés, recherche de fichiers PHP dans les médias, contrôle des utilisateurs et des options de la base.
Notre méthode est détaillée dans le guide nettoyer un malware WordPress. Une fois le site sain, la sécurité WordPress Genève repose sur quelques mesures simples : désactiver l’éditeur de fichiers du tableau de bord, resserrer les permissions, activer la double authentification et ajouter un pare-feu applicatif.
Si Google a signalé le site, le rapport « Problèmes de sécurité » de la Search Console indique les pages touchées. Google demande de corriger tout le site, pas seulement les exemples d’URL, avant de cliquer sur « Demander un examen ».
Mises à jour, sauvegardes et maintenance : tenir dans la durée
La documentation officielle de WordPress rappelle que les anciennes versions ne reçoivent plus de correctifs de sécurité. Planifiez-les, testez-les et appliquez-les sans attendre.
Côté sauvegardes, gardez plusieurs générations, dont certaines hors du serveur, et testez régulièrement une restauration. C’est ce qui permet de revenir à une version antérieure au piratage plutôt qu’à une copie déjà compromise.
Notre page de service intervention sur un site WordPress piraté décrit l’accompagnement complet. Une fois le site assaini, l’optimisation de site internet à Genève permet de corriger la lenteur souvent laissée par les scripts malveillants.
Données personnelles : ce que prévoit la nLPD
Si le piratage touche des données de clients ou de patients, la nLPD s’applique. Selon le Préposé fédéral à la protection des données et à la transparence (PFPDT), une violation entraînant vraisemblablement un risque élevé pour les personnes concernées doit lui être annoncée dans les meilleurs délais, via son portail d’annonce.
Le PFPDT précise aussi quand informer les personnes touchées. Nous ne donnons pas de conseil juridique : notre guide sur la fuite de données d’un site WordPress résume les points vérifiés et renvoie aux sources officielles.
Un incident peut aussi être signalé à l’Office fédéral de la cybersécurité (OFCS).
Un accompagnement à distance, en visioconférence
Référenceur n’a pas de bureau à Genève, et pour un site WordPress piraté Genève c’est un atout : pas de rendez-vous à caler, le diagnostic commence en visio, écran partagé, avec la personne qui connaît le site.
Suivent les accès temporaires, le nettoyage, une formation enregistrée et un point mensuel de maintenance. Même dispositif pour un site WordPress piraté à Carouge.
Site WordPress piraté Genève : vos questions
Mon site affiche un avertissement de Google : est-il perdu pour le référencement ?
Dans la plupart des cas, non : l’avertissement disparaît lorsque Google a constaté que le problème est réglé, après une demande d’examen dans la Search Console. Google indique qu’un examen prend de quelques jours à plusieurs semaines. Nettoyez tout le site avant la demande et n’en renvoyez pas avant la réponse.
Puis-je simplement restaurer la sauvegarde de mon hébergeur genevois ?
Seulement si elle est à coup sûr antérieure à l’intrusion, ce qui est rarement établi au départ : une restauration sans diagnostic replace souvent la porte dérobée. Pour un site WordPress piraté Genève, nous datons d’abord l’attaque à l’aide des journaux, puis choisissons la bonne sauvegarde ou un nettoyage manuel.
Notre ONG utilise un site bilingue : que faut-il surveiller ?
Chaque version linguistique doit être suivie dans la Search Console et contrôlée de temps en temps par une recherche « site: » sur votre domaine. Les comptes de bénévoles ou de stagiaires qui quittent l’organisation doivent être supprimés rapidement. Pour la sécurité WordPress Genève, ce sont souvent ces accès oubliés qui posent problème plutôt qu’une attaque sophistiquée.
Un cabinet genevois doit-il annoncer un piratage au PFPDT ?
Uniquement si la violation entraîne vraisemblablement un risque élevé pour les personnes concernées, par exemple si des formulaires contenant des données de santé ou des pièces d’identité ont été exposés. Le PFPDT recommande d’annoncer en cas de doute plutôt que d’attendre. Pour votre situation précise, adressez-vous à un juriste ou consultez directement les informations du PFPDT.
Les extensions de sécurité suffisent-elles à protéger un hôtel en saison ?
Elles aident, mais ne remplacent ni les mises à jour ni les sauvegardes testées. Un hôtel dépend souvent d’une extension de réservation ou d’un module de paiement tiers : c’est là que se concentrent les risques. Nous vérifions ces composants en priorité et planifions les mises à jour en dehors des pics de réservation, avec une sauvegarde juste avant.
Comment se déroule l’intervention si personne chez nous n’est technique ?
Il suffit d’une personne capable de partager son écran et de retrouver les accès à l’hébergeur. Lors du premier appel visio, nous l’aidons à créer des accès temporaires, puis nous menons le nettoyage à distance. Une courte formation enregistrée lui explique ensuite les gestes de base pour la maintenance : mises à jour, vérification des sauvegardes et revue des comptes.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Votre site WordPress montre des signes de piratage ? Réservez un appel visio de 20 minutes : nous examinons ensemble les symptômes, les accès disponibles et les premières mesures à prendre pour votre site genevois.