 0498 70 98 60
Site WordPress piraté Jura : agir vite, de Delémont aux Franches-Montagnes
Taper « site WordPress piraté Jura » dans Google, c’est souvent le réflexe d’un dirigeant qui vient de découvrir des pages en japonais dans ses résultats, une redirection vers un site douteux ou un avertissement rouge à la place de sa vitrine. Première règle : ne rien effacer à la hâte.
De l’Ajoie aux Franches-Montagnes, et désormais jusqu’à Moutier, L’agence Référenceur aide les entreprises jurassiennes à reprendre le contrôle de leur site, à le nettoyer proprement puis à le protéger dans la durée, avec un accompagnement entièrement mené en visioconférence.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Notre guide de la sécurité WordPress détaille chaque mesure, et notre page consacrée à la réparation d’un site WordPress piraté présente notre intervention.
Site WordPress piraté Jura : le plan d’action en six temps
Un piratage se traite dans un ordre précis. Restaurer une sauvegarde avant d’avoir trouvé la faille revient à rouvrir la porte à l’attaquant.
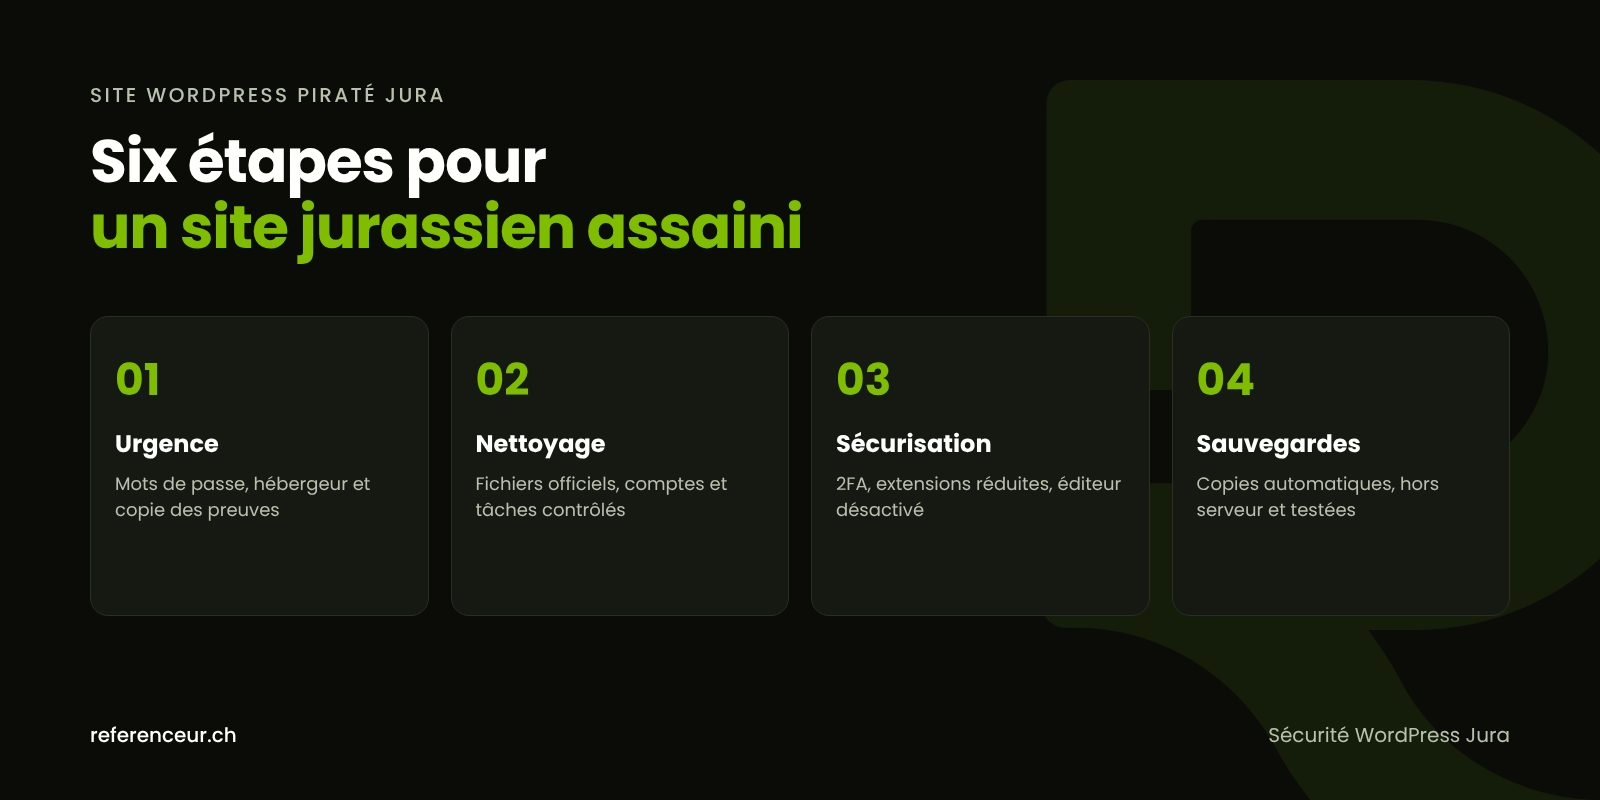
- Urgence : changez les mots de passe de l’hébergement, du SFTP, de la base de données et des administrateurs, prévenez votre hébergeur et affichez une page de maintenance si besoin.
- Conservation des preuves : faites une copie complète des fichiers, de la base et des journaux d’accès avant toute modification ; elle servira à comprendre l’attaque.
- Nettoyage : remplacez le cœur WordPress, les extensions et le thème par des copies officielles, puis traquez les fichiers ajoutés, les comptes inconnus et les tâches planifiées suspectes.
- Sécurisation : supprimez les extensions inutiles, activez l’authentification à deux facteurs et désactivez l’éditeur de fichiers du tableau de bord.
- Mises à jour : alignez WordPress, les extensions, le thème et PHP sur des versions maintenues.
- Sauvegardes et maintenance : programmez des sauvegardes automatiques stockées hors du serveur et une surveillance régulière.
Le détail de chaque étape figure dans notre guide que faire quand son site WordPress est piraté. Dans un dossier de site WordPress piraté Jura, une erreur revient : réinstaller une extension premium « nulled », téléchargée sur un site pirate. Ces copies modifiées peuvent embarquer leur propre porte dérobée.
Nettoyer sans effacer les traces utiles
Le nettoyage commence par repérer les fichiers qui diffèrent des versions officielles. L’outil en ligne de commande WP-CLI, documenté sur developer.wordpress.org, le fait en quelques commandes, via un accès SSH fourni par l’hébergeur.
wp core verify-checksumswp plugin verify-checksums --allwp user list --role=administratorfind wp-content/uploads -name "*.php"Les deux premières lignes signalent les fichiers modifiés du cœur et des extensions de WordPress.org ; une extension premium se réinstalle depuis son éditeur. La troisième liste les comptes administrateurs : tout compte inconnu doit être examiné, puis supprimé.
La dernière cherche des scripts PHP dans le dossier des médias, où ils n’ont rien à faire. Voir notre guide pour nettoyer un malware WordPress. Si le site est trop compromis, une refonte de site internet peut être plus raisonnable.
Sécurité WordPress Jura : ce que le tissu local expose
Selon le bilan de la Promotion économique cantonale, la microtechnique et l’horlogerie restent les piliers de l’économie jurassienne, avec une progression des technologies médicales.
Le tourisme compte aussi : les chevaux des Franches-Montagnes autour de Saignelégier, étang de la Gruère, vieille ville de Porrentruy ou pont de Saint-Ursanne sur le Doubs attirent des visiteurs qui réservent en ligne. Depuis le 1er janvier 2026, Moutier fait partie du canton du Jura, où elle forme son propre district.
La sécurité WordPress Jura se pense donc par profil de site : un atelier, un gîte et une boutique n’ont pas les mêmes risques.
| Profil local | Risque typique | Mesure prioritaire |
|---|---|---|
| Sous-traitant microtechnique ou horloger | Formulaire de demande d’offre détourné pour envoyer du spam | Protection anti-robots, contrôle des envois et du dossier de téléversement |
| Hôtel, gîte ou métairie en saison | Redirection des visiteurs mobiles vers des sites frauduleux | Surveillance des redirections et du fichier .htaccess |
| Boutique WooCommerce de produits régionaux | Script injecté sur la page de paiement, comptes clients compromis | Mises à jour rapides et 2FA pour les gestionnaires |
| Cabinet médical, fiduciaire ou juridique | Fuite des données saisies dans les formulaires | HTTPS, purge des messages stockés, analyse nLPD |
| Association, club ou manifestation | Comptes administrateurs partagés entre bénévoles | Un compte nominatif par personne, rôles limités |
| Entreprise de Moutier en transition cantonale | Site délaissé pendant les changements administratifs | Audit des mises à jour et des extensions abandonnées |
Mises à jour et sauvegardes : le socle qui évite la rechute
Un site nettoyé mais pas mis à jour reste exposé à la même faille. Les mises à jour concernent le cœur WordPress, chaque extension, le thème et la version de PHP : php.net publie les versions supportées, et une version en fin de vie ne reçoit plus de correctifs. Voir notre article sur la version PHP d’un site WordPress.
Côté sauvegardes, trois règles : automatiques, conservées plusieurs semaines et stockées hors du serveur. Avant de restaurer, vérifiez la date de l’infection : une archive contaminée réinstalle le problème. Notre guide de la sauvegarde WordPress montre comment tester une restauration.
La maintenance continue ferme la boucle : contrôle mensuel des comptes, des extensions et du rapport « Problèmes de sécurité » de la Search Console.
Données personnelles : les réflexes nLPD
Si le site stocke des formulaires, des comptes clients ou des commandes, un piratage peut constituer une violation de la sécurité des données. Selon l’art. 24 de la nLPD, le responsable du traitement l’annonce dans les meilleurs délais au PFPDT lorsqu’elle entraîne vraisemblablement un risque élevé pour les personnes concernées.
L’incident peut aussi être signalé à l’Office fédéral de la cybersécurité (OFCS) via son formulaire de signalement. Notre guide sur la fuite de données et la nLPD détaille ces démarches.
Un diagnostic en visio, de Porrentruy à Moutier
Référenceur n’a pas de bureau dans le Jura, et ce n’est pas un frein : un site piraté se diagnostique à distance. Tout commence par un appel visio de diagnostic, avec partage d’écran, pour constater les symptômes avec vous.
Nous définissons ensuite qui fait quoi : vous, votre hébergeur ou nous. Chaque intervention donne lieu à un compte rendu écrit et à une courte formation enregistrée.
Un point mensuel en visioconférence suit ensuite mises à jour et sauvegardes. Les entreprises de la capitale consulteront aussi notre page site WordPress piraté à Delémont, celles de l’Ajoie la page dédiée à Porrentruy. Un site sain prépare aussi une optimisation de site internet dans le Jura.
Site WordPress piraté Jura : vos questions
Mon site d’hôtel dans les Franches-Montagnes redirige vers un autre site : que faire ?
Notez l’adresse de destination, faites des captures d’écran et testez sur smartphone : certaines redirections ne visent que les mobiles ou les visiteurs venant de Google. Prévenez ensuite votre hébergeur, changez les mots de passe et ne restaurez pas une sauvegarde au hasard : la faille doit d’abord être identifiée.
Google affiche un avertissement sur mon site jurassien : est-ce définitif ?
Non. Une fois le site entièrement nettoyé, vous demandez un examen depuis le rapport « Problèmes de sécurité » de la Search Console, en décrivant les mesures prises. Google indique que l’examen peut durer de quelques jours à quelques semaines. Vérifiez d’abord que chaque problème signalé est résolu.
Une entreprise de Moutier doit-elle revoir son site depuis 2026 ?
Le passage de Moutier au canton du Jura, le 1er janvier 2026, ne change rien à la technique de votre site. C’est toutefois l’occasion d’un inventaire : coordonnées à actualiser, extensions oubliées, comptes d’anciens collaborateurs. Ce tour d’horizon de sécurité WordPress Jura se mène facilement lors d’un appel visio.
Un sous-traitant horloger peut-il nettoyer son site lui-même ?
En partie. Changer les mots de passe, vérifier la liste des administrateurs et prévenir l’hébergeur est à votre portée. Remplacer les fichiers et chercher les portes dérobées demande un accès technique et de l’expérience. Pour un site WordPress piraté Jura qui reçoit des demandes d’offres ou des commandes, un nettoyage incomplet expose à une rechute.
Faut-il prévenir les clients d’une boutique en ligne jurassienne piratée ?
Cela dépend de ce qui a été exposé. La nLPD prévoit d’informer les personnes concernées lorsque c’est nécessaire à leur protection ou lorsque le PFPDT l’exige. Établissez d’abord quelles données étaient accessibles : commandes, adresses, mots de passe. Pour la décision elle-même, appuyez-vous sur les indications du PFPDT ou sur un conseil juridique.
Notre association gère son site avec des bénévoles : comment limiter les risques ?
Donnez à chaque bénévole un compte nominatif avec le rôle minimal nécessaire, par exemple éditeur plutôt qu’administrateur, et activez l’authentification à deux facteurs. Retirez les accès des personnes qui quittent le comité. Pour une sécurité WordPress Jura durable, désignez aussi un responsable des mises à jour et des sauvegardes, même pour un site saisonnier.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Votre site jurassien affiche un comportement suspect ? Réservez un appel visio de 20 minutes : nous examinons les symptômes avec vous, en partage d’écran, et vous indiquons les prochaines étapes à suivre.