 0498 70 98 60
Compte administrateur WordPress piraté : reprendre la main et verrouiller les accès
Un utilisateur inconnu avec le rôle Administrateur, un mot de passe qui ne fonctionne plus, une extension installée que personne n’a demandée : un compte administrateur WordPress piraté donne à l’attaquant les clés de tout le site. Il peut publier, rediriger, installer du code et lire les données de vos clients.
L’agence Référenceur aide les PME de Suisse romande à reprendre le contrôle de leurs accès WordPress : inventaire des comptes, révocation méthodique, mise en place de la double authentification et nouveau partage des rôles, en visioconférence. Ce guide vous donne l’ordre des opérations et les pièges à éviter.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse avec notre outil ci-dessous.
Compte administrateur WordPress piraté : les indices qui doivent alerter
Les signes les plus nets sont un administrateur que vous ne connaissez pas, souvent avec un nom banal ou proche d’un nom légitime, et des courriels de réinitialisation de mot de passe que vous n’avez pas demandés. Viennent ensuite les extensions ou thèmes ajoutés, les articles publiés à des heures étranges et les réglages modifiés.
Méfiez-vous aussi des signes indirects : votre adresse e-mail remplacée dans votre profil, une adresse d’administration du site changée, des redirections vers des sites inconnus ou un serveur qui se met à envoyer du spam. Notez chaque anomalie avec sa date : ces observations guideront le nettoyage.
Un compte compromis est rarement la cause unique. L’attaquant a pu deviner un mot de passe, réutiliser des identifiants dérobés ailleurs, ou exploiter une extension vulnérable pour se créer lui-même un compte : il faut donc à la fois fermer les accès et trouver la faille.
Les premières actions, dans le bon ordre
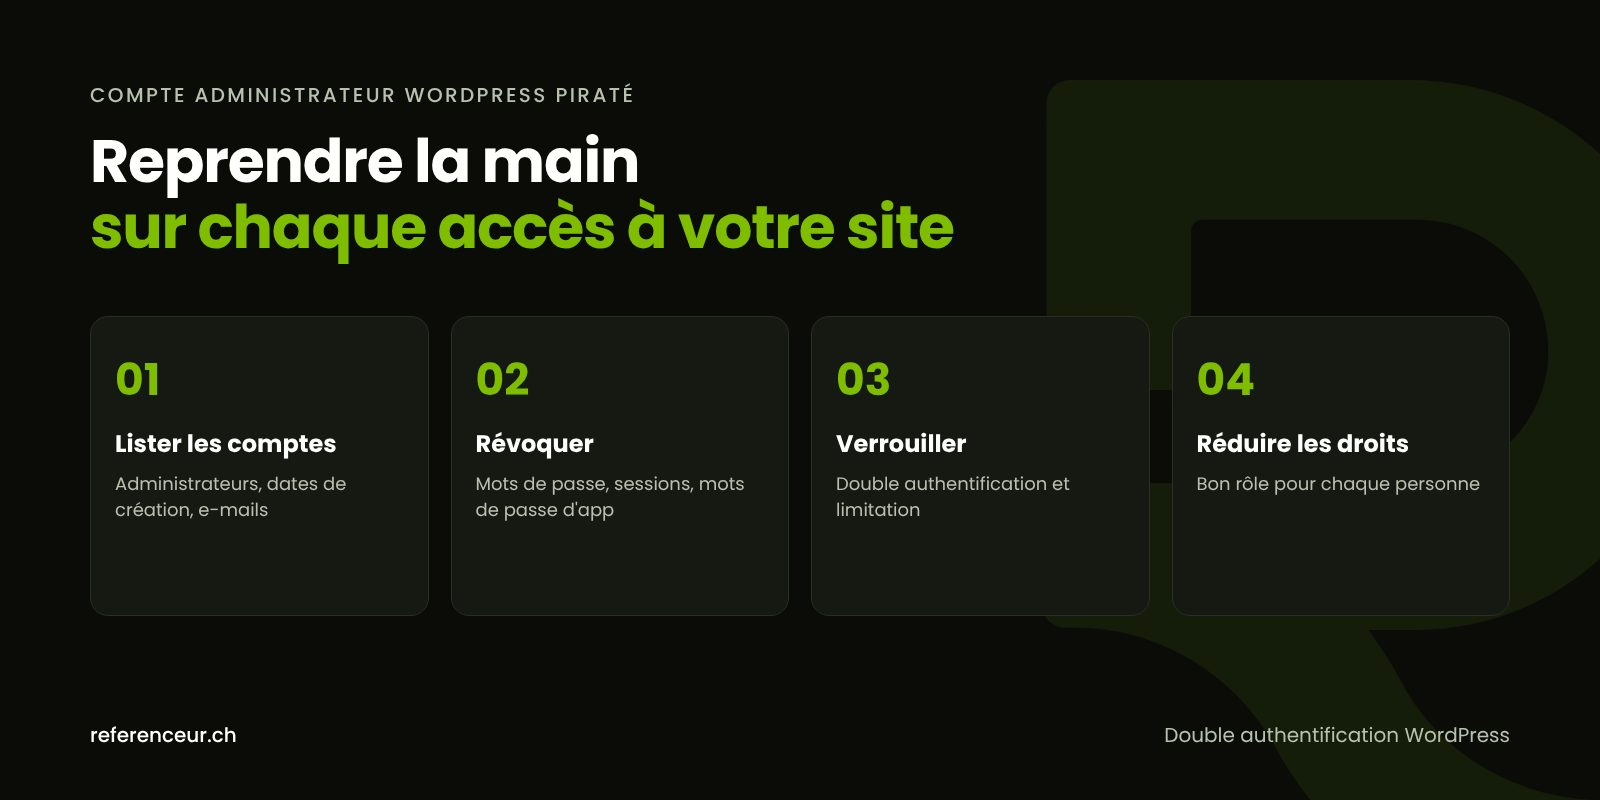
Supprimer le compte suspect en premier est un réflexe compréhensible, mais il efface des indices et laisse souvent d’autres portes ouvertes. Suivez plutôt cette séquence :
- Conserver les preuves : copie des fichiers et de la base, journaux du serveur, captures de la liste des utilisateurs.
- Lister les administrateurs avec leur adresse e-mail et leur date de création, puis repérer les comptes illégitimes.
- Réinitialiser les mots de passe de tous les administrateurs, pas seulement du compte visé.
- Révoquer les sessions ouvertes et les mots de passe d’application, puis renouveler les clés de sécurité.
- Changer les accès techniques : hébergement, SFTP, base de données, messagerie liée au site.
- Supprimer les comptes intrus en réattribuant leurs contenus, puis chercher la faille d’origine.
Avec un accès SSH, WP-CLI exécute ces étapes en quelques commandes documentées. La dernière renouvelle les clés de sécurité dans wp-config.php : tous les utilisateurs sont déconnectés et doivent se reconnecter.
wp user list --role=administrator --fields=ID,user_login,user_email,user_registered
wp user reset-password $(wp user list --format=ids --role=administrator)
wp user list --field=ID | xargs -n 1 wp user session destroy --all
wp user application-password delete 123 --all
wp config shuffle-salts
Remplacez 123 par l’identifiant de chaque compte concerné. Les mots de passe d’application, apparus avec WordPress 5.6, permettent à un service externe de se connecter sans le mot de passe principal : un attaquant peut en créer un pour garder un accès discret.
Vérifiez enfin les fichiers : un compte pirate s’accompagne souvent d’une porte dérobée capable de recréer l’administrateur après sa suppression. Si un compte réapparaît, suivez notre guide pour nettoyer un malware WordPress avant toute autre mesure.
Force brute, xmlrpc.php et identifiants réutilisés
Les attaques par force brute testent des milliers de combinaisons sur wp-login.php et xmlrpc.php. La documentation officielle de WordPress sur les attaques par force brute rappelle que xmlrpc.php est souvent visé, notamment via la méthode system.multicall qui enchaîne plusieurs essais en une requête.
Si vous n’utilisez ni application mobile ni service qui en dépend, désactivez xmlrpc.php ; sinon, restreignez-le par pare-feu et appliquez une limitation de débit stricte. La limitation des tentatives est plus efficace au niveau du serveur ou d’un pare-feu applicatif qu’au sein de WordPress, qui consomme des ressources à chaque essai.
Masquer l’adresse de connexion réduit le bruit, mais ne suffit pas comme seule défense. Évitez aussi les identifiants évidents comme « admin » et les mots de passe réutilisés : l’OWASP classe d’ailleurs les défaillances d’authentification parmi les dix risques majeurs de son Top 10 2025.
Double authentification WordPress et moindre privilège
WordPress n’intègre pas la double authentification dans son cœur : elle s’ajoute par une extension fiable ou par votre fournisseur d’identité. La documentation officielle recommande de l’activer pour tous les administrateurs et utilisateurs privilégiés, avec une application d’authentification ou une clé matérielle.
La double authentification WordPress neutralise la plupart des mots de passe volés, mais elle ne protège pas d’une faille d’extension. Elle va donc de pair avec les mises à jour et avec le principe du moindre privilège : chacun reçoit le rôle strictement nécessaire.
Le tableau ci-dessous propose une répartition des rôles WordPress pour une PME type :
| Profil | Rôle conseillé | Point de vigilance |
|---|---|---|
| Direction, responsable du site | Administrateur, compte nominatif | Deux comptes au maximum, double authentification obligatoire |
| Prestataire en mission | Administrateur temporaire | Compte à son nom, retiré à la fin du mandat |
| Responsable de la communication | Éditeur | Gère tous les contenus sans toucher aux extensions |
| Rédacteur occasionnel, stagiaire | Auteur ou Contributeur | Le contributeur ne publie pas sans validation |
| Gestion de la boutique WooCommerce | Gestionnaire de boutique | Accès aux commandes, pas aux réglages du site |
Pour aller plus loin, notre guide de durcissement de la sécurité WordPress détaille aussi la constante DISALLOW_FILE_EDIT, qui empêche un administrateur compromis de modifier le code depuis le tableau de bord.
Anciens prestataires et accès oubliés
Une agence d’il y a cinq ans, un freelance ponctuel, un stagiaire parti : les accès des anciens prestataires survivent souvent bien après leur mission. Faites l’inventaire au-delà de WordPress : hébergement, comptes SFTP, clés SSH, utilisateurs de la base de données, gestion des DNS et propriétaires de la Search Console.
Une identité partagée du type « agence » ou « webmaster » est à proscrire : impossible de savoir qui a fait quoi, et impossible de retirer l’accès d’une seule personne. Exigez des comptes nominatifs, supprimés à la fin de chaque mandat, et gardez la liste à jour dans un document interne.
Sauvegardes, mises à jour et données personnelles
Les sauvegardes réalisées après l’intrusion contiennent le compte pirate et, souvent, la porte dérobée : ne restaurez qu’une version dont vous avez vérifié la propreté, puis appliquez immédiatement les mises à jour du cœur, du thème et des extensions. Sans cela, la même faille rouvrira le même accès.
Un attaquant administrateur peut aussi détourner la messagerie du site : si vos clients reçoivent des courriels étranges, lisez notre guide sur un WordPress qui envoie du spam. Si des données de clients ou de membres ont pu être consultées, la nLPD prévoit une annonce au PFPDT lorsque le risque est vraisemblablement élevé ; notre page sur la fuite de données et la nLPD renvoie aux informations officielles.
Reprendre les accès en visioconférence
La reprise d’un compte administrateur WordPress piraté se prête parfaitement au travail à distance : en partage d’écran, c’est vous qui saisissez les nouveaux mots de passe, et nous vous guidons pas à pas. Aucun secret ne transite par courriel.
Après un atelier de cadrage, nous établissons ensemble la carte des accès, puis une formation enregistrée montre à votre équipe comment activer la double authentification et gérer les rôles. Un point mensuel de maintenance continue permet de vérifier que la liste des comptes reste propre.
Nous accompagnons ainsi des entreprises à Carouge, à Vevey, à La Chaux-de-Fonds ou à Delémont. Retrouvez la démarche d’ensemble dans notre guide de sécurité WordPress et notre offre dédiée au site WordPress piraté.
Compte administrateur WordPress piraté : vos questions
Je n’arrive plus à me connecter, comment reprendre la main ?
Essayez d’abord le lien « Mot de passe oublié » : si votre adresse e-mail a été remplacée, il ne fonctionnera pas. Votre hébergeur peut alors vous donner un accès SSH ou à la base de données pour réinitialiser le mot de passe, par exemple avec WP-CLI. Une fois connecté, traitez le compte administrateur WordPress piraté comme le symptôme d’une intrusion plus large.
Suffit-il de supprimer l’administrateur inconnu ?
Non : la suppression ne ferme ni la faille qui a permis sa création, ni les éventuelles portes dérobées capables de le recréer. Conservez d’abord les preuves, changez tous les mots de passe, révoquez les sessions et les mots de passe d’application, puis analysez les fichiers. Réattribuez ses contenus lors de la suppression pour les examiner ensuite.
La double authentification WordPress est-elle contraignante au quotidien ?
Très peu. Après la saisie du mot de passe, il suffit de valider un code dans une application d’authentification ou de toucher une clé matérielle, et de nombreuses solutions permettent de mémoriser un appareil de confiance. Prévoyez des codes de secours conservés en lieu sûr : la double authentification WordPress ne doit pas vous enfermer dehors.
Faut-il bloquer complètement xmlrpc.php ?
Si aucun service ne l’utilise, oui : c’est une cible fréquente des attaques par force brute. Certaines applications mobiles ou intégrations en ont encore besoin ; dans ce cas, la documentation WordPress conseille de le restreindre par pare-feu et de limiter fortement le nombre de requêtes. Testez toujours le blocage sur une copie avant la production.
Combien d’administrateurs un site de PME devrait-il avoir ?
Le moins possible : en général un ou deux comptes nominatifs pour l’entreprise, plus un compte temporaire pour le prestataire en mission. Les autres collaborateurs travaillent avec les rôles Éditeur, Auteur ou Gestionnaire de boutique. Chaque compte administrateur supplémentaire est une cible de plus, à protéger par la double authentification.
Que faire des accès de notre ancienne agence web ?
Supprimez ses comptes WordPress en réattribuant les contenus, puis changez les mots de passe de l’hébergement, du SFTP et de la base de données qu’elle connaissait. Vérifiez aussi la Search Console, les DNS et les comptes de messagerie. Un départ en bons termes ne change rien : un accès oublié peut être dérobé chez l’ancien prestataire et rouvrir un compte administrateur WordPress piraté.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité de votre site WordPress :
Un administrateur inconnu est apparu sur votre site ? Réservez un appel visio de 20 minutes : nous faisons avec vous l’inventaire des accès, priorisons les actions et vous laissons un plan clair pour sécuriser votre site WordPress.